
屏幕截图和图表使用英文界面。以下说明已翻译;控件名称可能因您选择的应用程序语言而异。
透明代理和代理服务器
使用规则路由支持的 Mac 应用程序流量,而不是在每个应用程序内配置单独的代理。
路由模型
代理页面包含服务器、DNS、规则和日志。代理服务器是可重用的目的地。规则决定流量是使用服务器、直接连接还是被拒绝。 SOCKS-over-SSH 连接配置可以提供上游代理;路由引擎与 SSH 连接配置本身是分开的。
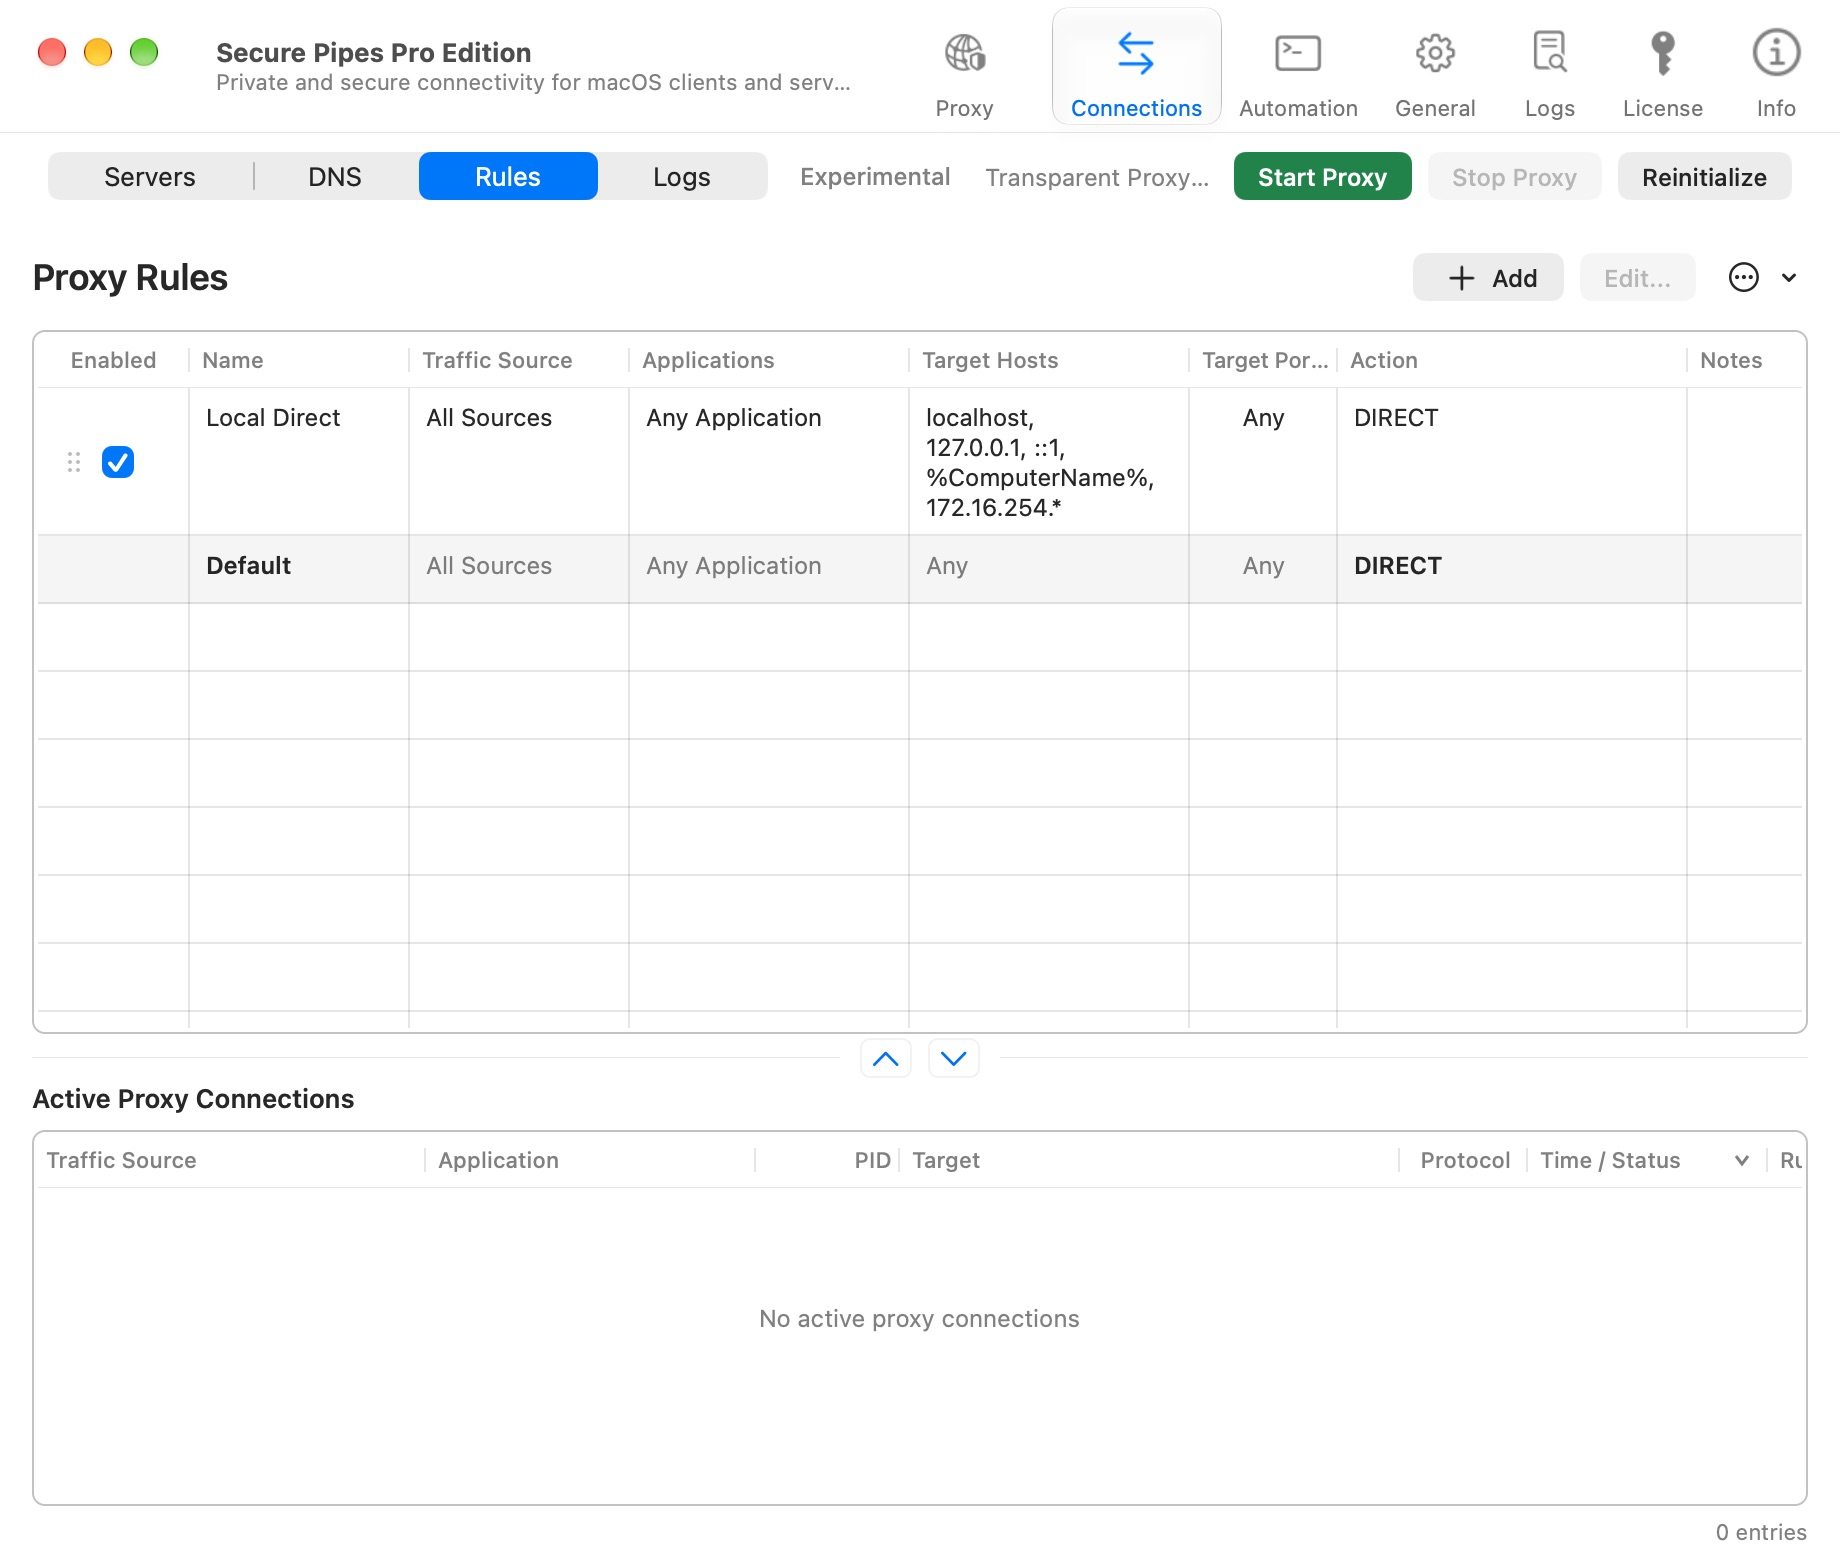
透明代理是实验性的,在共用的 7 天试用期结束后需要专业版。单独安装 Secure Pipes 并不能启用拦截。 macOS 必须批准其系统扩展。
添加代理服务器
- 打开代理 → 服务器 → 添加。
- 为服务器指定一个可识别的名称并选择其协议。
- 输入代理主机/IP 和端口。仅当该代理需要时才启用身份验证,并输入其凭据。
- 保存。在适当的情况下使用测试连接;该测试使用当前设置打开到
example.com:443的 CONNECT 隧道。
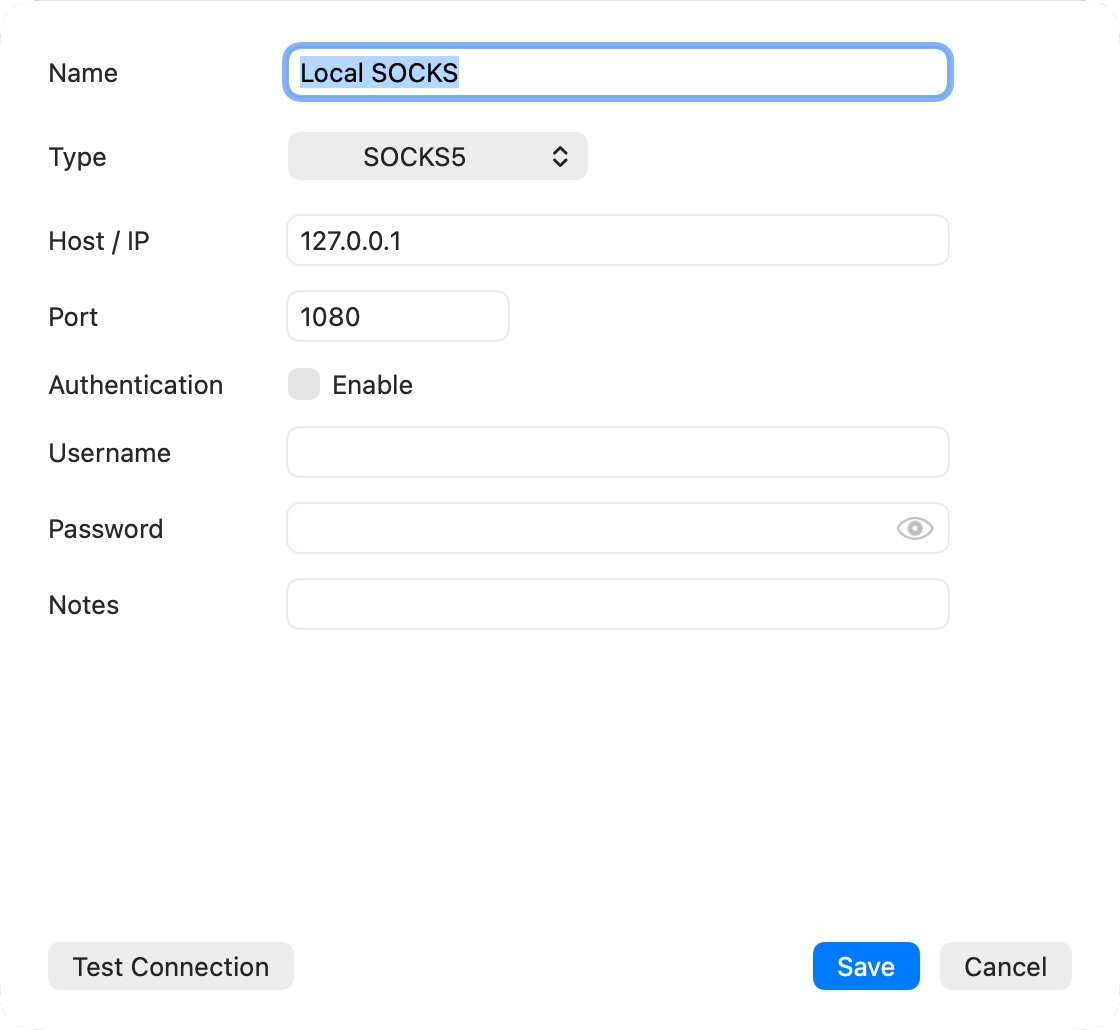
对于在端口 1080 上监听的本地 SSH SOCKS 连接配置,端点可以是类型为 SOCKS5 的 127.0.0.1:1080。手动配置的端点必须实际正在运行。请勿将 SSH 服务器的端口 22 与 SOCKS 服务端口混淆。
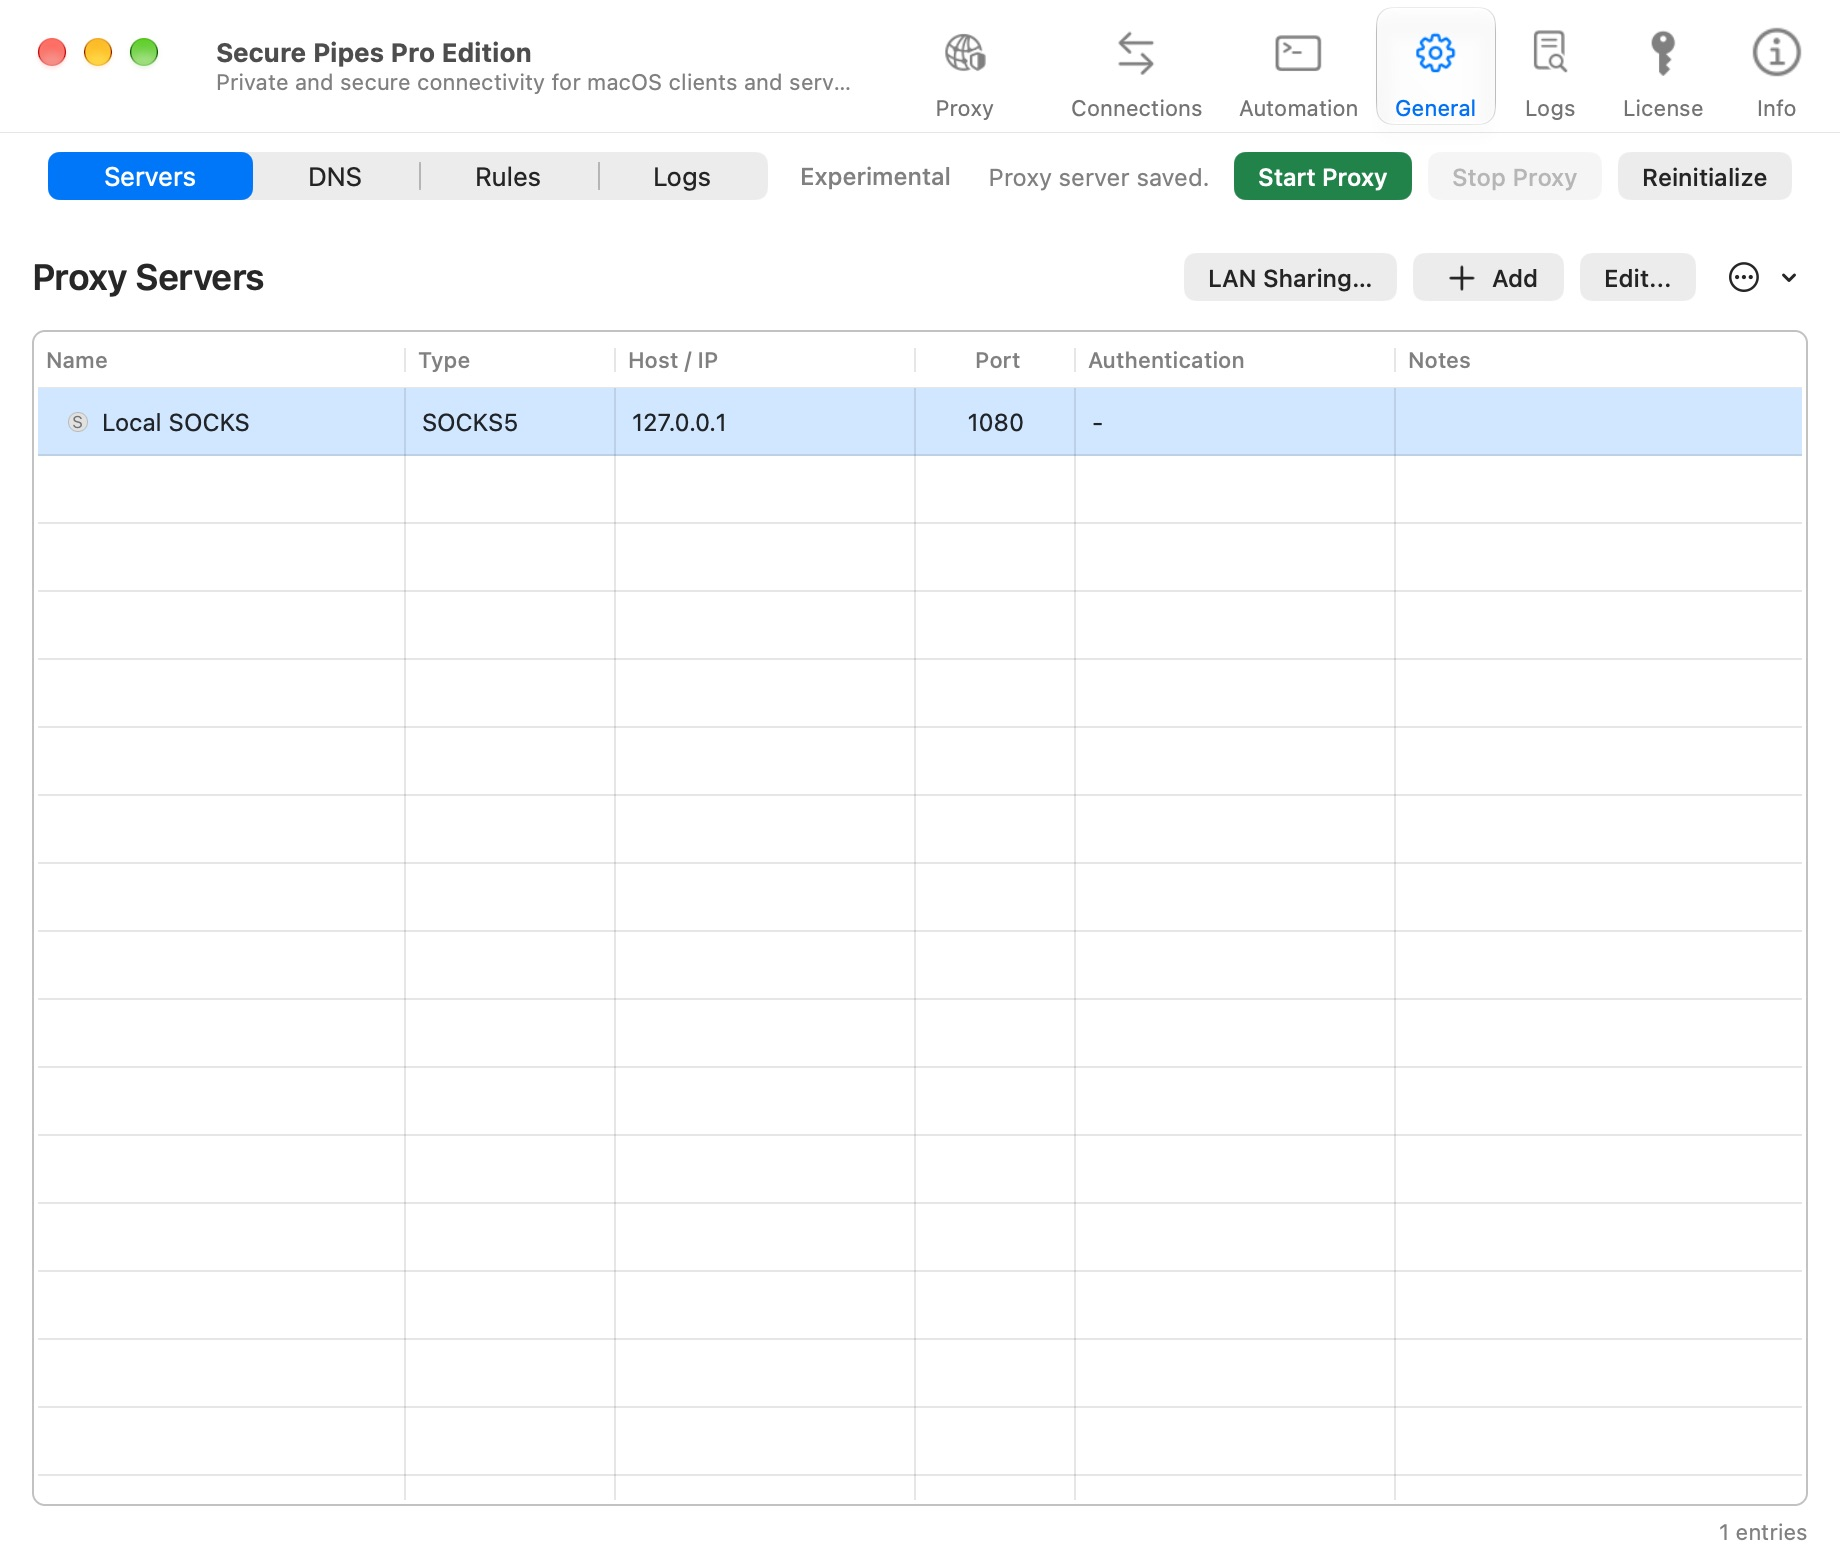
开始前创建规则
打开 规则 ,添加所需的路由并选择其代理服务器。在需要时保留本地/直接访问,并检查 默认 路由。仅仅添加代理服务器并不能让所有流量都使用它。
请参阅 路由规则 了解源选择、应用程序、目的地和规则排序,以及 DNS 了解名称解析。
启动代理并批准系统扩展
单击“启动代理”。如果需要,请遵循 macOS 扩展批准说明。位置和措辞因 macOS 版本而异;新版本在系统设置下公开了网络扩展。系统批准必须由 Mac 用户完成。
等待运行状态,然后在预期应用程序中打开已知目标。检查 活动代理连接 的源、应用程序、目标、协议和匹配的规则/代理。配置的规则并不能证明当前浏览器请求与其匹配。
停止并排除故障
单击“停止代理”以停止透明拦截。这与停止一个上游 SSH 连接配置不同。当网络环境发生变化、睡眠/唤醒后或上游变得不可用时,验证系统状态。
重新初始化删除并重新安装系统扩展。这是一个恢复操作,而不是每个失败网站的例行第一步。首先读取错误,检查上游并检查匹配的路由。
代理明确报错,不代表流量已改为直连。请主动配置所需的后备路径,并评估其安全影响。
与其他设备共享路由
使用 服务器 → 局域网共享… 作为单独的 HTTP/SOCKS 条目。 LAN 流量使用路由规则,但不具有 Mac 应用程序的标识。参见局域网代理共享.
基于 Secure Pipes 2.0.14 · 更新于 2026 年 10 月 18 日