
屏幕截图和图表使用英文界面。以下说明已翻译;控件名称可能因您选择的应用程序语言而异。
通过 SSH 使用 SOCKS 代理
使用可选的 UDP 中继和 SSH 多会话加速,为支持代理的应用程序创建本地 SOCKS 端点。
创建 SOCKS 连接配置
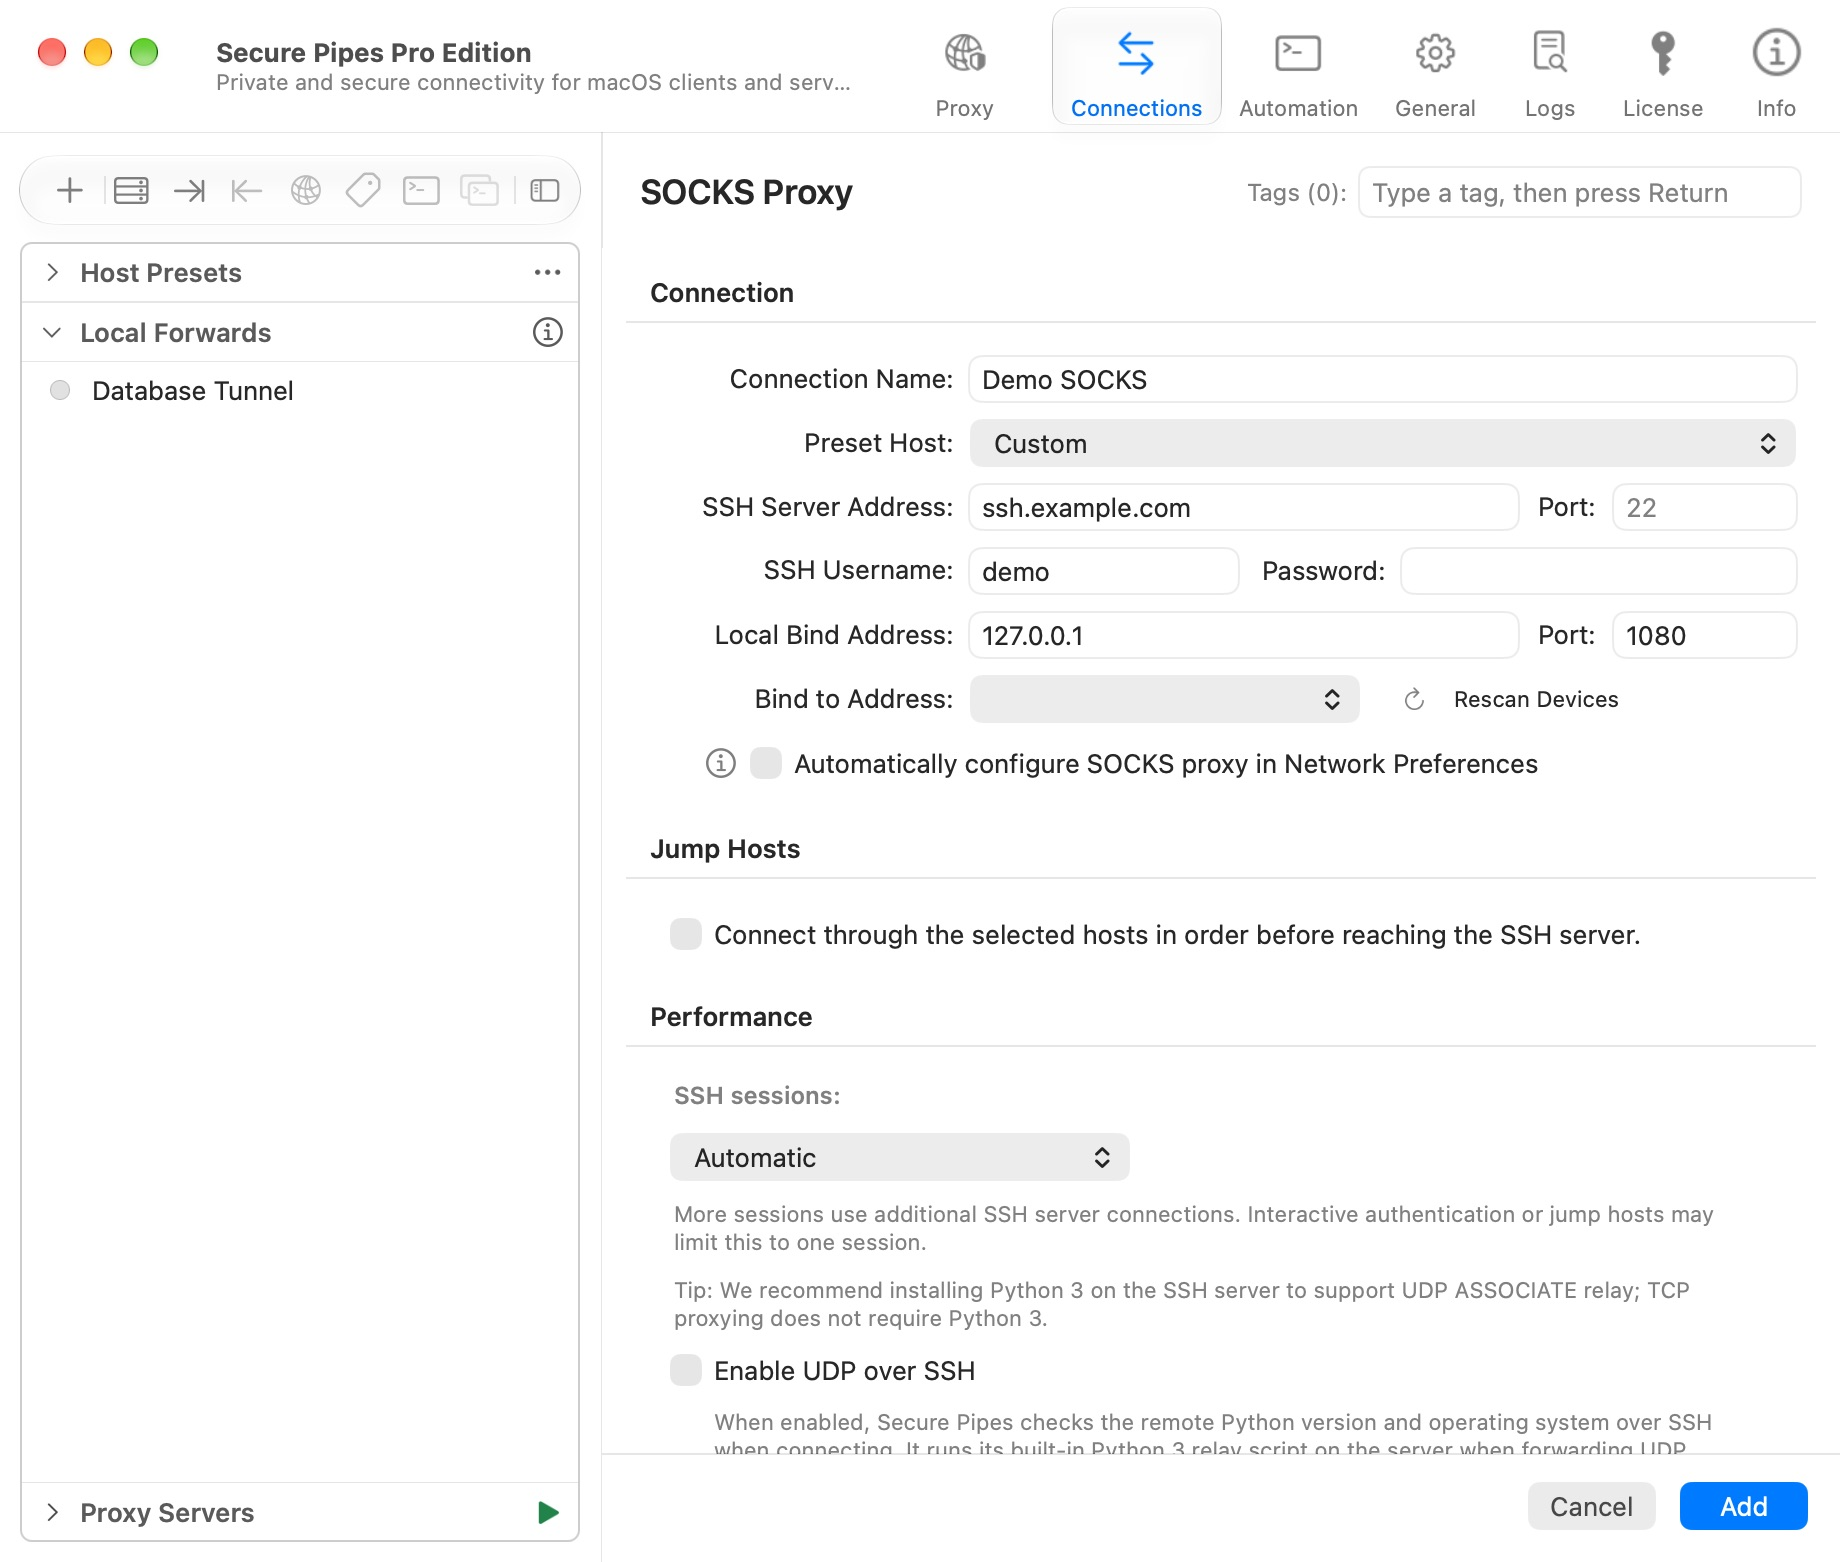
- 选择 连接 → + → 新增 SOCKS 代理…。
- 输入名称、SSH 服务器、端口、用户名和身份验证详细信息,或选择预设主机。
- 将本地绑定地址设置为
127.0.0.1,并选择一个未使用的端口,例如1080。 - 保存连接配置并连接。完成所有身份验证或服务器信任提示。
- 配置您的客户端应用程序以使用 SOCKS5、主机
127.0.0.1、端口1080。
HTTP 代理与 SOCKS 使用不同的协议,请按客户端支持的类型设置。可选的系统 SOCKS 设置会修改 macOS 网络配置,可能需要授权;若只需单独配置客户端,请保持关闭。
通过 SOCKS 解析域名
如果您的客户端支持,请选择代理端DNS。在curl中,socks5h将主机名发送到代理而不是在本地解析它:
curl --proxy socks5h://127.0.0.1:1080 https://example.com
仅在连接您的真实连接配置后运行此命令。失败可能来自本地绑定、SSH 身份验证、目的地可达性或 DNS。在测试多个应用程序之前,先从一个已知有效的 URL 开始。
选择 SSH 会话行为
SSH 会话:自动由应用管理会话策略。额外会话会向 SSH 服务器建立额外连接。交互式认证和跳板主机可能使连接只能使用一个会话。
共用的 7 天试用期结束后,SSH 多会话加速需要专业版。免费模式固定使用一个会话。更改此设置不会增加服务器配额,也不能解除带宽限制。
启用 UDP over SSH
TCP 代理不需要 Python。可选的 UDP over SSH 需要远端具备兼容的 Python 3 环境,并允许执行内置中继脚本。
启用后,Secure Pipes 在连接时检查远程 Python 版本和操作系统。它在转发UDP流量时运行其内置的中继脚本;您不需要手动启动它。不要将缺少永久运行的 Python 进程作为失败的唯一指标。
客户端必须支持 SOCKS5 UDP ASSOCIATE,并且 TCP 控制连接必须保持打开状态。 HTTP 代理设置不提供常规 UDP 支持。仅当客户端实际通过支持的 SOCKS 中继发送其 UDP 流量时,QUIC 才可以使用此路径;打开浏览器并不能保证它会这样做。
UDP over SSH 在共用试用期结束后需要专业版。启用它不会将普通的 TCP 本地/远程端口转发变成 UDP 转发。
限制监听地址的访问范围
普通 SSH SOCKS 接入点与带认证的局域网共享接入点不同。请保持监听环回地址。要与手机或其他计算机共享路由,请使用LAN代理共享,它提供自己的访问控制并重用路由规则。
打开代理浏览器
右键单击已保存的 SOCKS 连接配置,然后选择“打开代理浏览器”。此功能需要安装 Chrome 或 Edge 以及适当的专业版或试用资格。在浏览之前完成应用程序请求的连接和身份验证步骤。
当您希望为选定的 SOCKS 连接启动浏览器时,请使用此条目。不要假设不相关的浏览器窗口或其他应用程序已采用该代理。对于设备范围内基于规则的路由,请使用 透明代理.
临时屏蔽流量
对于使用受支持流量控制后端的连接,操作菜单提供临时屏蔽 SOCKS 流量及后续的恢复 SOCKS 流量。本地和远程转发也有对应操作。屏蔽流量不会断开 SSH 连接;排查目标无响应时,请先确认已恢复流量。
基于 Secure Pipes 2.0.14 · 更新于 2026 年 10 月 18 日