
屏幕截图和图表使用英文界面。以下说明已翻译;控件名称可能因您选择的应用程序语言而异。
macOS 上的远程端口转发
通过 SSH 服务器上的受控监听器公开可从 Mac 访问的服务。
了解两端
远程转发在 SSH 服务器上监听。客户端连接服务器侧的端口后,流量经 SSH 到达您的 Mac,再连接由 Mac 可访问的目标。
例如,Mac 上运行于 127.0.0.1:3000 的 Web 应用,可在 SSH 服务器上通过 127.0.0.1:18080 访问。此例仅监听服务器环回地址,并未向公网开放服务。
配置远程转发
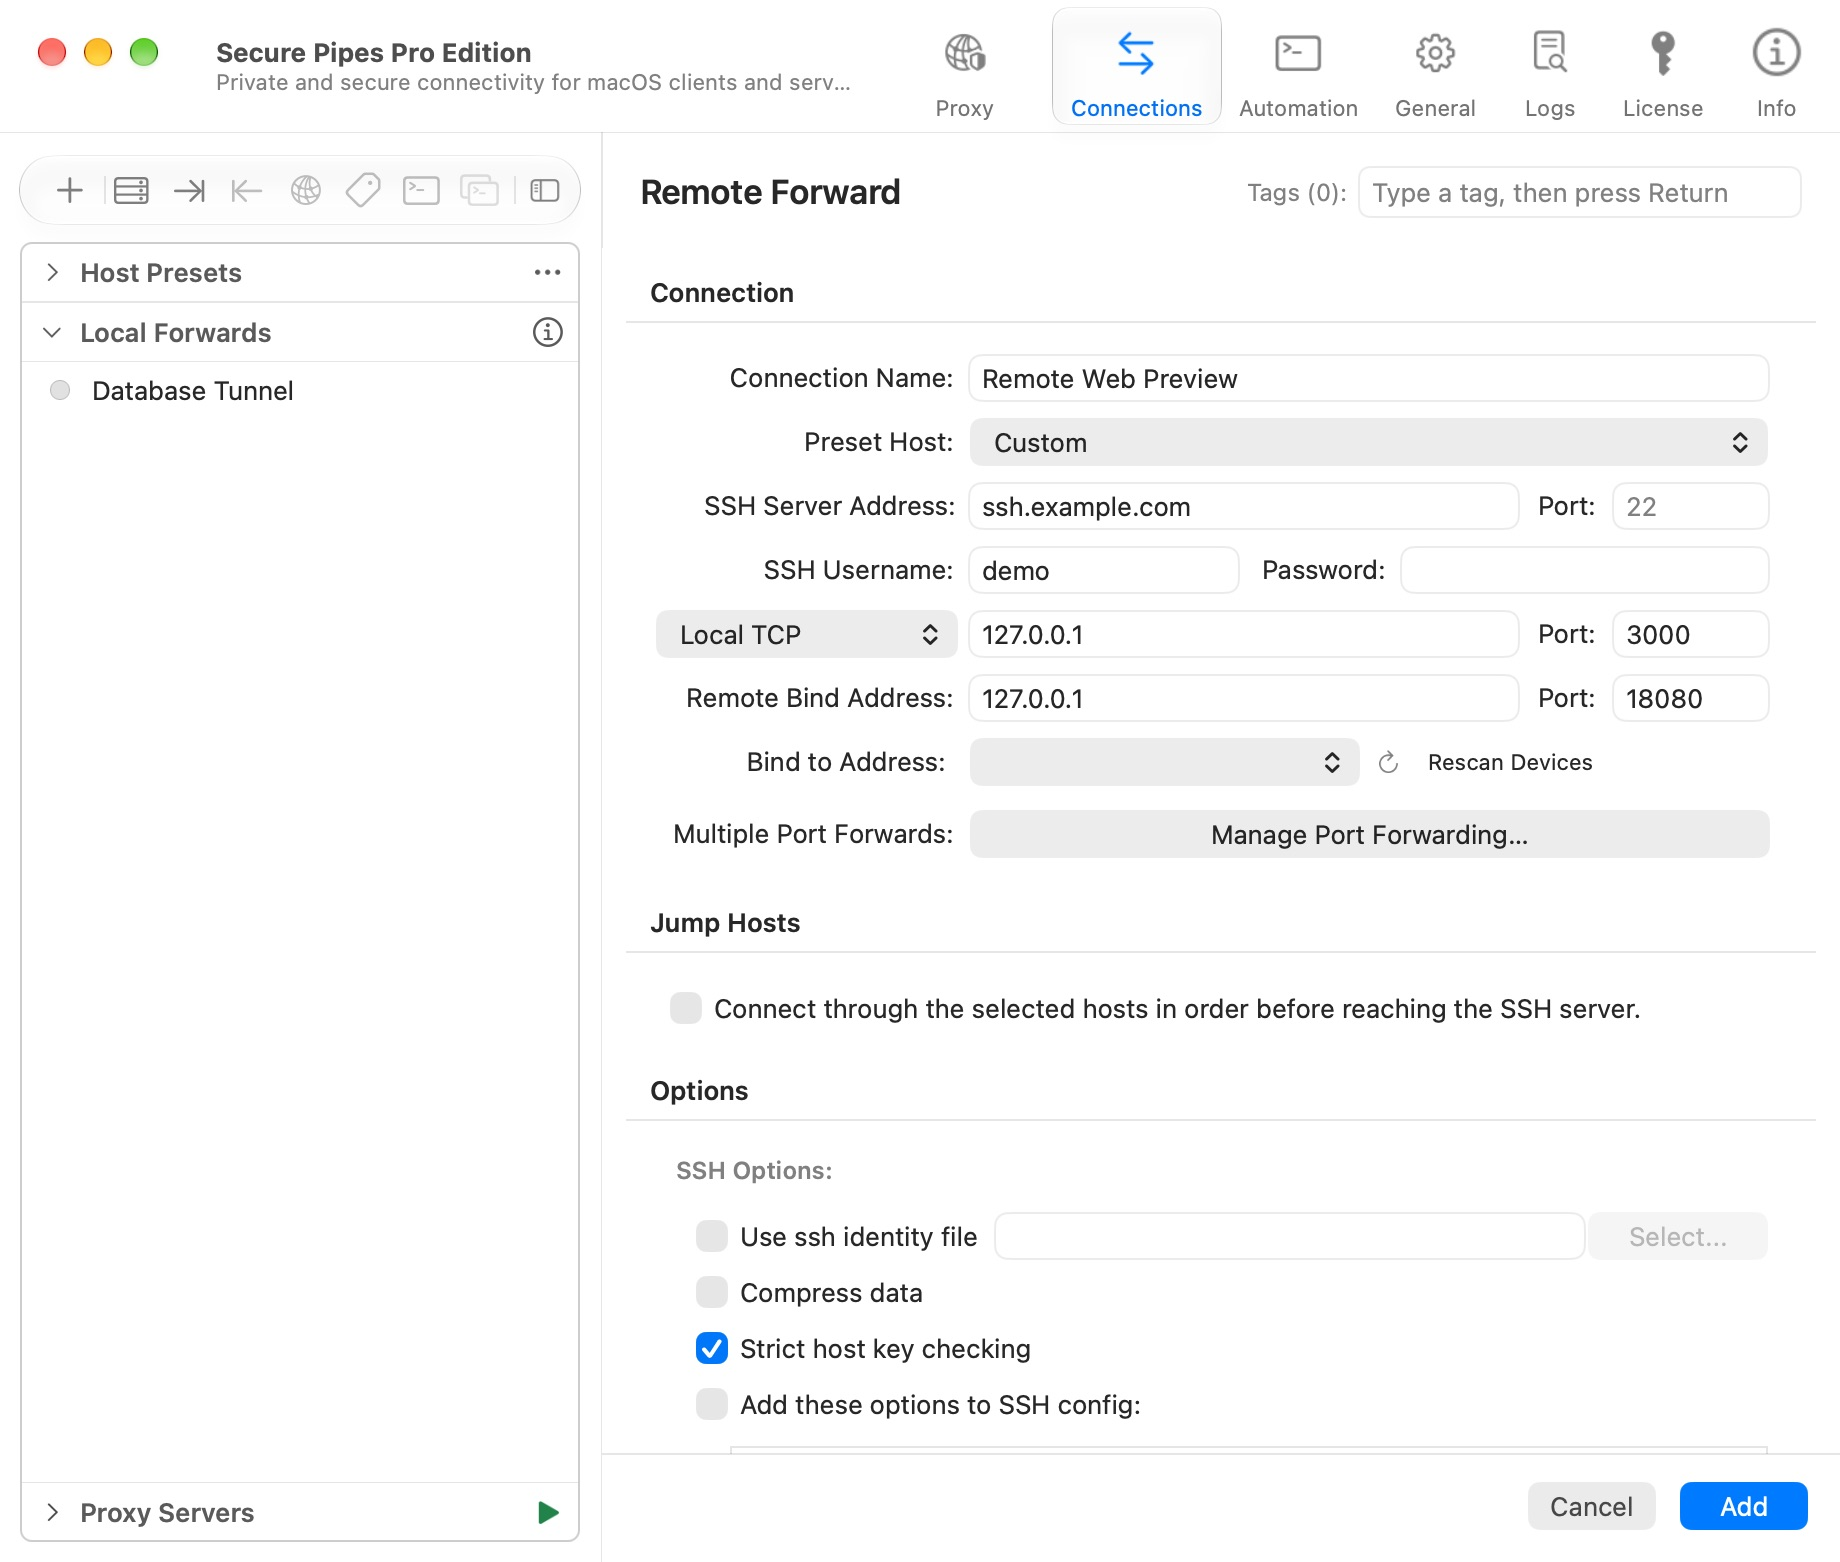
- 选择 连接 → + → 新增远程转发…。
- 命名该连接配置并配置其 SSH 服务器和身份验证。
- 将本地 TCP 端点设置为
127.0.0.1,端口3000。 - 设置远程绑定地址为
127.0.0.1,端口18080。 - 保存并连接。在 SSH 服务器上访问
http://127.0.0.1:18080,测试转发后的服务。
本地服务必须实际正在运行。保持服务器信任检查启用。必须允许您的 SSH 账户请求远程监听器。
管理多个远程监听器
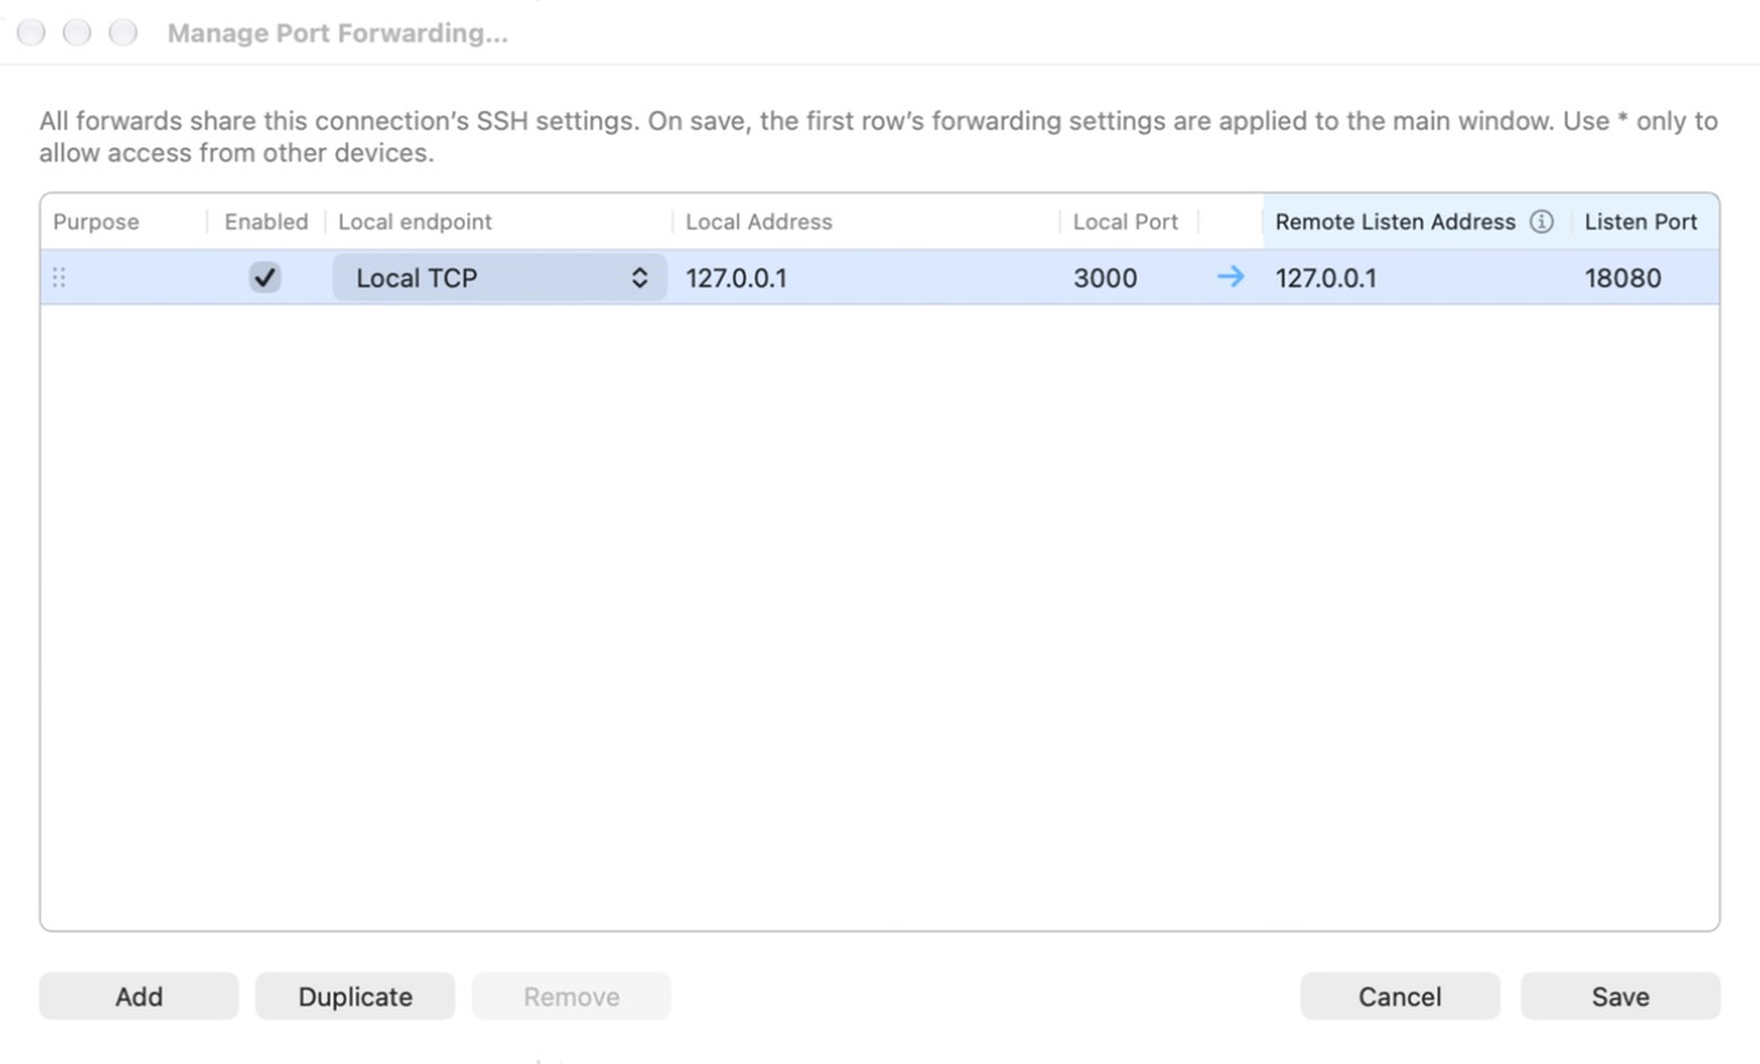
选择管理端口转发…。列顺序遵循远程转发编辑器:用途、启用状态、本地端点/地址/端口,然后是远程监听地址/端口。
同一连接配置最多支持 128 个映射。可以添加、使用 ⌘D 复制、禁用、移除映射,或拖动行调整顺序。先保存映射表,再保存连接配置。所有启用的行共用该配置的 SSH 会话,并同时停止。共用的 7 天试用结束后,多端口转发需要专业版。
本地 Unix 套接字 目标将本地主机/端口替换为 Mac 上的绝对套接字路径。它不会使远程监听器成为 Unix 套接字。
允许超出服务器环回的访问
请求
0.0.0.0不会覆盖 SSH 服务器策略。服务器控制远程监听器可以绑定到哪个地址。
要使服务器遵循指定的远程监听地址,OpenSSH 服务器通常需要设置 GatewayPorts clientspecified,并允许转发及通过相应防火墙规则。请管理员检查 GatewayPorts、AllowTcpForwarding 及 PermitListen 限制。
使用服务器环回,除非远程客户端明确需要访问。公共监听器可以将 Mac 上的服务公开给服务器防火墙允许的任何人。验证服务本身并在可能的情况下限制监听器。
诊断故障
- 监听器拒绝: 验证账户权限和服务器转发策略。
- 端口已在使用: 选择另一个服务器端端口;检查错误中的行号。
- 监听器仍然是 localhost: 检查服务器的
GatewayPorts行为。 - 隧道连接但页面失败: 验证本地应用程序正在监听所选地址/端口,并检查其自身的身份验证或主机限制。
- 更改似乎被忽略: 保存两个编辑器并重新连接配置。
此功能转发 TCP 流。它不是UDP端口转发或一般的VPN。
基于 Secure Pipes 2.0.14 · 更新于 2026 年 10 月 18 日