
螢幕截圖和圖表使用英文介面。以下說明已翻譯;控制項名稱可能會因您選擇的應用程式語言而異。
macOS 上的遠端連接埠轉發
透過 SSH 伺服器上的受控監聽器公開可從 Mac 存取的服務。
瞭解兩端
遠端轉發在 SSH 伺服器上監聽。客戶端連線伺服器側的連接埠後,流量經 SSH 到達您的 Mac,再連線由 Mac 可存取的目標。
例如,Mac 上執行於 127.0.0.1:3000 的 Web 應用,可在 SSH 伺服器上透過 127.0.0.1:18080 存取。此例僅監聽伺服器環回地址,並未向公網開放服務。
配置遠端轉發
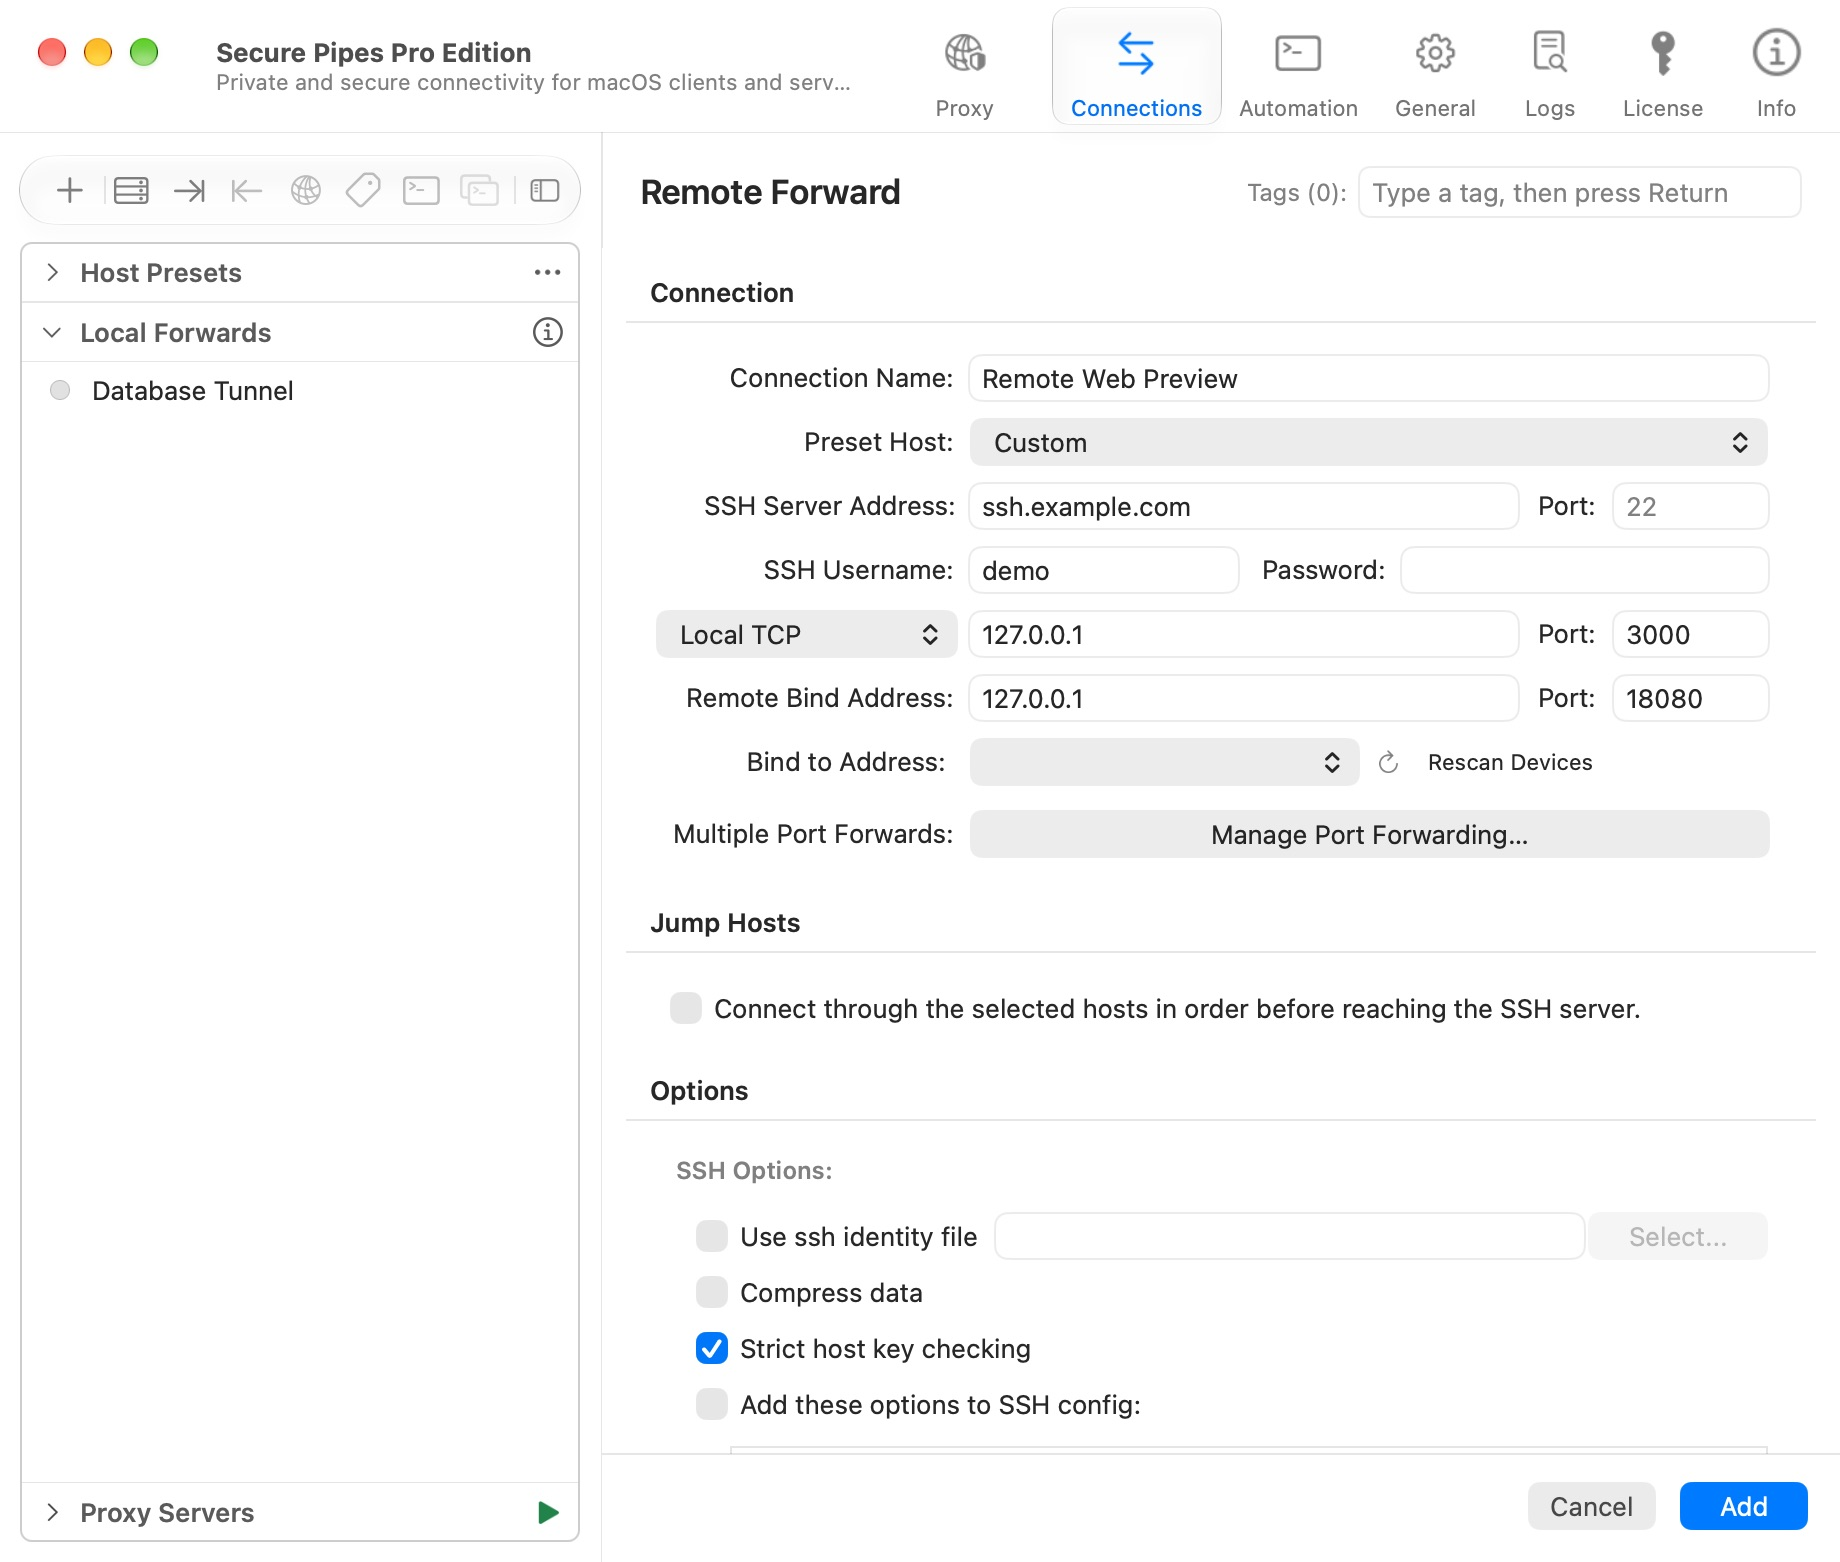
- 選擇 連線 → + → 新增遠端轉發…。
- 命名該連線配置並配置其 SSH 伺服器和身分驗證。
- 將本機 TCP 端點設定為
127.0.0.1,連接埠3000。 - 設定遠端綁定地址為
127.0.0.1,連接埠18080。 - 儲存並連線。在 SSH 伺服器上存取
http://127.0.0.1:18080,測試轉發後的服務。
本機服務必須實際正在執行。保持伺服器信任檢查啟用。必須允許您的 SSH 帳號請求遠端監聽器。
管理多個遠端監聽器
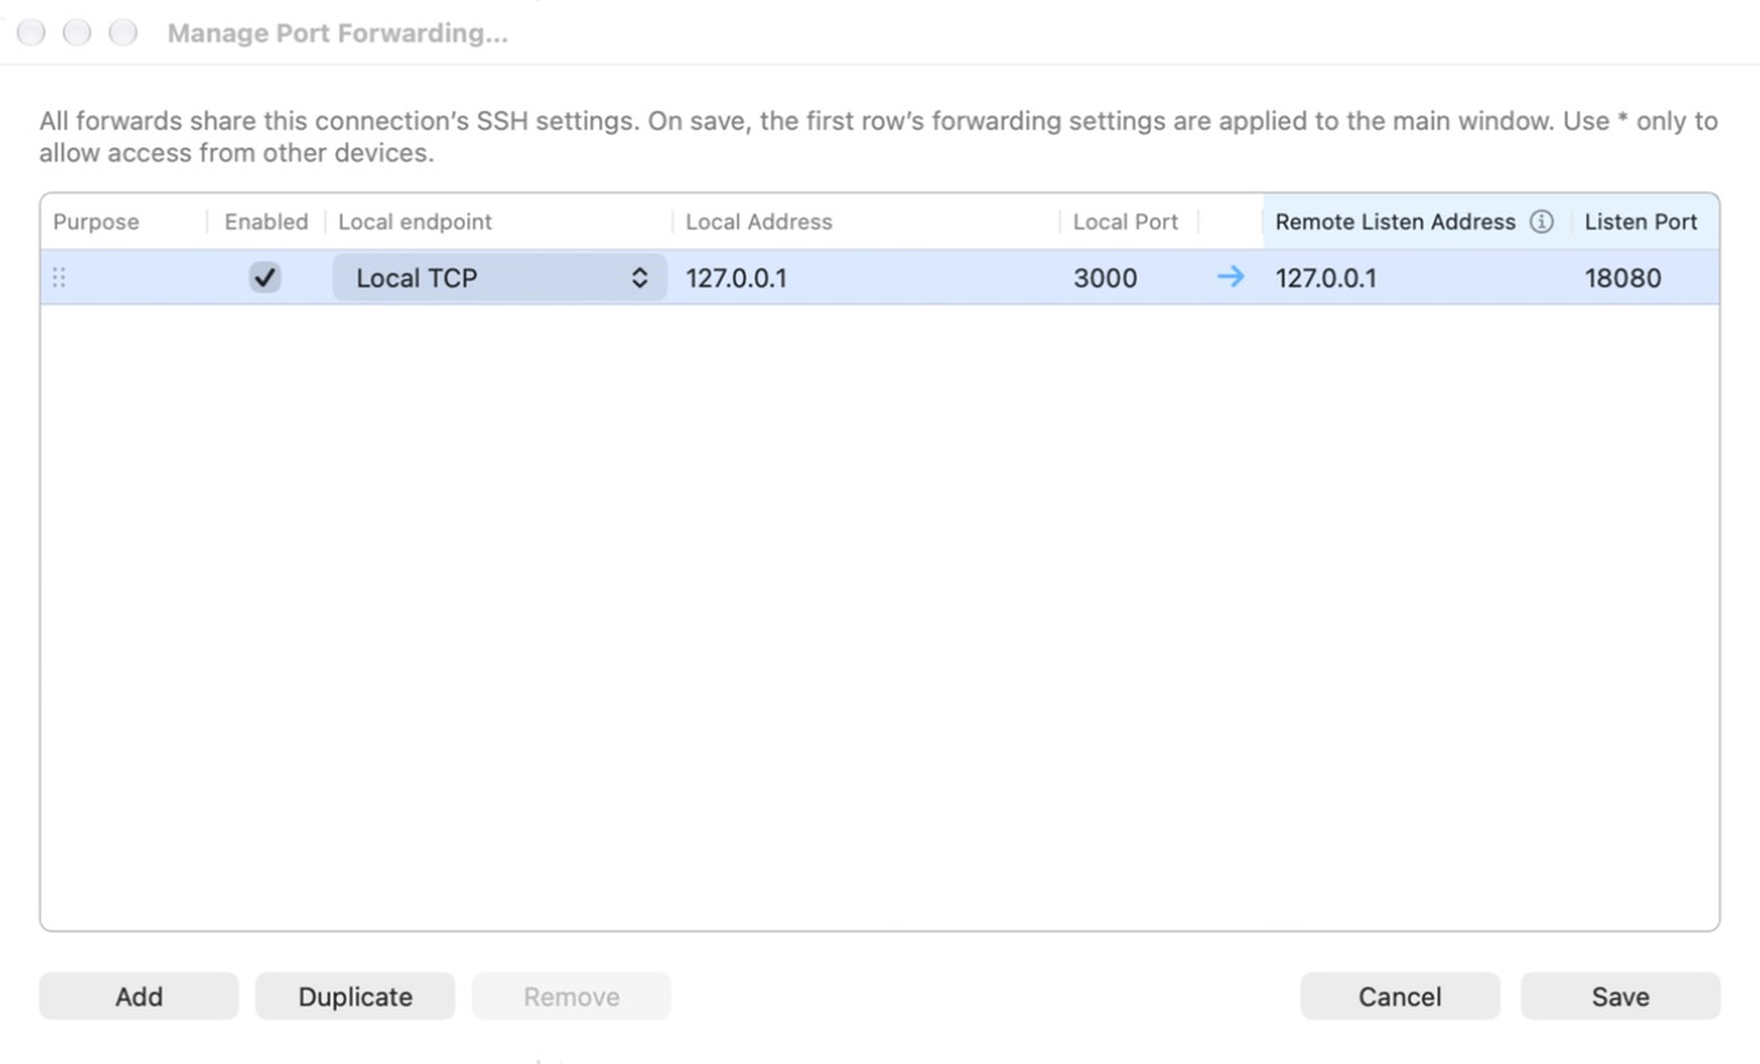
選擇管理連接埠轉發…。列順序遵循遠端轉發編輯器:用途、啟用狀態、本機端點/地址/連接埠,然後是遠端監聽地址/連接埠。
同一連線配置最多支援 128 個對映。可以新增、使用 ⌘D 複製、禁用、移除對映,或拖動行調整順序。先儲存對映表,再儲存連線配置。所有啟用的行共用該配置的 SSH 工作階段,並同時停止。共用的 7 天試用結束後,多連接埠轉發需要Pro 版。
本機 Unix 套接字 目標將本機主機/連接埠替換為 Mac 上的絕對套接字路徑。它不會使遠端監聽器成為 Unix 套接字。
允許超出伺服器環回的存取
請求
0.0.0.0不會覆蓋 SSH 伺服器策略。伺服器控制遠端監聽器可以綁定到哪個地址。
要使伺服器遵循指定的遠端監聽地址,OpenSSH 伺服器通常需要設定 GatewayPorts clientspecified,並允許轉發及透過相應防火牆規則。請管理員檢查 GatewayPorts、AllowTcpForwarding 及 PermitListen 限制。
使用伺服器環回,除非遠端客戶端明確需要存取。公共監聽器可以將 Mac 上的服務公開給伺服器防火牆允許的任何人。驗證服務本身並在可能的情況下限制監聽器。
診斷故障
- 監聽器拒絕: 驗證帳號權限和伺服器轉發策略。
- 連接埠已在使用: 選擇另一個伺服器端連接埠;檢查錯誤中的行號。
- 監聽器仍然是 localhost: 檢查伺服器的
GatewayPorts行為。 - 隧道連線但頁面失敗: 驗證本機應用程式正在監聽所選地址/連接埠,並檢查其自身的身分驗證或主機限制。
- 更改似乎被忽略: 儲存兩個編輯器並重新連線配置。
此功能轉發 TCP 流。它不是UDP連接埠轉發或一般的VPN。
基於 Secure Pipes 2.0.14 · 更新於 2026 年 10 月 18 日