
Снимки экрана и схема показывают английский интерфейс. Инструкции переведены; названия элементов могут отличаться в зависимости от языка приложения.
Прокси SOCKS через SSH
Создайте локальную конечную точку SOCKS для приложений, поддерживающих прокси-сервер, с дополнительным ретранслятором UDP и многосессионным ускорением SSH.
Создайте профиль SOCKS.
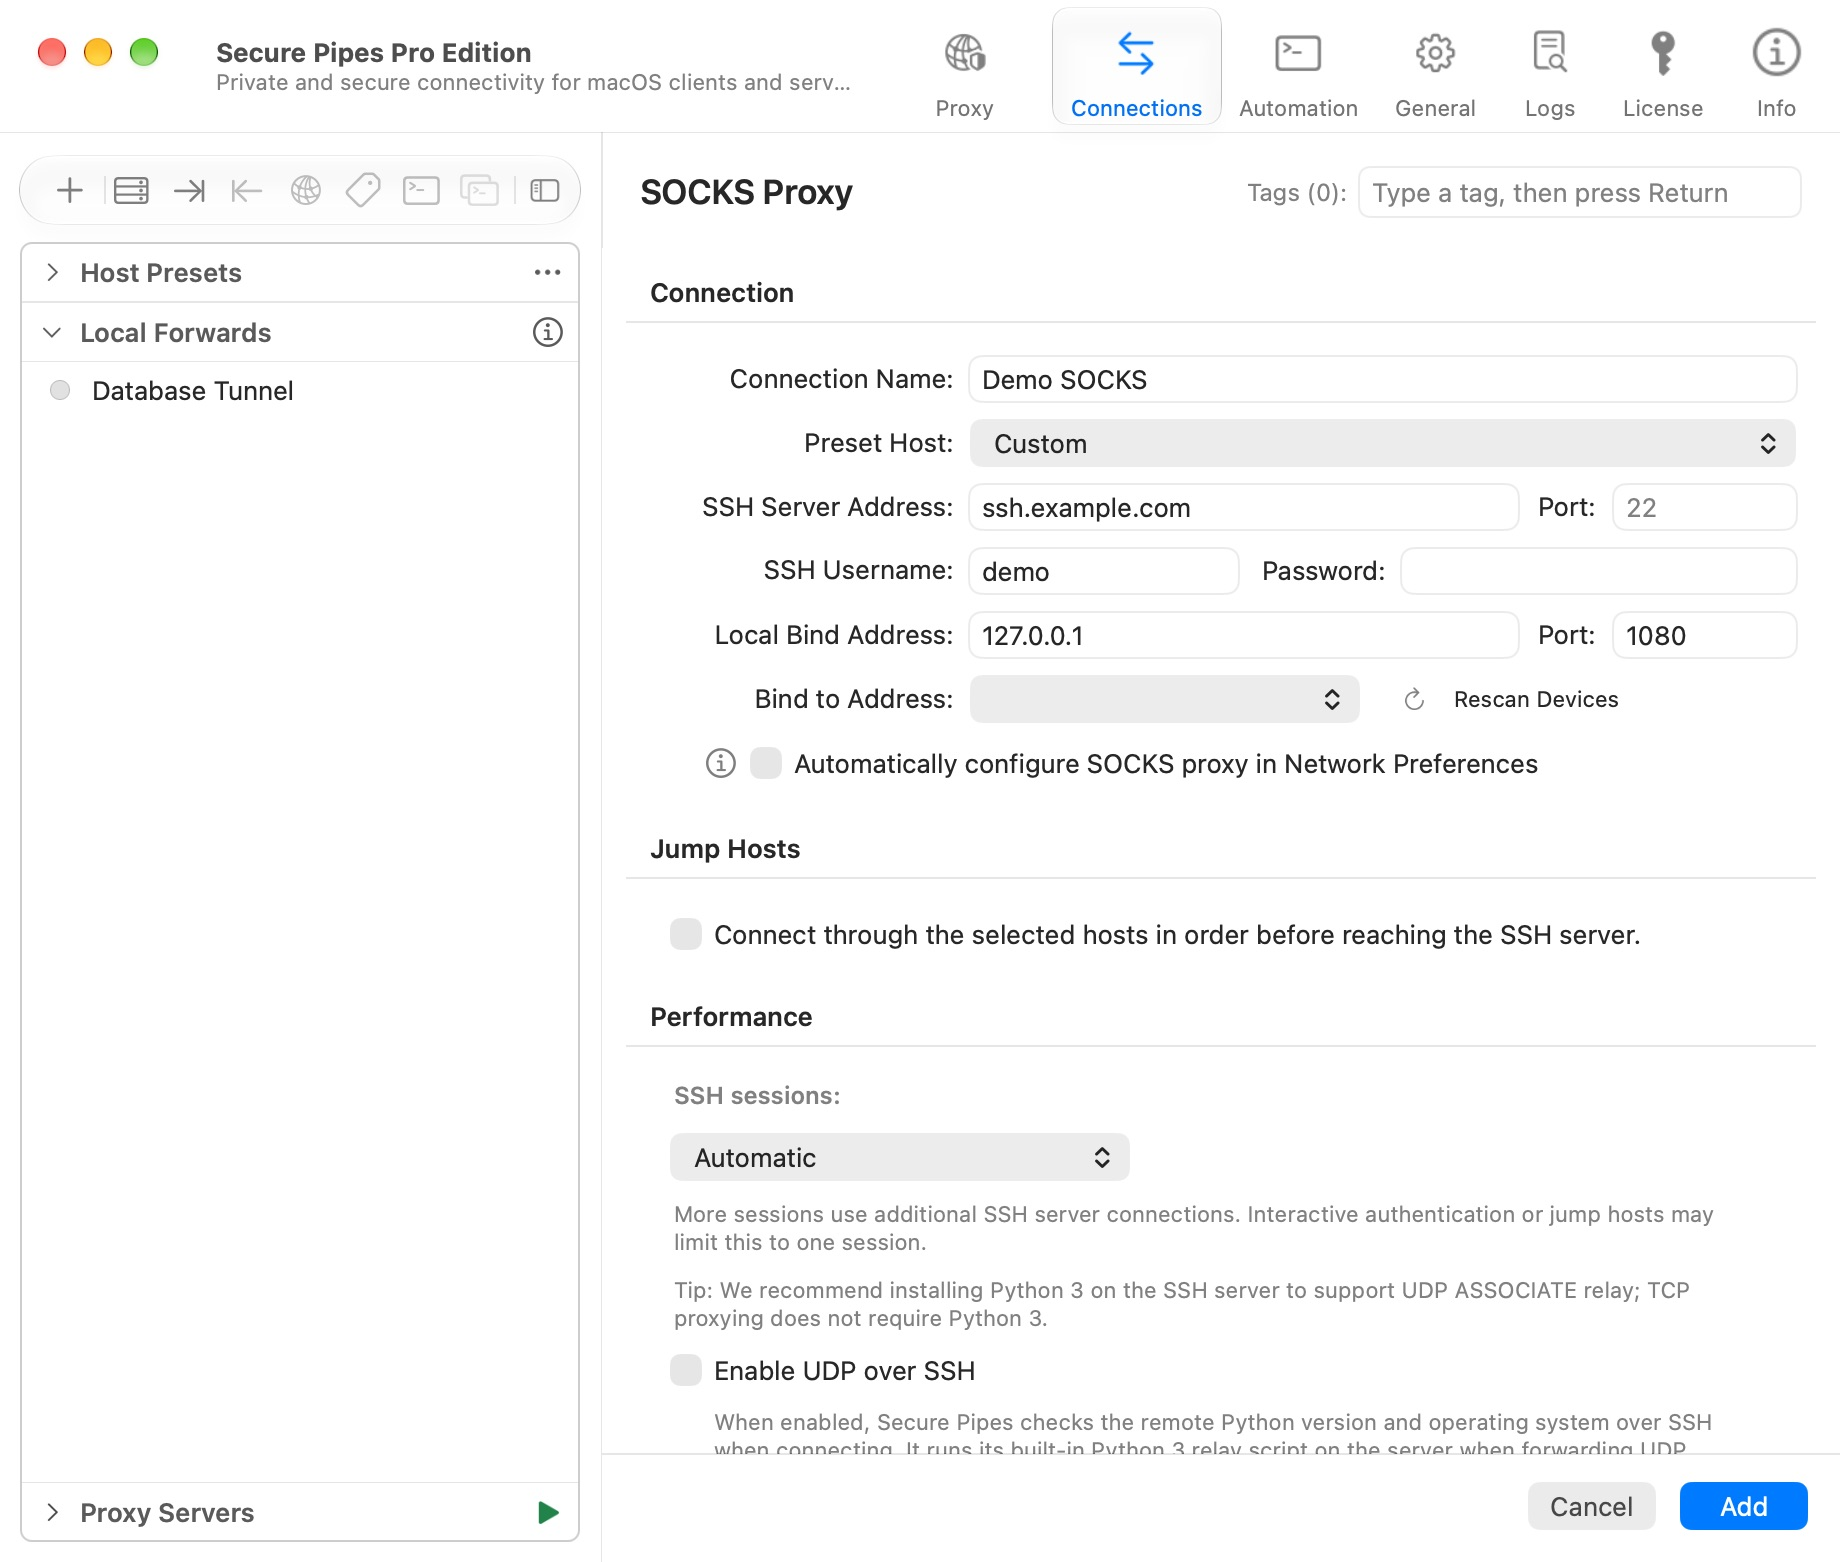
- Выберите Соединения → + → Новый прокси SOCKS….
- Введите имя, сервер SSH, порт, имя пользователя и данные аутентификации или выберите заранее заданный хост.
- Установите локальный адрес привязки
127.0.0.1и выберите неиспользуемый порт, например1080. - Сохраняем профиль и подключаемся. Выполните все запросы аутентификации или доверия сервера.
- Настройте клиентское приложение на использование SOCKS5, хоста
127.0.0.1, порта1080.
Параметр прокси-сервера HTTP не является взаимозаменяемым с параметром SOCKS. Используйте протокол, поддерживаемый вашим клиентом. Дополнительная настройка конфигурации системы SOCKS изменяет настройки сети macOS и может потребовать авторизации; оставьте его выключенным при самостоятельной настройке отдельных клиентов.
Разрешить имена через SOCKS
Если ваш клиент поддерживает это, выберите DNS на стороне прокси. В Curl socks5h отправляет имя хоста прокси, а не разрешает его локально:
curl --proxy socks5h://127.0.0.1:1080 https://example.com
Запускайте это только после подключения вашего реального профиля. Сбой может быть вызван локальной привязкой, аутентификацией SSH, доступностью места назначения или DNS. Прежде чем тестировать несколько приложений, начните с одного заведомо работающего URL-адреса.
Выберите поведение сеанса SSH.
Сессии SSH: Автоматически позволяют приложению управлять своей стратегией сеанса. Дополнительные сеансы используют дополнительные подключения к серверу SSH. Интерактивная аутентификация и хосты перехода могут ограничить профиль одним сеансом.
После общей семидневной пробной версии для многосессионного ускорения SSH требуется версия Pro. В бесплатном режиме используется один сеанс. Изменение этого параметра не увеличивает квоты на стороне сервера и не удаляет ограничения пропускной способности.
Включение UDP через SSH
Для проксирования TCP не требуется Python. Дополнительно UDP через SSH требует совместимой удаленной среды Python 3 и разрешения на запуск встроенного реле.
Если этот параметр включен, Secure Pipes проверяет удаленную версию Python и операционную систему при подключении. Он запускает встроенный сценарий ретрансляции при пересылке трафика UDP; вам не нужно запускать его вручную. Не используйте отсутствие постоянно работающего процесса Python как единственный индикатор сбоя.
Клиент должен поддерживать SOCKS5 UDP ASSOCIATE, а управляющее соединение TCP должно оставаться открытым. Настройки прокси-сервера HTTP не обеспечивают общую поддержку UDP. QUIC может использовать этот путь только тогда, когда клиент фактически отправляет свой трафик UDP через поддерживаемый ретранслятор SOCKS; открытие браузера не гарантирует, что оно произойдет.
UDP вместо SSH — это функция Pro после общей пробной версии. Обычная переадресация локального/удаленного порта TCP не становится переадресацией UDP, когда этот параметр включен.
Ограничение доступа к прослушивающему сокету
Обычный прослушиватель SSH SOCKS — это не то же самое, что аутентифицированная запись общего доступа к локальной сети. Держите его в режиме петлевого адреса. Чтобы поделиться маршрутизацией с телефонами или другими компьютерами, используйте Общий доступ к прокси-серверу LAN, который обеспечивает собственный контроль доступа и повторно использует правила маршрутизации.
Откройте прокси-браузер
Щелкните правой кнопкой мыши сохраненный профиль SOCKS и выберите Открыть браузер через прокси. Для этой функции требуется установленный Chrome или Edge и соответствующие права Pro/пробной версии. Перед просмотром выполните действия по подключению и аутентификации, запрошенные приложением.
Используйте эту запись, если вы хотите, чтобы браузер запускался для выбранного соединения SOCKS. Не предполагайте, что несвязанные окна браузера или другие приложения используют этот прокси. Для маршрутизации на основе правил на уровне всего устройства используйте прозрачное проксирование.
Временная блокировка трафика
Для подключенного профиля, использующего поддерживаемый сервер управления трафиком, в меню действий предлагается Временно блокировать трафик SOCKS, а затем Возобновить трафик SOCKS. Локальные и удаленные профили пересылки имеют соответствующие действия по пересылке трафика. Блокировка трафика отличается от отключения соединения SSH; возобновите его, прежде чем диагностировать пункт назначения, который перестал отвечать.
На основе Secure Pipes 2.0.14 · Обновлено 18 октября 2026 г.