
Снимки экрана и схема показывают английский интерфейс. Инструкции переведены; названия элементов могут отличаться в зависимости от языка приложения.
Удаленная переадресация портов на macOS
Предоставьте доступ к службе с вашего Mac через контролируемый прослушиватель на сервере SSH.
Как связаны два конца туннеля
Удалённое перенаправление прослушивает сервер SSH. Когда клиент подключается к этому серверному порту, трафик проходит через SSH к цели, доступной с вашего Mac.
Например, к веб-приложению на вашем Mac по адресу 127.0.0.1:3000 можно получить доступ с сервера SSH по адресу 127.0.0.1:18080. Этот пример только с петлевым адресом не делает службу общедоступной.
Настройка удаленной пересылки
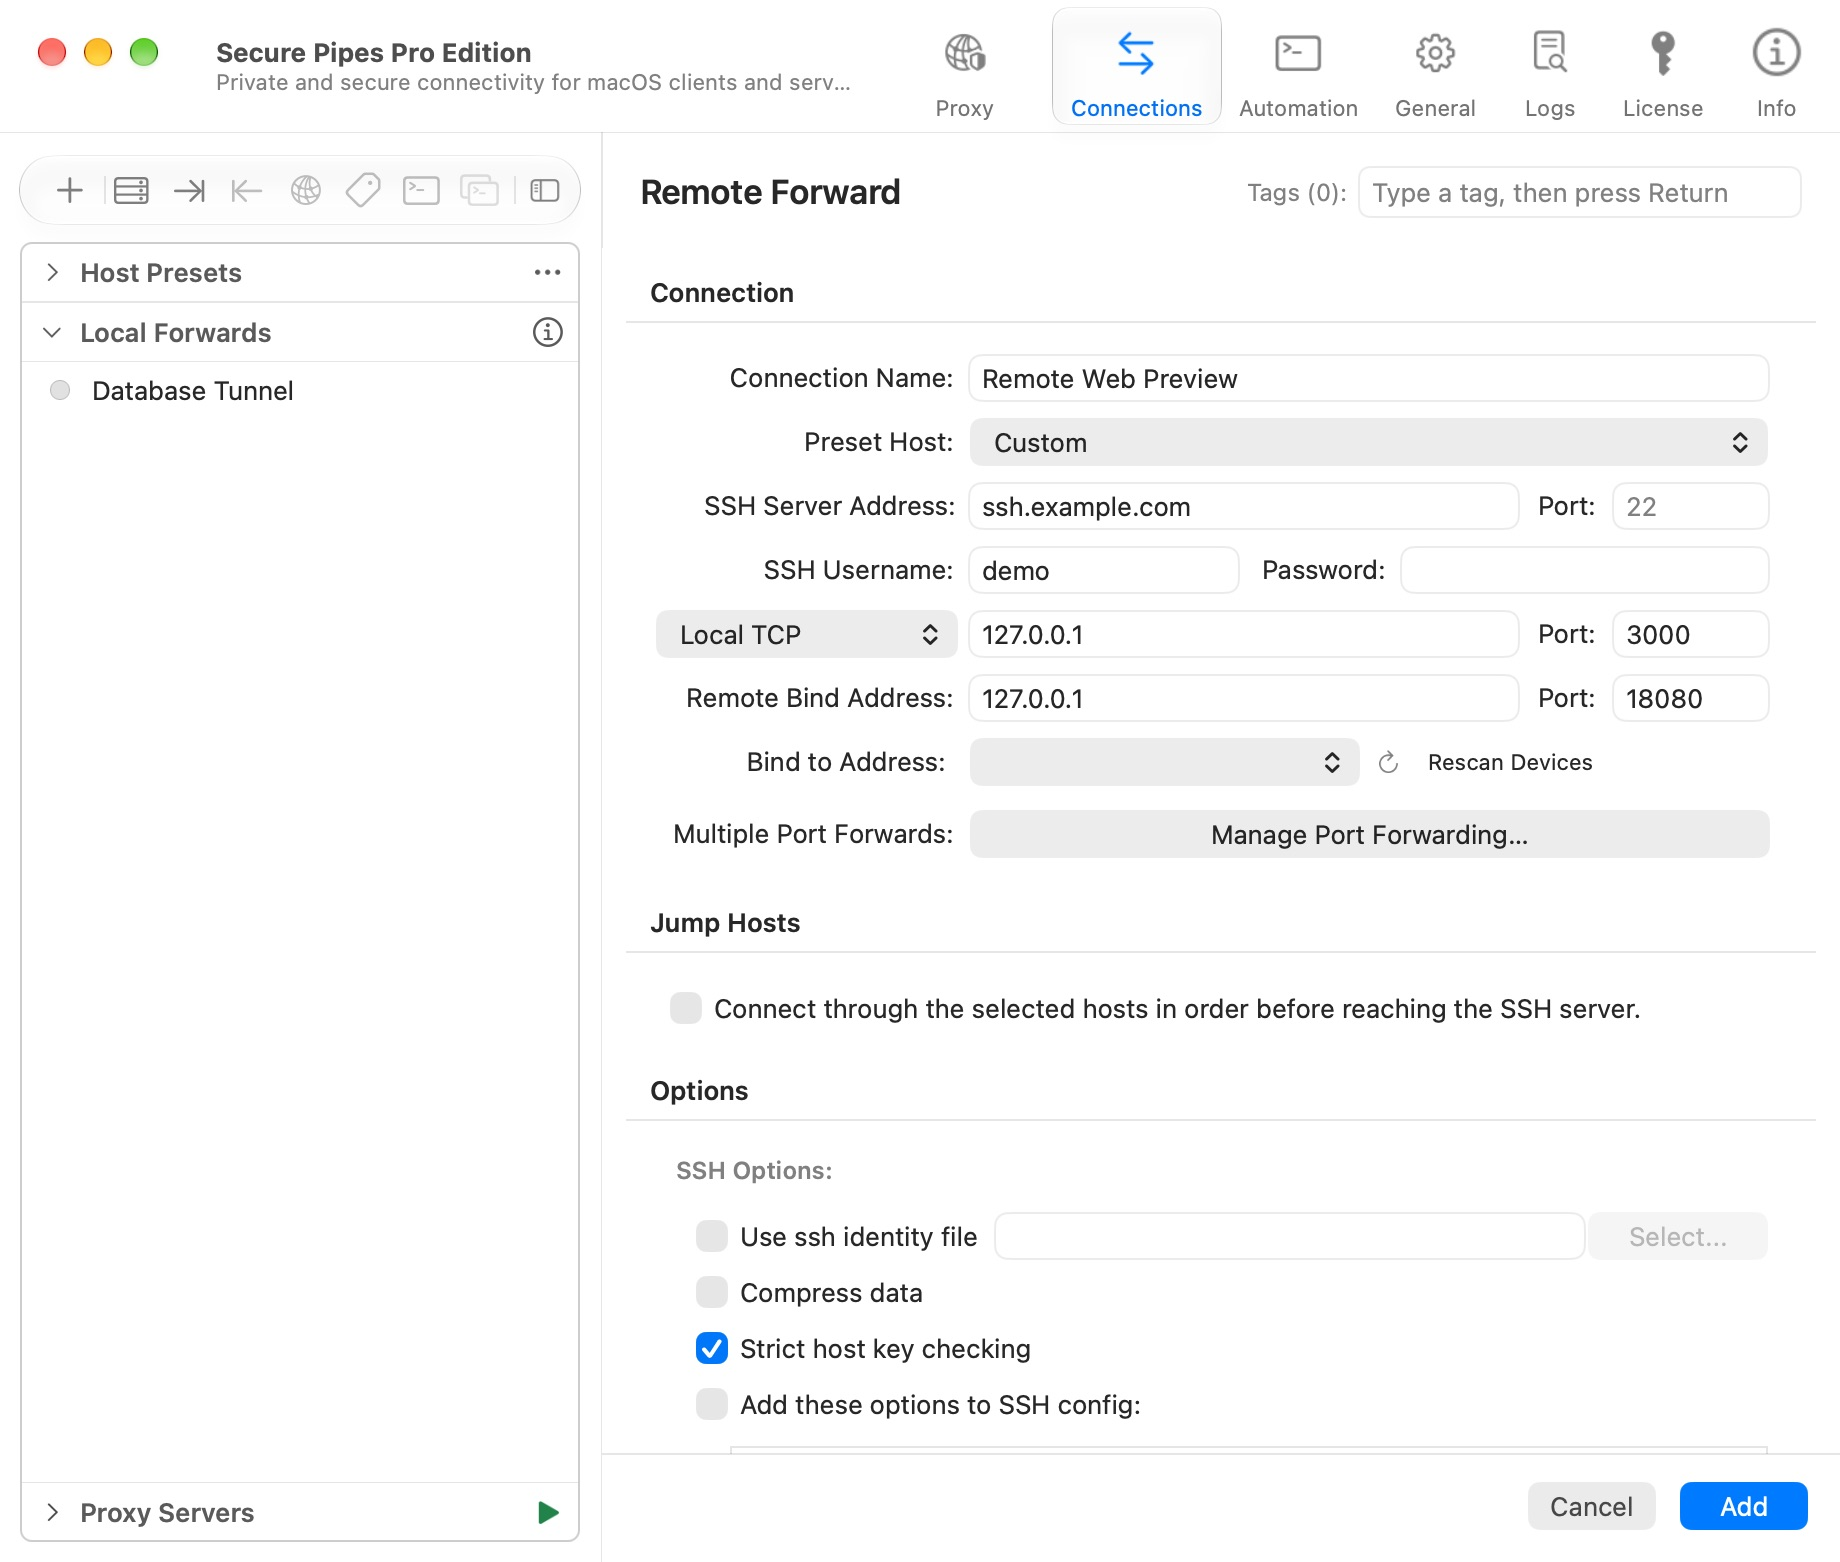
- Выберите Соединения → + → Новое удалённое перенаправление….
- Назовите профиль и настройте его сервер SSH и аутентификацию.
- Установите локальную конечную точку TCP на
127.0.0.1, порт3000. - Установите адрес удаленной привязки на
127.0.0.1, порт18080. - Сохраняем и подключаемся. На сервере SSH проверьте перенаправленную службу через
http://127.0.0.1:18080.
Локальная служба действительно должна быть запущена. Оставьте включенными проверки доверия к серверу. Вашей учетной записи SSH должно быть разрешено запрашивать удаленные прослушиватели.
Управление несколькими удалёнными прослушивающими сокетами
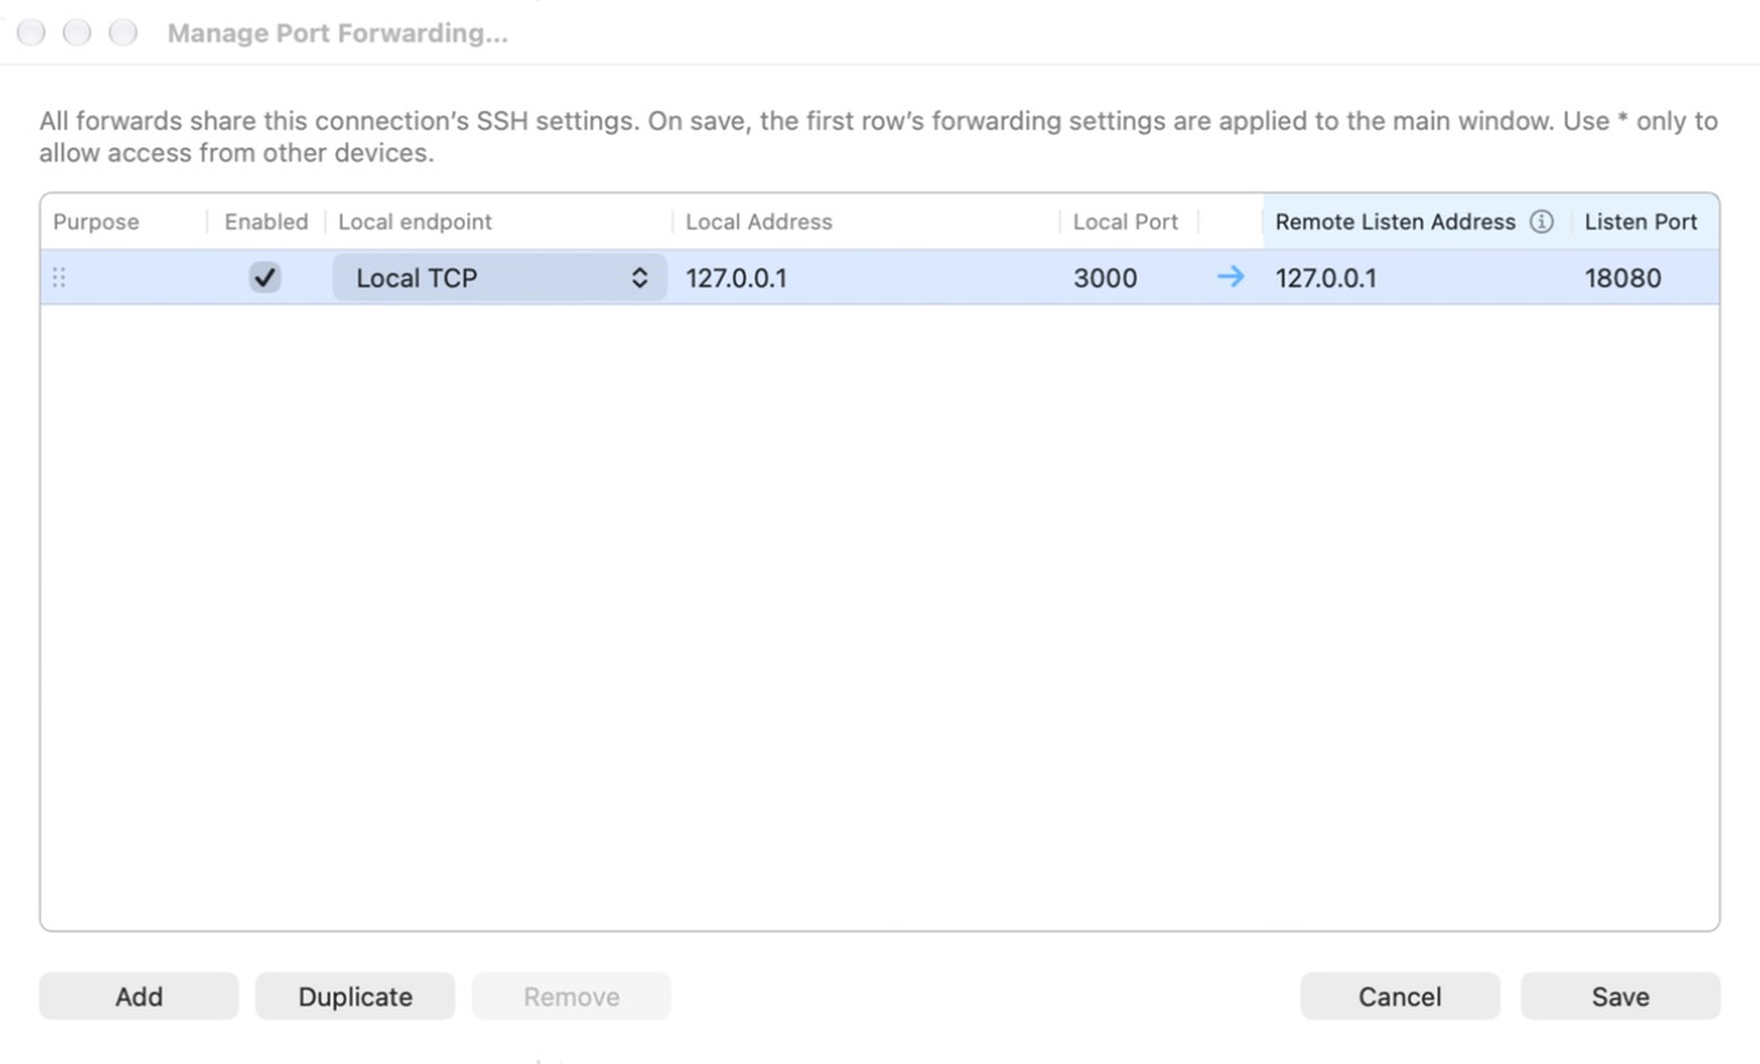
Выберите Управление перенаправлением портов…. Порядок столбцов соответствует редактору удаленной пересылки: цель, включенное состояние, локальная конечная точка/адрес/порт, затем адрес/порт удаленного прослушивания.
Один и тот же профиль поддерживает до 128 сопоставлений. Добавляйте, дублируйте с помощью ⌘D, отключайте, удаляйте или перетаскивайте строки, чтобы изменить их порядок. Сохраните таблицу сопоставления, затем сохраните профиль. Все включенные строки используют сеанс SSH этого профиля и останавливаются вместе. Для переадресации на несколько портов требуется Pro после общей семидневной пробной версии.
Цель Локальный Unix-сокет заменяет локальный хост/порт абсолютным путем к сокету на вашем Mac. Это не делает удаленный прослушиватель сокетом Unix.
Разрешить доступ за пределами шлейфа сервера
Запрос
0.0.0.0не отменяет политику сервера SSH. Сервер контролирует, к каким адресам может привязываться удаленный прослушиватель.
Для соблюдения явного адреса удаленной привязки серверу OpenSSH обычно требуется GatewayPorts clientspecified, а также разрешение на пересылку и соответствующие правила брандмауэра. Попросите администратора сервера просмотреть GatewayPorts, AllowTcpForwarding и любые ограничения PermitListen.
Используйте петлю сервера, если удаленным клиентам явно не требуется доступ. Публичный прослушиватель может предоставить доступ к службе на вашем Mac любому, кому разрешено брандмауэром сервера. Аутентифицируйте саму службу и ограничьте прослушиватель, где это возможно.
Диагностика неисправностей
- Прослушиватель отказался: проверьте разрешения учетной записи и политику переадресации сервера.
- Порт уже используется: выберите другой порт на стороне сервера; проверьте номер строки в ошибке.
- Прослушиватель остается локальным: проверьте поведение сервера
GatewayPorts. - Туннель подключается, но страница не открывается: убедитесь, что локальное приложение прослушивает выбранный адрес/порт, а также проверьте его собственную аутентификацию или ограничения хоста.
- Изменения игнорируются: сохраните оба редактора и повторно подключите профиль.
Эта функция пересылает потоки TCP. Это не переадресация портов UDP или обычный VPN.
На основе Secure Pipes 2.0.14 · Обновлено 18 октября 2026 г.