
Снимки экрана и схема показывают английский интерфейс. Инструкции переведены; названия элементов могут отличаться в зависимости от языка приложения.
Переадресация локального порта на macOS
Получите доступ к удаленной базе данных, веб-сервису или сокету Unix через порт на вашем Mac, не открывая эту службу напрямую.
Как работает туннель
Клиент подключается к локальному прослушивателю на вашем Mac. Secure Pipes передает поток через SSH. Затем сервер SSH подключается к настроенному удаленному целевому объекту. Целью не обязательно должен быть сам сервер SSH: он должен быть доступен с этого сервера.
Откройте полноразмерную диаграмму .
В приведенном ниже примере 127.0.0.1:15432 на вашем Mac сопоставляется с 127.0.0.1:5432, видимым сервером SSH. Эти два адреса петлевого адреса относятся к разным компьютерам.
Настройка локальной пересылки
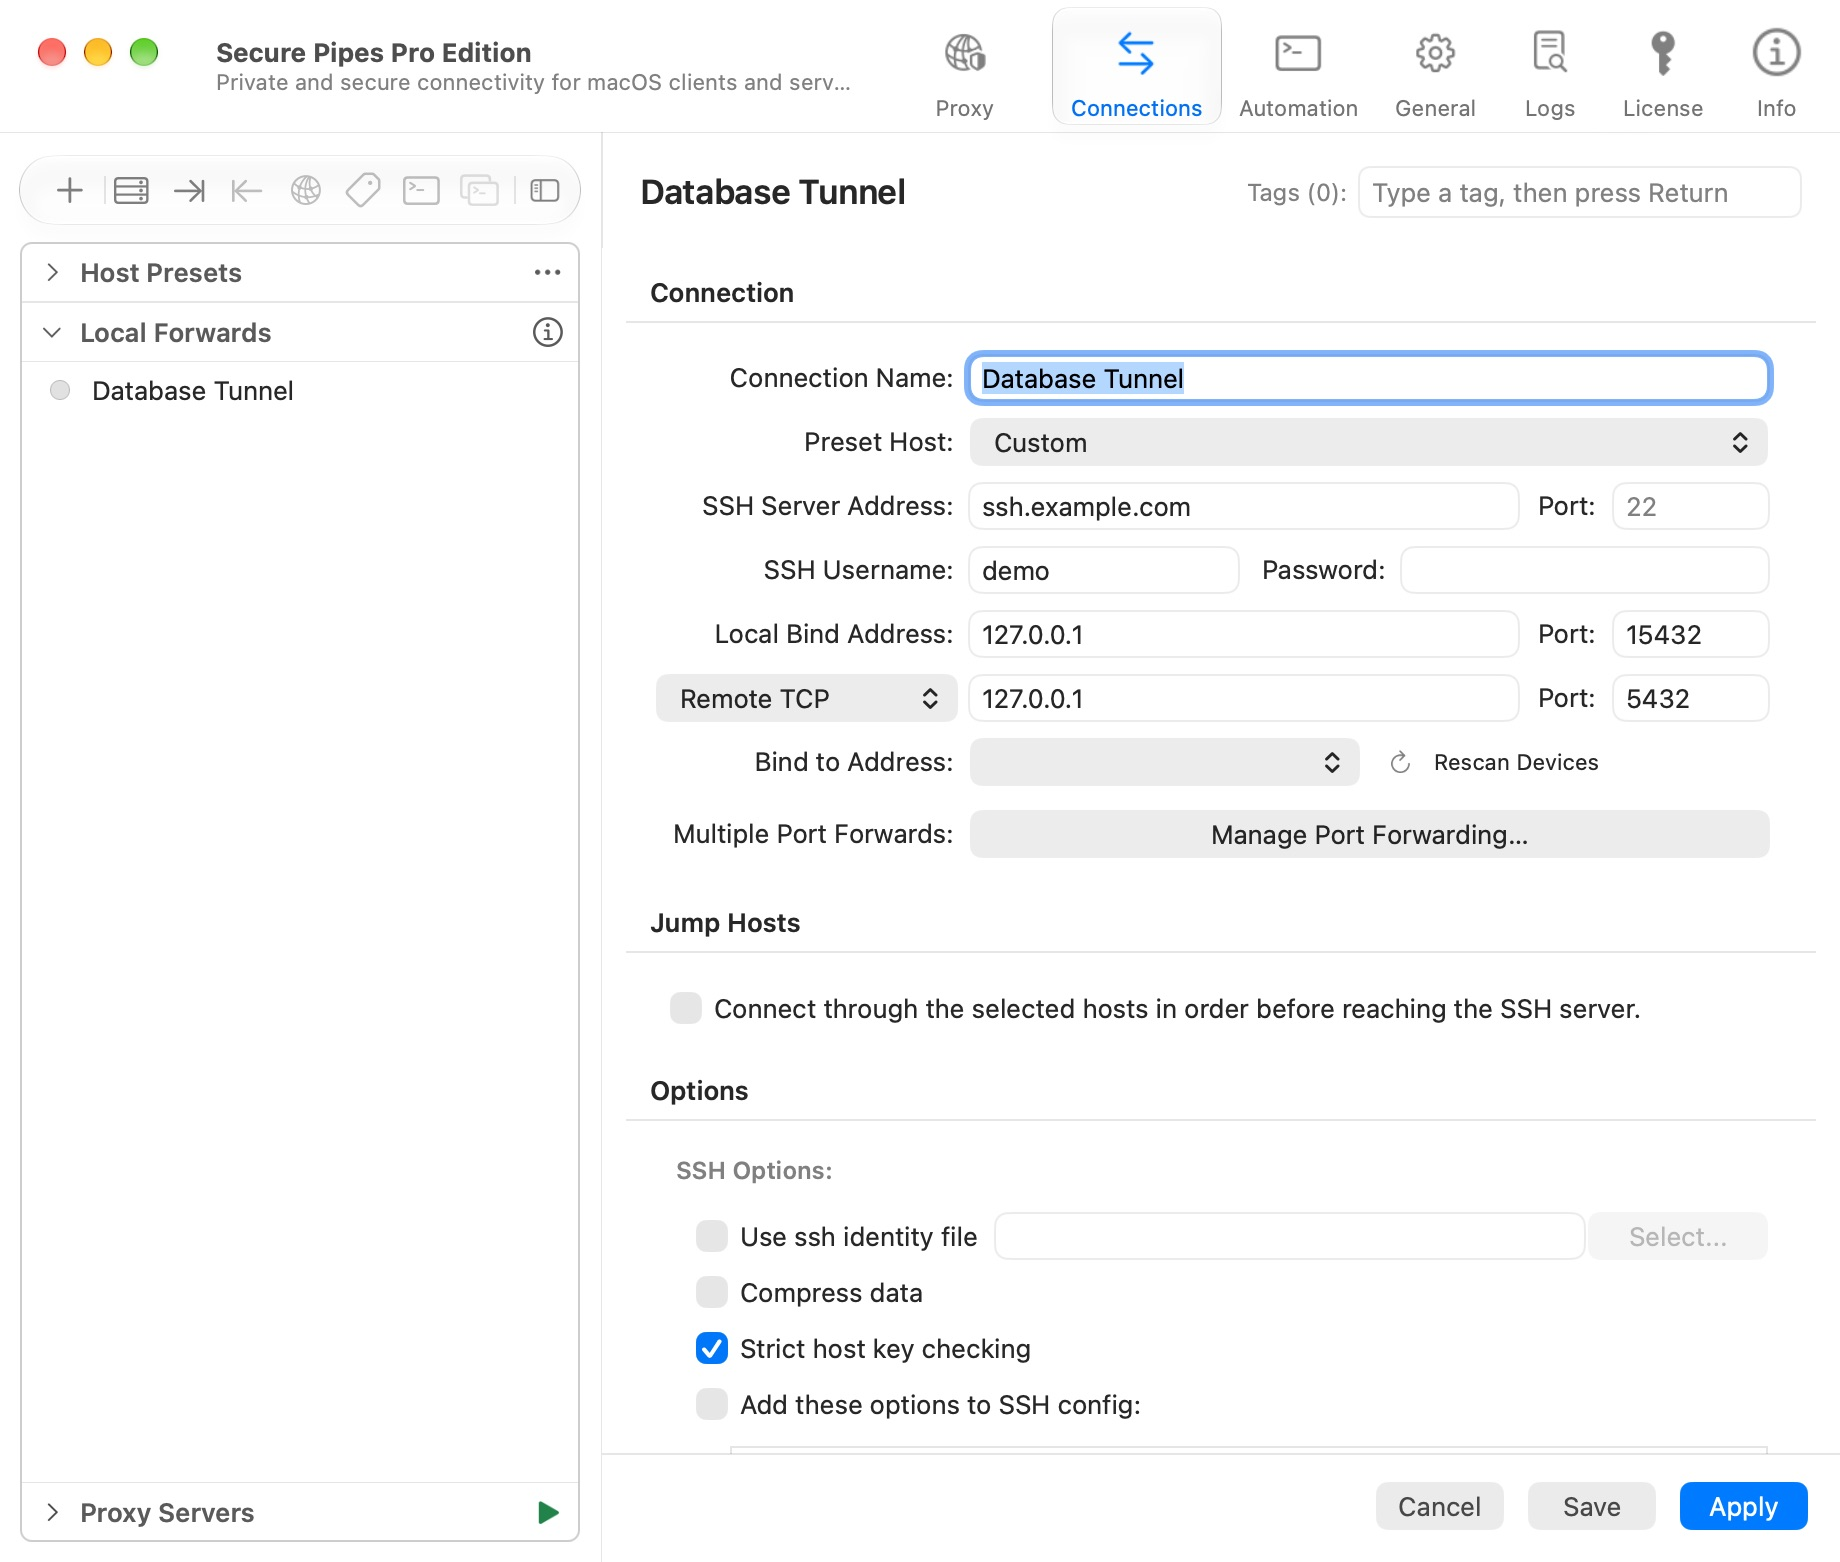
- Выберите Соединения → + → Новое локальное перенаправление….
- Введите описательное имя подключения и выберите Предустановка хоста: или введите пользовательские данные SSH.
- Установите для Локальный адрес привязки: значение
127.0.0.1, а для порта —15432. - Выберите Удалённый TCP и введите целевой адрес
127.0.0.1, порт5432. - Оставьте включенной Строгая проверка ключа хоста. Настройте пароль или идентификационный файл.
- Нажмите Добавить, затем Соединить из сохраненного профиля.
- После подключения настройте клиент базы данных для хоста
127.0.0.1, порт15432. База данных по-прежнему использует собственную аутентификацию.
Сервер SSH должен разрешать пересылку. Служба назначения должна быть запущена и доступна с этого сервера. Подключенный туннель не удаляет аутентификацию на уровне приложения.
Управление несколькими сопоставлениями
Нажмите Управление перенаправлением портов… в редакторе. Профиль может содержать до 128 сопоставлений, включая первую строку. Для нескольких локальных и удаленных сопоставлений требуется версия Pro после общей семидневной пробной версии.
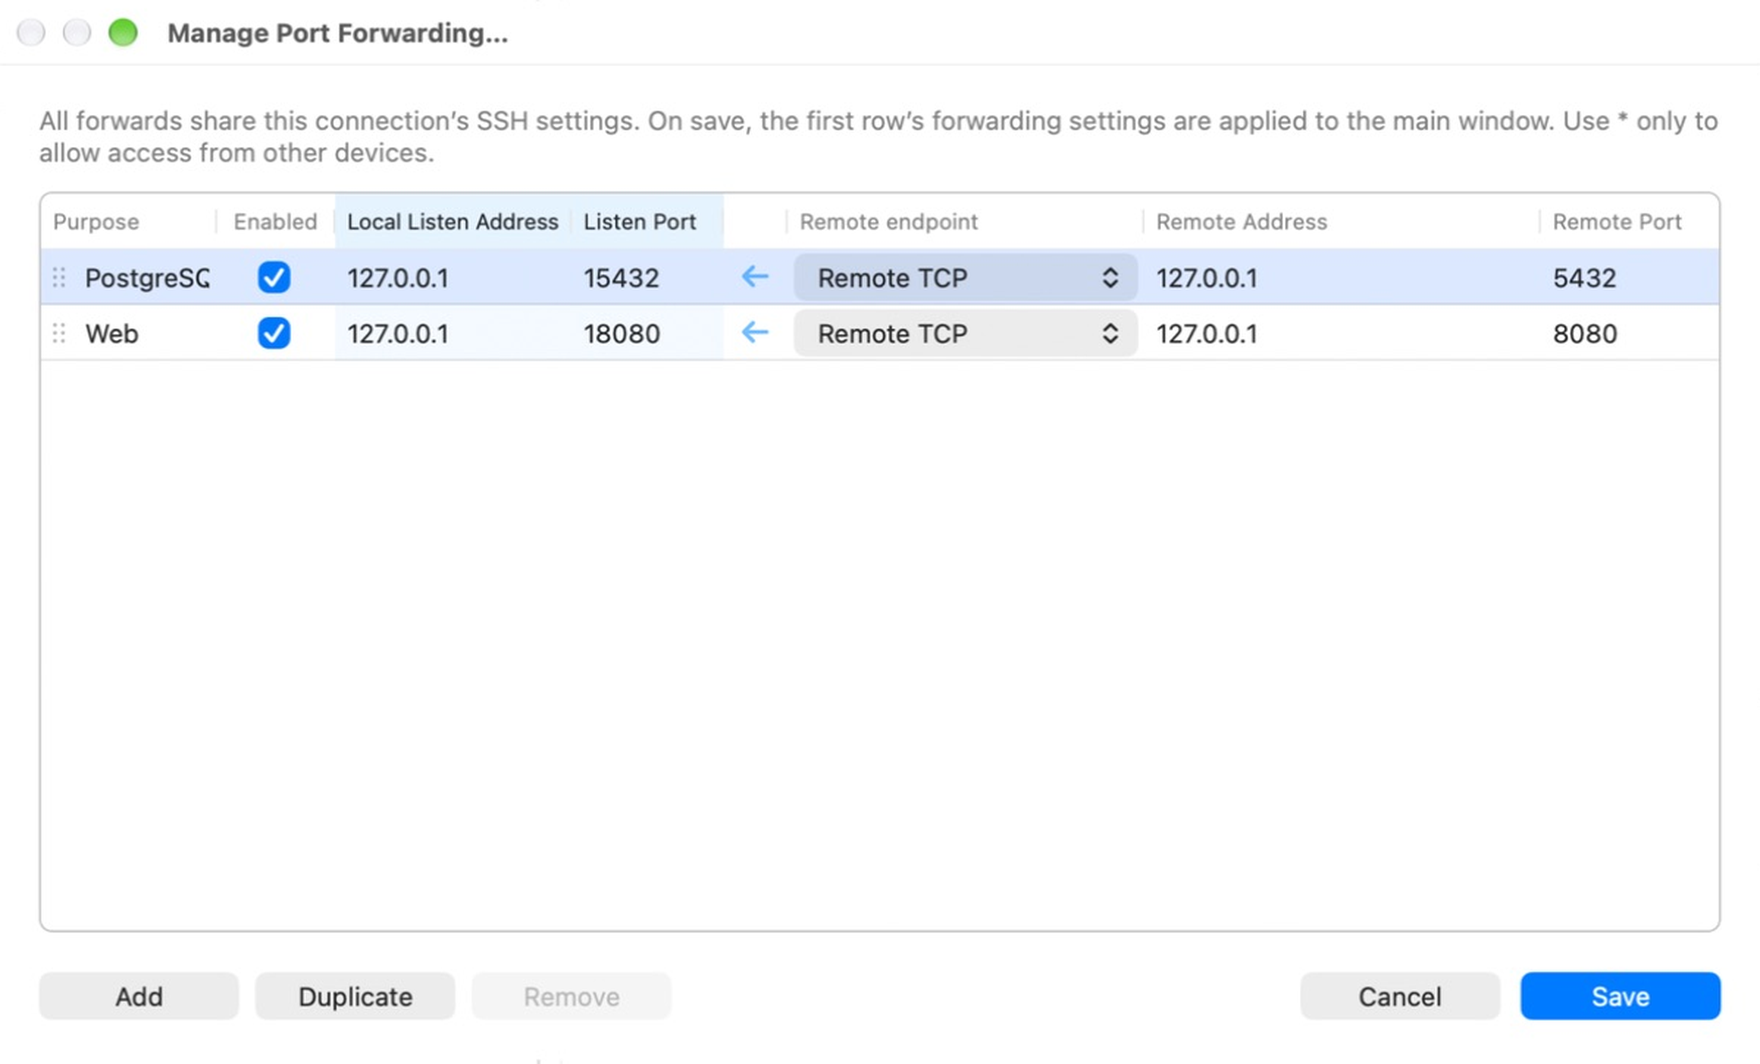
- Назначение — заметка; это не меняет маршрутизацию.
- Включено определяет, будет ли эта строка создавать прослушиватель при следующем соединении.
- Щелкните ячейку для редактирования. Добавить наследует предыдущие адреса и оставляет порты пустыми.
- дублировать или ⌘D копирует строку; перед сохранением назначьте другой порт прослушивателя.
- Перетащите маркер строки, чтобы изменить порядок. При сохранении первая строка становится отображением основного редактора.
- Первую строку нельзя удалить напрямую. Отключите его или измените порядок по мере необходимости.
- Сохранить применяет черновик таблицы к редактору; сохраните также редактор соединений. Отмена отменяет черновик таблицы.
Все сопоставления имеют общие настройки и жизненный цикл профиля SSH. Каждый из них не создает независимое соединение SSH. Отключение профиля останавливает его сопоставления. Редактирование сохраненного профиля не приводит к горячей перенастройке уже запущенного сеанса SSH; подключитесь повторно, чтобы применить изменения.
Используйте целевой сокет Unix
Выберите Удалённый Unix-сокет и введите абсолютный путь на сервере SSH, например /var/run/service.sock. Целевой порт становится отключенным. При этом по-прежнему используется локальный прослушиватель TCP; местом назначения является сокет Unix. Учетной записи SSH требуется разрешение на доступ к этому сокету.
Пути сокетов должны соответствовать правилам проверки приложения. Используйте абсолютный путь без пробелов, кавычек, управляющих символов или # и сохраняйте его длину в пределах поддерживаемой длины. Меню сокетов предоставляют общие пути и историю.
Безопасность прослушивания и устранение неполадок
Используйте петлю для сервисов, предназначенных только для вашего Mac. Привязка к 0.0.0.0 или * может предоставить прослушивателю доступ к другим компьютерам, зависящим от сети и брандмауэра. Пересылаемая база данных по-прежнему остается базой данных: ограничьте круг лиц, имеющих к ней доступ.
Если запуск не удался, проверьте сбойную строку и порт в журнале ошибок/журнале. Используемый локальный порт может помешать запуску профиля. Предпочитайте неиспользуемые порты высокого уровня, такие как 15432, а не привилегированные порты низкого уровня.
Переадресация локального порта содержит TCP, а не обычный UDP. Поддержка UDP в SOCKS — это другая функция; см. SOCKS proxy.
На основе Secure Pipes 2.0.14 · Обновлено 18 октября 2026 г.