
As capturas e o diagrama mostram a interface em inglês. As instruções estão traduzidas; os nomes dos controles podem variar conforme o idioma escolhido no aplicativo.
Hosts SSH e autenticação
Salve um perfil de servidor reutilizável, escolha um método de autenticação e verifique o servidor SSH ao qual você está se conectando.
Salvar uma predefinição de host
Abra Ligações → + → Nova predefinição de host…. Uma predefinição de host armazena detalhes de conexão SSH para reutilização; ele não cria um ouvinte de encaminhamento por si só.
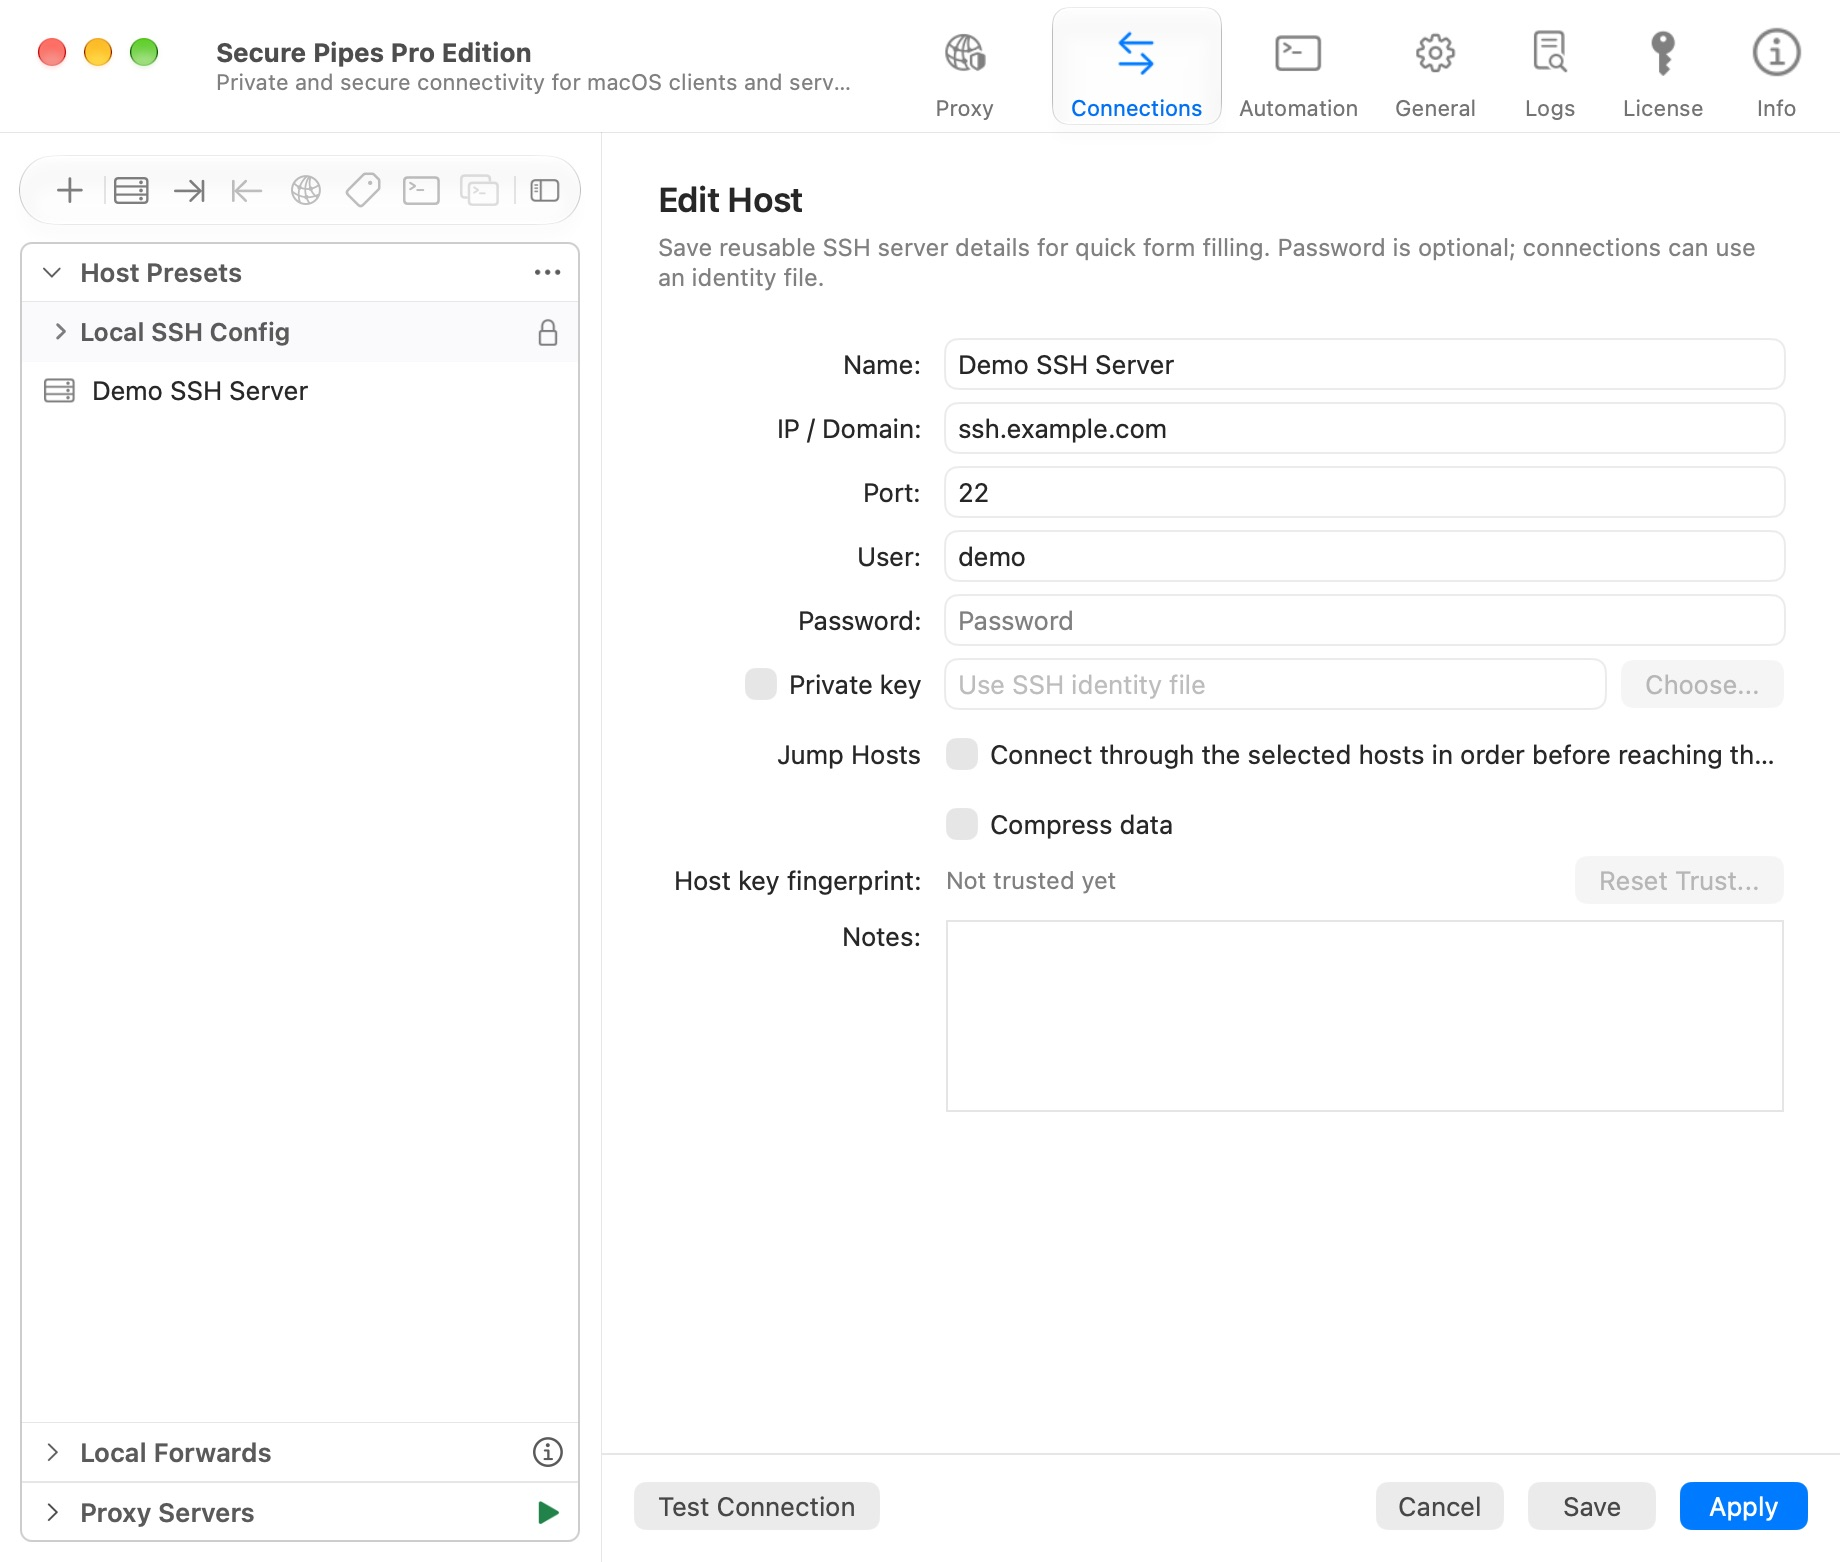
| Campo | Significado |
|---|---|
| Nome | Um nome de exibição que você reconhecerá nos seletores de host |
| IP/Domínio | O nome de host ou endereço IP do servidor SSH, sem um esquema de URL |
| Porto | A porta SSH do servidor; comumente 22 |
| Usuário | A conta remota SSH |
| Senha | Senha SSH salva opcional |
| Chave privada | Um arquivo de identidade SSH selecionado pelo usuário |
| Hosts de salto | Hosts intermediários ordenados usados para chegar ao destino |
| Compactar dados | Habilite a compactação SSH; a utilidade depende da carga de trabalho |
| Impressão digital da chave do host | A identidade salva do servidor, uma vez confiável |
| Notas | Sua descrição deste host |
Clique em Salvar para finalizar. Nos editores de encaminhamento, escolha o host usando Máquina predefinida:. Escolha Personalizado para inserir configurações de endpoint independentes. A seleção de uma predefinição também altera os rótulos mostrados na visão geral da conexão.
Senhas, chaves e autenticação interativa
Use o método permitido pelo administrador do servidor. Para uma chave, escolha o arquivo de chave privada em vez de seu companheiro de chave pública .pub. Mantenha esse arquivo protegido e disponível no local selecionado. Uma senha ou desafio interativo ainda pode ser necessário.
Os prompts OTP/2FA solicitados pelo servidor pertencem à autenticação SSH. Eles são separados do OTP opcional usado para desbloquear a interface Secure Pipes. Secure Pipes responde aos desafios do servidor; ele não gera os códigos OTP do seu servidor.
A autenticação FIDO2/chave de segurança depende de hardware compatível, suporte de servidor e acesso ao dispositivo local. Verifique a comparação de licenças e a configuração atual antes de confiar nela.
Verifique a confiança do servidor
Na primeira conexão, obtenha a impressão digital esperada da chave do host por meio de um canal confiável e compare-a com o prompt do aplicativo. Uma senha ou chave privada autentica você no servidor; a verificação da chave do host ajuda a autenticar o servidor para você.
Se uma chave anteriormente confiável for alterada, pare e confirme a causa com o administrador. Uma reconstrução legítima de um servidor pode alterar uma chave, mas um ataque também pode. Use Redefinir confiança… somente após verificar a substituição. Não desative a verificação rigorosa para contornar uma incompatibilidade.
Hosts de salto
Habilite Servidores de salto, escolha hosts intermediários na ordem exigida e mantenha o servidor SSH final nos campos do servidor principal. Cada salto deve ser acessível e permitir a próxima conexão. Autenticação interativa e hosts de salto podem restringir a aceleração multisessão.
Hosts de salto sequencial são um recurso Pro com o teste compartilhado de sete dias. Perfis comuns de servidor único permanecem separados desse recurso.
Configuração local do SSH
Configuração SSH local lista os aliases descobertos na configuração SSH do seu Mac. Estas são entradas somente leitura, não iguais às predefinições Secure Pipes editáveis. Quando oferecido, copie um alias como predefinição para criar um registro independente. Não assuma que todas as diretivas SSH específicas da máquina são transferidas com um código QR.
Ações do host
Clique com o botão direito em um host para editá-lo ou duplicá-lo, testar a conexão, abrir um console ou SFTP, criar um perfil de encaminhamento ou gerar um código QR de compartilhamento. Um teste de conexão requer um servidor real acessível; salvar um host sozinho não o verifica.
Antes de excluir ou alterar muitos hosts, exporte um backup. Para compartilhar uma conexão sem compartilhar suas credenciais, use compartilhar códigos QR.
Baseado em Secure Pipes 2.0.14 · Atualizado em 18 de outubro de 2026