
As capturas e o diagrama mostram a interface em inglês. As instruções estão traduzidas; os nomes dos controles podem variar conforme o idioma escolhido no aplicativo.
Proxy SOCKS sobre SSH
Crie um endpoint SOCKS local para aplicativos com reconhecimento de proxy, com relé UDP opcional e aceleração multissessão SSH.
Crie um perfil SOCKS
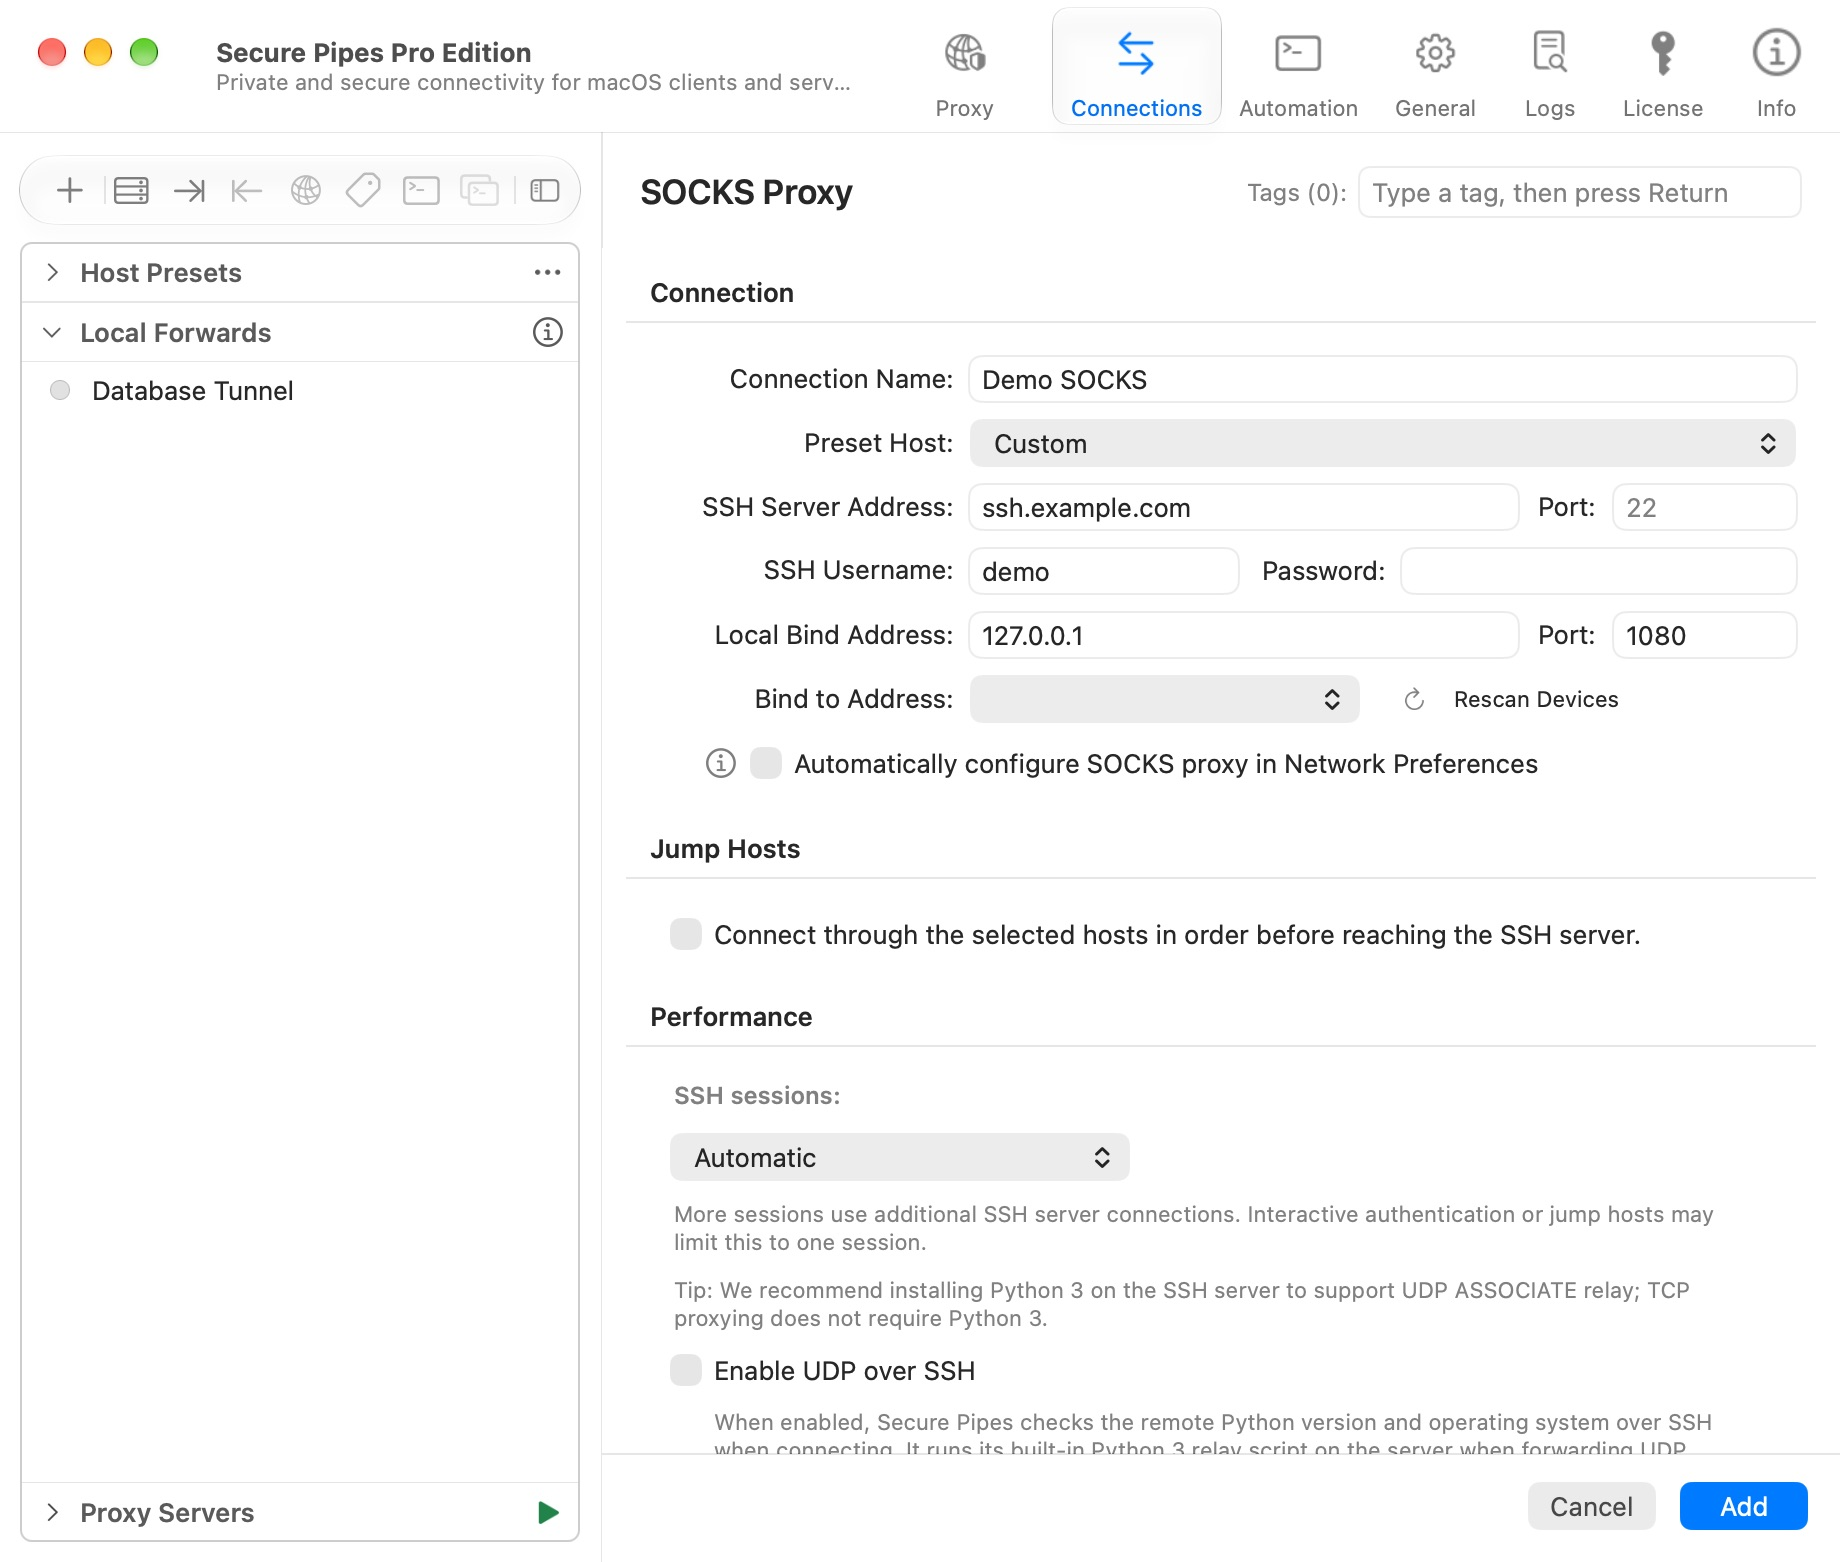
- Escolha Ligações → + → Novo proxy SOCKS….
- Insira um nome, servidor SSH, porta, nome de usuário e detalhes de autenticação ou selecione um host predefinido.
- Defina o endereço de ligação local como
127.0.0.1e escolha uma porta não utilizada, como1080. - Salve o perfil e conecte-se. Conclua todas as solicitações de autenticação ou confiança do servidor.
- Configure seu aplicativo cliente para usar SOCKS5, host
127.0.0.1, porta1080.
Uma configuração de proxy HTTP não é intercambiável com uma configuração SOCKS. Use o protocolo suportado pelo seu cliente. A configuração opcional do sistema SOCKS altera as configurações de rede macOS e pode exigir autorização; deixe-o desativado ao configurar você mesmo clientes individuais.
Resolver nomes através de SOCKS
Se o seu cliente suportar, selecione DNS do lado do proxy. No curl, socks5h envia o nome do host para o proxy em vez de resolvê-lo localmente:
curl --proxy socks5h://127.0.0.1:1080 https://example.com
Execute isso somente depois que seu perfil real estiver conectado. Uma falha pode vir de ligação local, autenticação SSH, acessibilidade de destino ou DNS. Comece com um URL funcional antes de testar vários aplicativos.
Escolha o comportamento da sessão SSH
Sessões SSH: Automáticas permitem que o aplicativo gerencie sua estratégia de sessão. Sessões adicionais usam conexões adicionais com o servidor SSH. Autenticação interativa e hosts de salto podem limitar o perfil a uma sessão.
Após o teste compartilhado de sete dias, a aceleração multissessão SSH requer Pro. O modo gratuito usa uma sessão. Alterar essa configuração não aumenta as cotas do servidor nem remove os limites de largura de banda.
Ativar UDP via SSH
O proxy TCP não precisa de Python. Opcional UDP via SSH requer um ambiente Python 3 remoto compatível e permissão para executar o relé integrado.
Quando ativado, Secure Pipes verifica a versão remota do Python e o sistema operacional ao se conectar. Ele executa seu script de retransmissão integrado ao encaminhar o tráfego UDP; você não precisa iniciá-lo manualmente. Não use a ausência de um processo Python em execução permanente como único indicador de falha.
O cliente deve suportar SOCKS5 UDP ASSOCIATE e a conexão de controle TCP deve permanecer aberta. As configurações de proxy HTTP não fornecem suporte geral para UDP. QUIC pode usar esse caminho somente quando o cliente realmente envia seu tráfego UDP por meio de uma retransmissão SOCKS compatível; abrir um navegador não garante que isso acontecerá.
UDP sobre SSH é um recurso Pro após o teste compartilhado. Os encaminhamentos de porta local/remota TCP comuns não se tornam encaminhamentos UDP quando esta configuração está habilitada.
Restringir o acesso ao endereço de escuta
O ouvinte SSH SOCKS comum não é igual à entrada de compartilhamento de LAN autenticada. Mantenha-o em loopback. Para compartilhar o roteamento com telefones ou outros computadores, use compartilhamento de proxy LAN, que fornece seus próprios controles de acesso e reutiliza regras de roteamento.
Abra um navegador proxy
Clique com o botão direito em um perfil SOCKS salvo e escolha Abrir navegador com proxy. Este recurso requer um Chrome ou Edge instalado e o direito Pro/avaliação apropriado. Conclua as etapas de conexão e autenticação solicitadas pelo aplicativo antes de navegar.
Use esta entrada quando desejar que um navegador seja iniciado para a conexão SOCKS selecionada. Não presuma que janelas de navegador não relacionadas ou outros aplicativos adotaram esse proxy. Para roteamento baseado em regras em todo o dispositivo, use Transparent Proxy.
Bloquear o tráfego temporariamente
Para um perfil conectado usando o back-end de controle de tráfego compatível, o menu de ações oferece Bloquear temporariamente o tráfego SOCKS, seguido por Retomar o tráfego SOCKS. Os perfis de encaminhamento local e remoto têm ações de tráfego de encaminhamento correspondentes. O bloqueio do tráfego é diferente da desconexão da conexão SSH; retome-o antes de diagnosticar um destino que parou de responder.
Baseado em Secure Pipes 2.0.14 · Atualizado em 18 de outubro de 2026