
As capturas e o diagrama mostram a interface em inglês. As instruções estão traduzidas; os nomes dos controles podem variar conforme o idioma escolhido no aplicativo.
Regras de roteamento e fontes de tráfego
Combine o dispositivo, o aplicativo e o destino corretos antes de decidir se uma conexão usa um proxy, é direta ou é negada.
Crie uma regra
Abra Proxy → Regras → Adicionar. Dê um nome útil à regra, deixe Ativado marcado e escolha sua origem de tráfego. Configure as condições, o protocolo e a ação do aplicativo e do destino e, em seguida, selecione um servidor proxy quando a ação for PROXY.
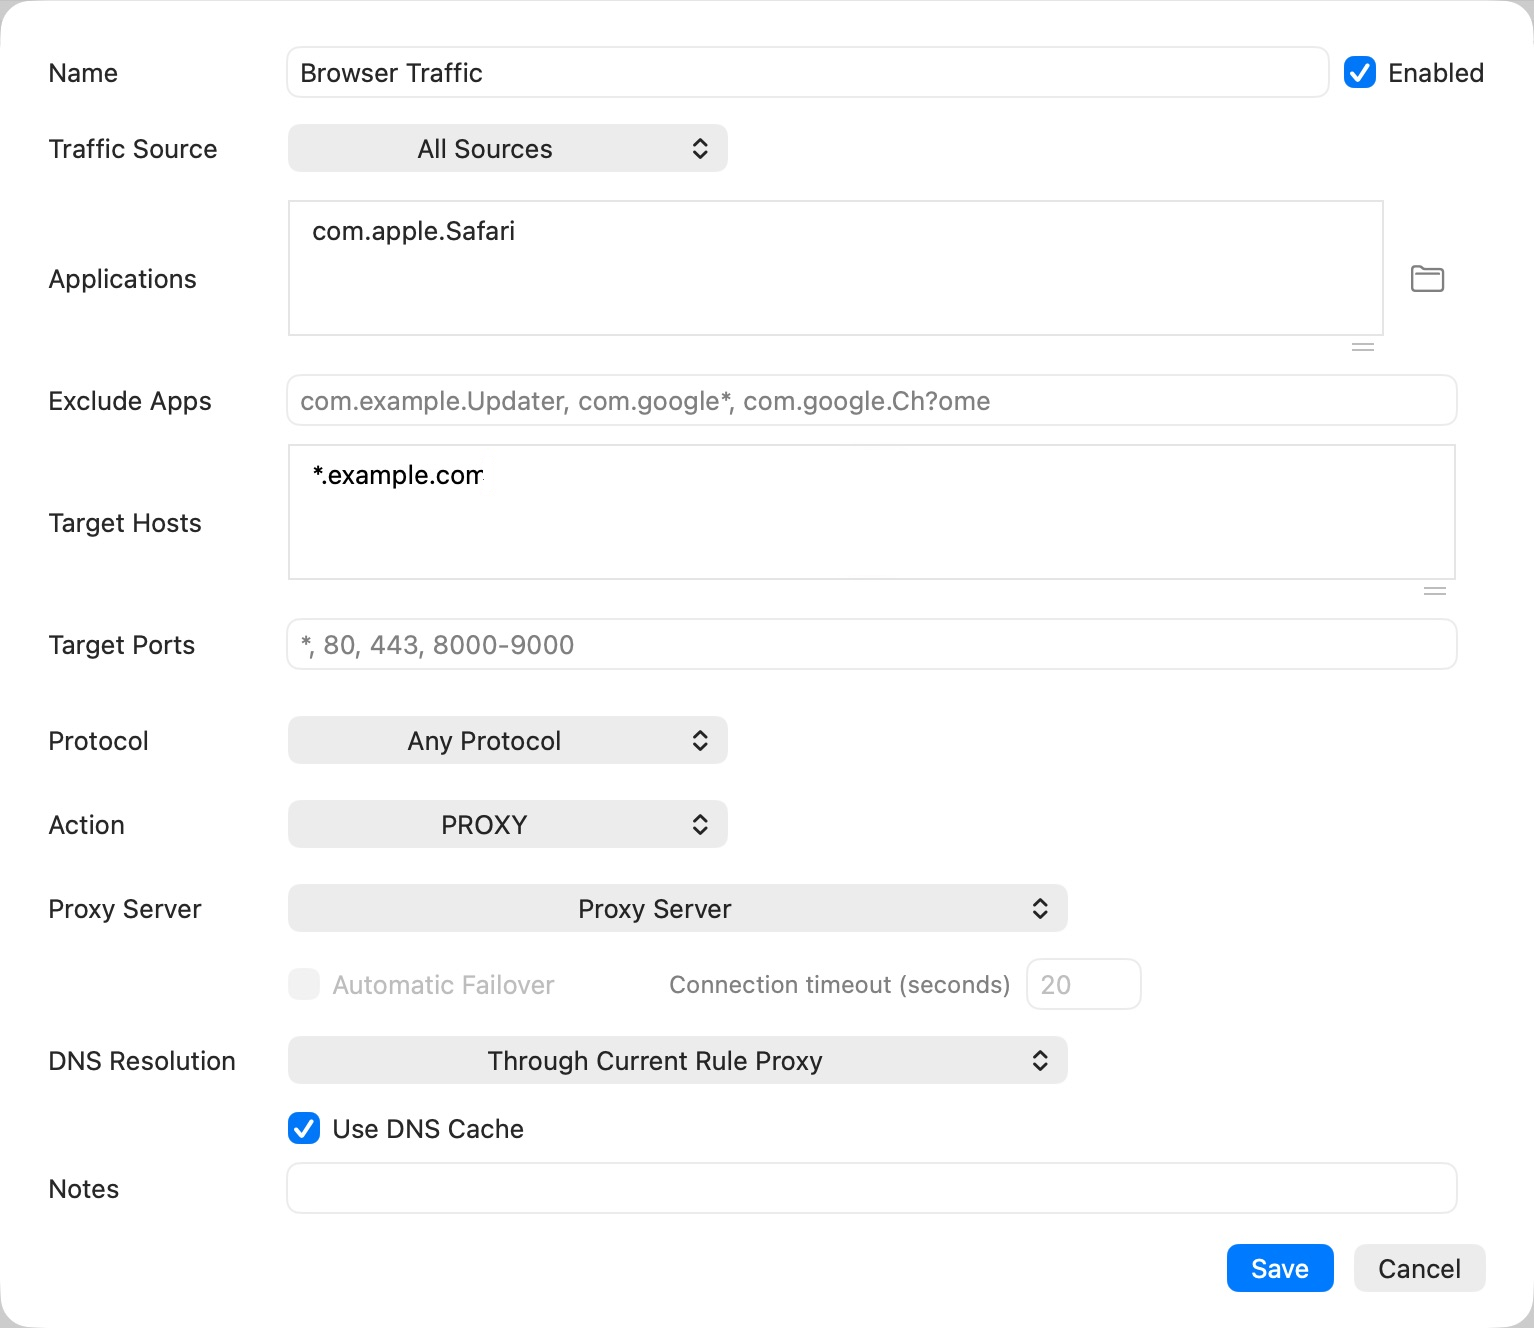
A captura de tela mostra um rascunho. Escolha um servidor proxy funcional antes de salvar uma regra PROXY. Use Escolher aplicativos… em vez de adivinhar o identificador de um aplicativo. Os aplicativos excluídos não correspondem a essa regra.
Escolha uma origem de tráfego
| Fonte | Uso pretendido |
|---|---|
| Todas as fontes | Uma política de destino que pode ser aplicada a clientes Mac e LAN |
| Este Mac | Tráfego originado de aplicativos neste Mac |
| Dispositivos LAN | Conexões entrando pelo caminho de compartilhamento da LAN |
Quando Dispositivos da LAN é selecionado, IP de origem substitui os campos de aplicativo/exclusão. O Mac não consegue ler a identidade de um aplicativo na solicitação de proxy de um telefone. Para fazer uma rota específica do telefone, use Dispositivos LAN mais o endereço desse telefone, e não o identificador do aplicativo Mac do navegador.
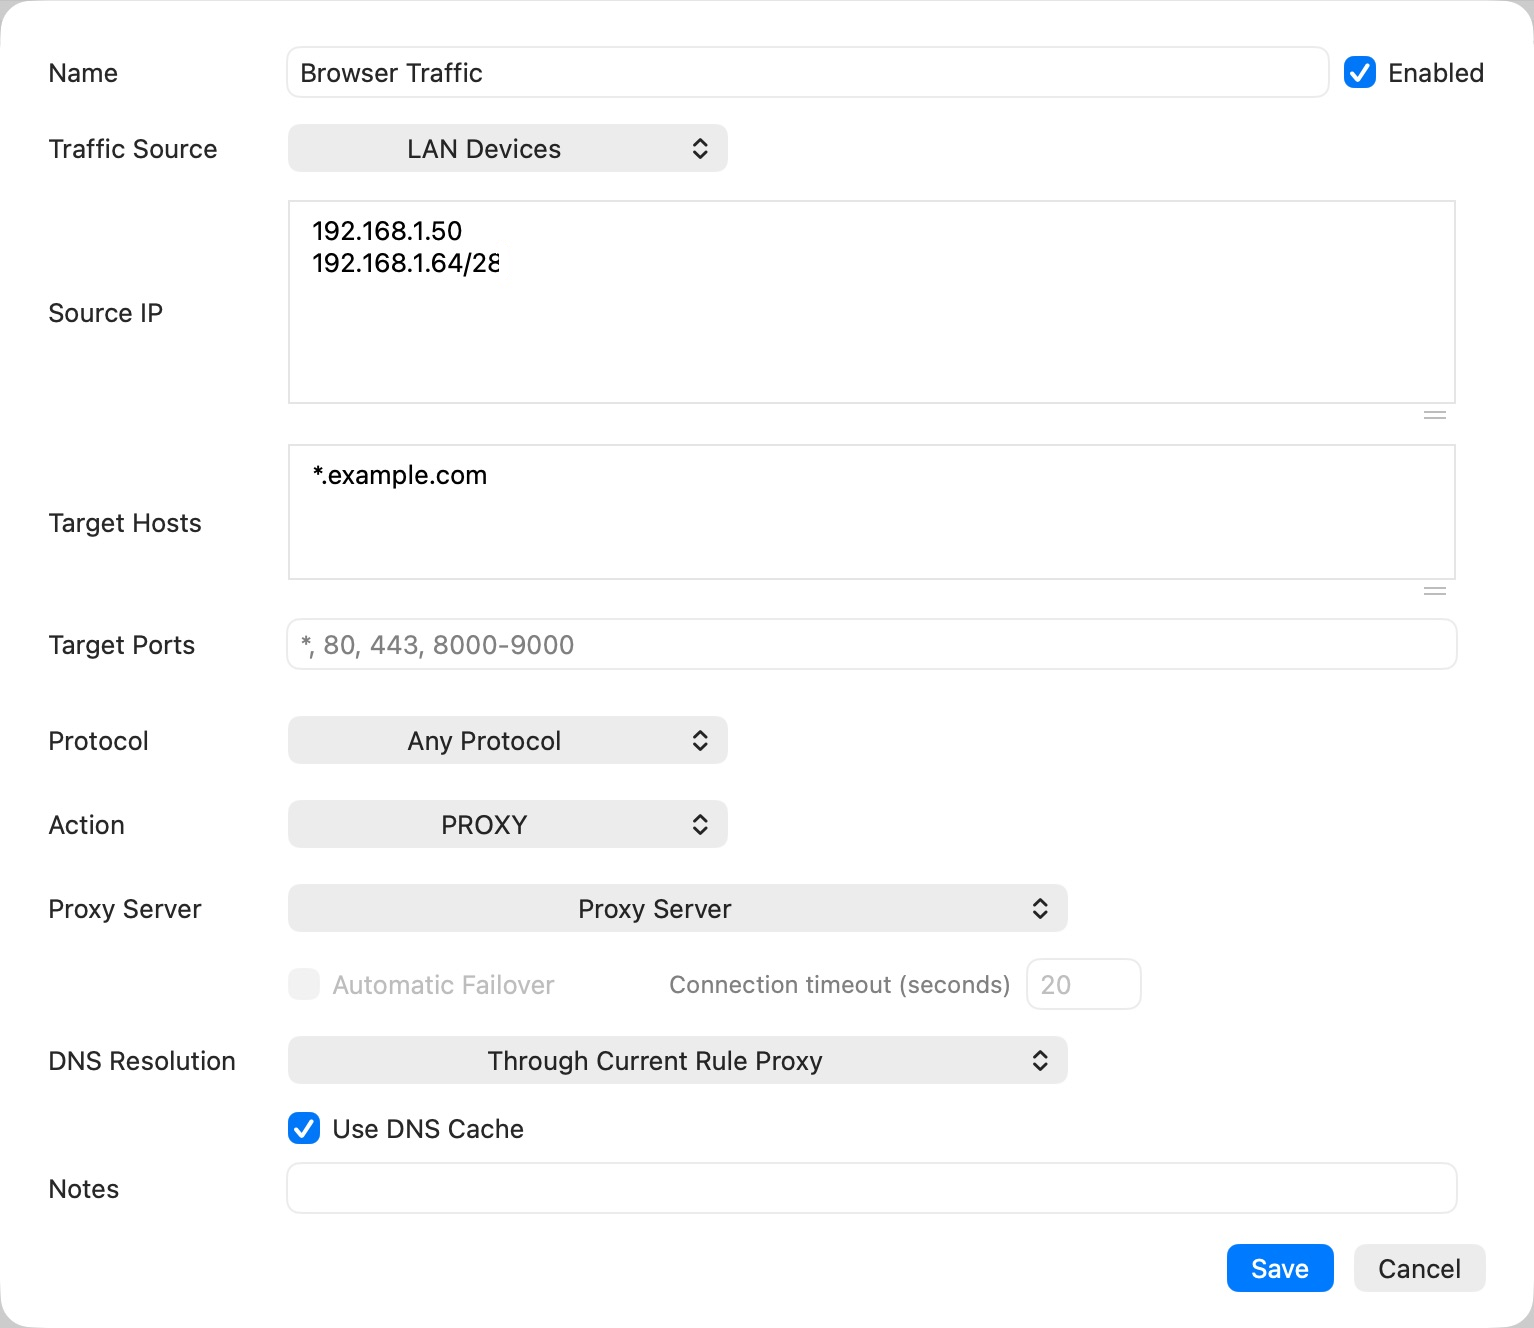
Corresponder endereços IP de origem
Em branco ou * corresponde a todos os dispositivos LAN elegíveis. Os formulários suportados incluem:
| Exemplo | Significado |
|---|---|
192.168.1.50 |
Um dispositivo |
192.168.1.50-192.168.1.80 |
Uma gama IPv4 inclusiva |
192.168.1.0/24 |
Uma sub-rede IPv4 CIDR |
192.168.1.* |
Curinga IPv4 |
192.168.1.1? |
Um dígito curinga no último octeto |
Separe os grupos com novas linhas, vírgulas ou ponto e vírgula. Estes são exemplos, não endereços de rede obrigatórios. Use sua sub-rede real. A reserva DHCP de um roteador ajuda uma regra a identificar o mesmo telefone ao longo do tempo.
Combine o destino
Use Hosts de destino e Portas de destino para restringir a regra. O campo porta aceita portas e intervalos individuais, como 80, 443, 8000-9000. Selecione Todos os protocolos, TCP ou UDP conforme apropriado.
Uma regra de nome de host precisa do nome original ou de uma associação DNS disponível. Uma solicitação somente IP nem sempre pode ser mapeada de volta ao seu domínio original. Use DNS do lado do proxy em clientes SOCKS quando houver suporte; não assuma que um domínio sempre pode ser reconstruído.
Selecione uma ação e uma política DNS
- DIRECT: conecte-se sem o proxy upstream selecionado.
- PROXY: use o servidor configurado e quaisquer candidatos de failover configurados explicitamente.
- NEGAR: rejeita tráfego correspondente.
As configurações de failover automático e tempo limite pertencem à rota configurada. Escolha servidores substitutos deliberadamente. Um retorno para DIRECT altera a privacidade da rota.
Para configurar o failover de proxy, escolha PROXY, abra Servidor proxy e selecione pelo menos dois servidores proxy. Coloque o servidor preferencial primeiro e reordene as entradas selecionadas na sequência de fallback desejada. Habilite Failover automático e defina Tempo limite de conexão (segundos) entre 3 e 60; o valor inicial é 20. A rota selecionada é exibida como uma sequência como Primary > Backup.
Com menos de dois servidores selecionados, o Failover Automático fica indisponível. Trate isso como uma opção de recuperação de conexão, não como uma promessa de que um fluxo estabelecido possa se mover entre proxies sem interrupção. Uma troca bem-sucedida também depende do proxy substituto atingir o destino.
Resolução DNS seleciona o proxy ativo da regra ou as configurações globais de DNS para consultas DNS correspondentes. Usar o cache DNS controla se a regra lê e armazena respostas armazenadas em cache. Consulte Configurações de DNS.
Ordenar e verificar as regras
As regras são avaliadas em ordem. Coloque exceções específicas antes de regras abrangentes. Use a alça de arrastar para ajustar a prioridade. Mantenha os serviços locais acessíveis e inspecione a ação Padrão em busca de tráfego incomparável.
Teste um aplicativo/destino por vez e verifique a Regra / Proxy da conexão ativa. Uma regra somente LAN não deve ser usada para explicar uma conexão cuja origem seja Este Mac. As alterações nas regras se aplicam a novas conexões; os riachos existentes podem manter sua rota original.
Baseado em Secure Pipes 2.0.14 · Atualizado em 18 de outubro de 2026