
As capturas e o diagrama mostram a interface em inglês. As instruções estão traduzidas; os nomes dos controles podem variar conforme o idioma escolhido no aplicativo.
Encaminhamento de porta remoto em macOS
Exponha um serviço acessível a partir do seu Mac através de um ouvinte controlado em um servidor SSH.
Entender as duas pontas
Um Encaminhamento remoto escuta no servidor SSH. Quando um cliente se conecta a essa porta do servidor, o tráfego passa pelo SSH até um destino acessível pelo seu Mac.
Por exemplo, um aplicativo Web em seu Mac em 127.0.0.1:3000 pode ser acessado no servidor SSH em 127.0.0.1:18080. Este exemplo somente de loopback não torna o serviço público.
Configurar um encaminhamento remoto
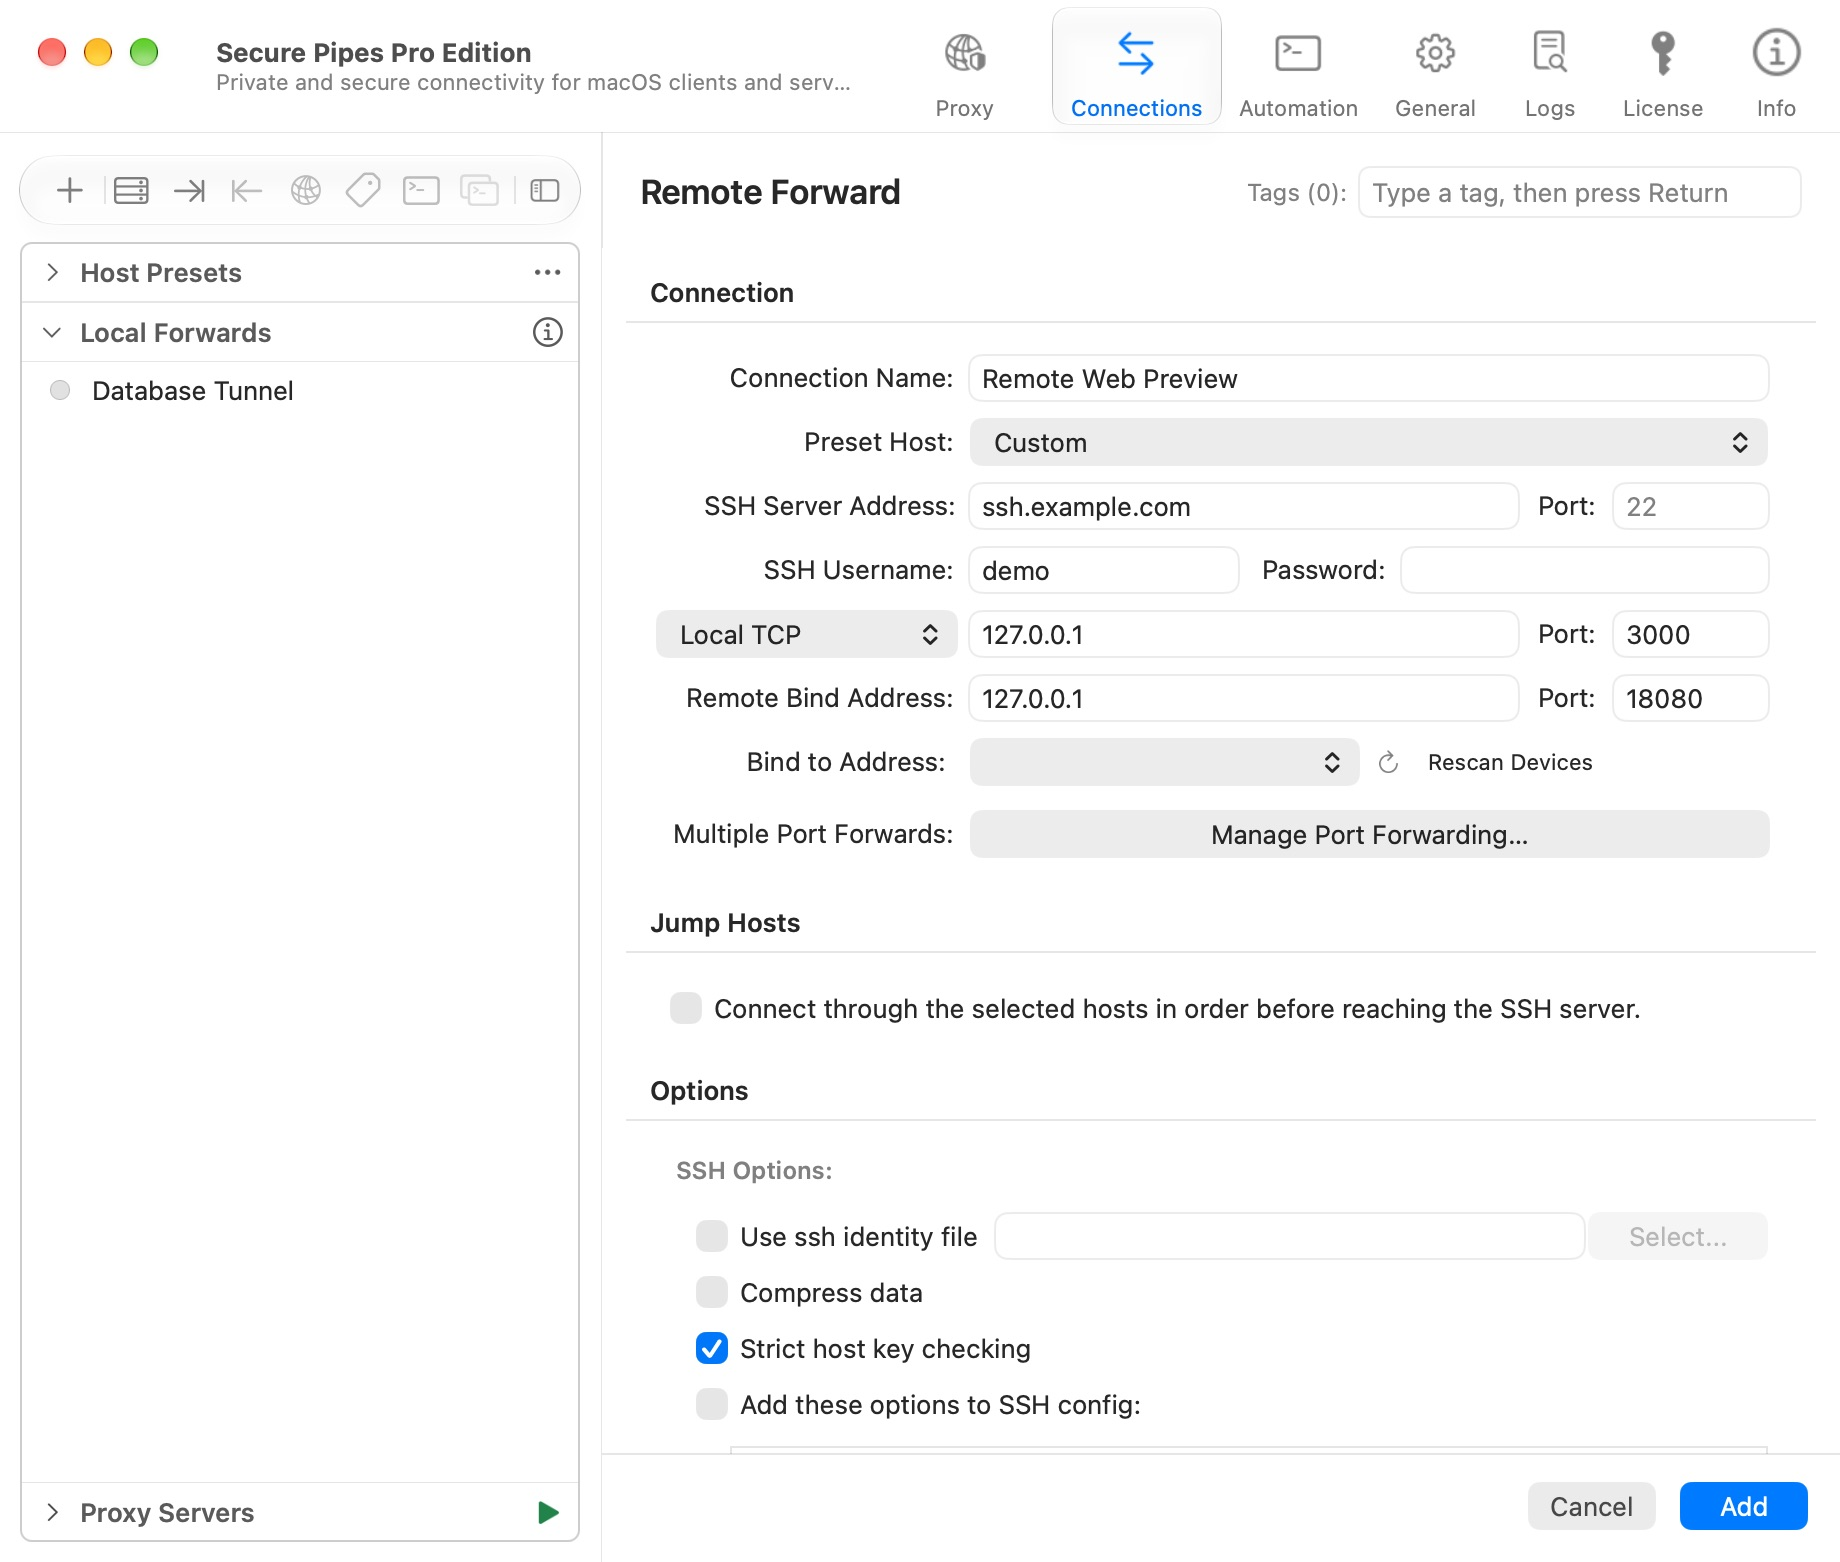
- Escolha Ligações → + → Novo encaminhamento remoto….
- Nomeie o perfil e configure seu servidor SSH e autenticação.
- Configure o endpoint TCP local como
127.0.0.1, porta3000. - Defina o endereço de ligação remota como
127.0.0.1, porta18080. - Salve e conecte-se. No servidor SSH, teste o serviço encaminhado por meio de
http://127.0.0.1:18080.
O serviço local deve estar realmente em execução. Mantenha as verificações de confiança do servidor habilitadas. Sua conta SSH deve ter permissão para solicitar ouvintes remotos.
Gerenciar vários endereços de escuta remotos
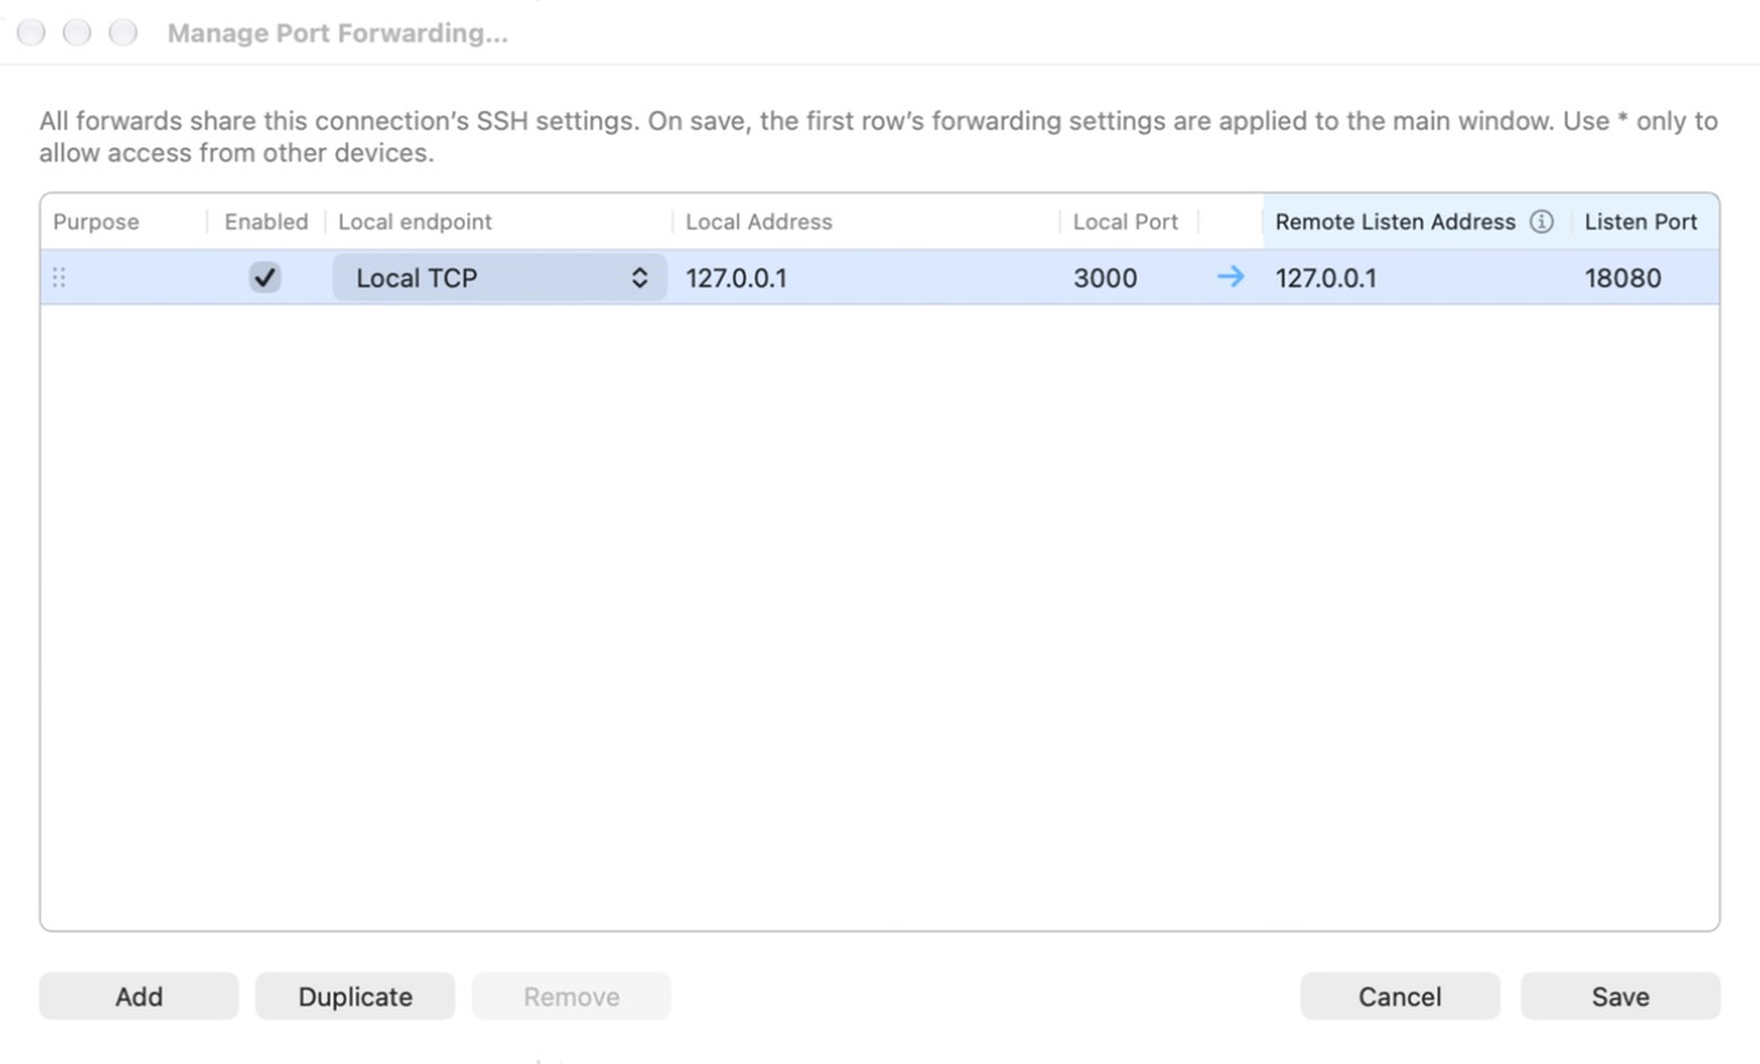
Escolha Gerenciar encaminhamentos de porta…. A ordem das colunas segue o editor de encaminhamento remoto: finalidade, estado ativado, endpoint/endereço/porta local e, em seguida, endereço/porta de escuta remota.
O mesmo perfil suporta até 128 mapeamentos. Adicione, duplique com ⌘D, desative, remova ou arraste linhas para reordená-las. Salve a tabela de mapeamento e salve o perfil. Todas as linhas habilitadas usam a sessão SSH desse perfil e param juntas. O encaminhamento multiporta requer o Pro após o teste compartilhado de sete dias.
Um destino Socket Unix local substitui o host/porta local por um caminho de soquete absoluto no seu Mac. Isso não torna o ouvinte remoto um soquete Unix.
Permitir acesso além do loopback do servidor
A solicitação de
0.0.0.0não substitui a política do servidor SSH. O servidor controla a quais endereços um ouvinte remoto pode se vincular.
Para respeitar um endereço de ligação remota explícito, um servidor OpenSSH normalmente precisa de GatewayPorts clientspecified, além de permissão de encaminhamento e regras de firewall apropriadas. Peça ao administrador do servidor para revisar GatewayPorts, AllowTcpForwarding e quaisquer restrições de PermitListen.
Use o loopback do servidor, a menos que os clientes remotos precisem explicitamente de acesso. Um ouvinte público pode expor o serviço no seu Mac a qualquer pessoa permitida pelo firewall do servidor. Autentique o próprio serviço e restrinja o ouvinte sempre que possível.
Diagnosticar falhas
- Ouvinte recusou: verifique as permissões da conta e a política de encaminhamento do servidor.
- Porta já em uso: escolha outra porta do lado do servidor; inspecione o número da linha no erro.
- O ouvinte permanece localhost: verifique o comportamento
GatewayPortsdo servidor. - O túnel se conecta, mas a página falha: verifique se o aplicativo local está escutando no endereço/porta selecionado e verifique sua própria autenticação ou restrições de host.
- As alterações parecem ignoradas: salve ambos os editores e reconecte o perfil.
Este recurso encaminha fluxos TCP. Não é encaminhamento de porta UDP ou uma VPN geral.
Baseado em Secure Pipes 2.0.14 · Atualizado em 18 de outubro de 2026