
스크린샷과 다이어그램은 영어 화면을 공통으로 사용합니다. 설명은 번역되어 있으며, 앱에서 선택한 언어에 따라 컨트롤 이름이 다를 수 있습니다.
라우팅 규칙 및 트래픽 소스
연결이 프록시를 사용하는지, 직접 연결되는지 또는 거부되는지 결정하기 전에 올바른 장치, 애플리케이션 및 대상을 일치시키십시오.
규칙 만들기
프록시 → 규칙 → 더 보기를 엽니다. 규칙에 유용한 이름을 지정하고 활성화됨을 선택된 상태로 두고 트래픽 소스를 선택하세요. 애플리케이션과 대상 조건, 프로토콜 및 동작을 구성한 다음 동작이 PROXY인 경우 프록시 서버를 선택합니다.
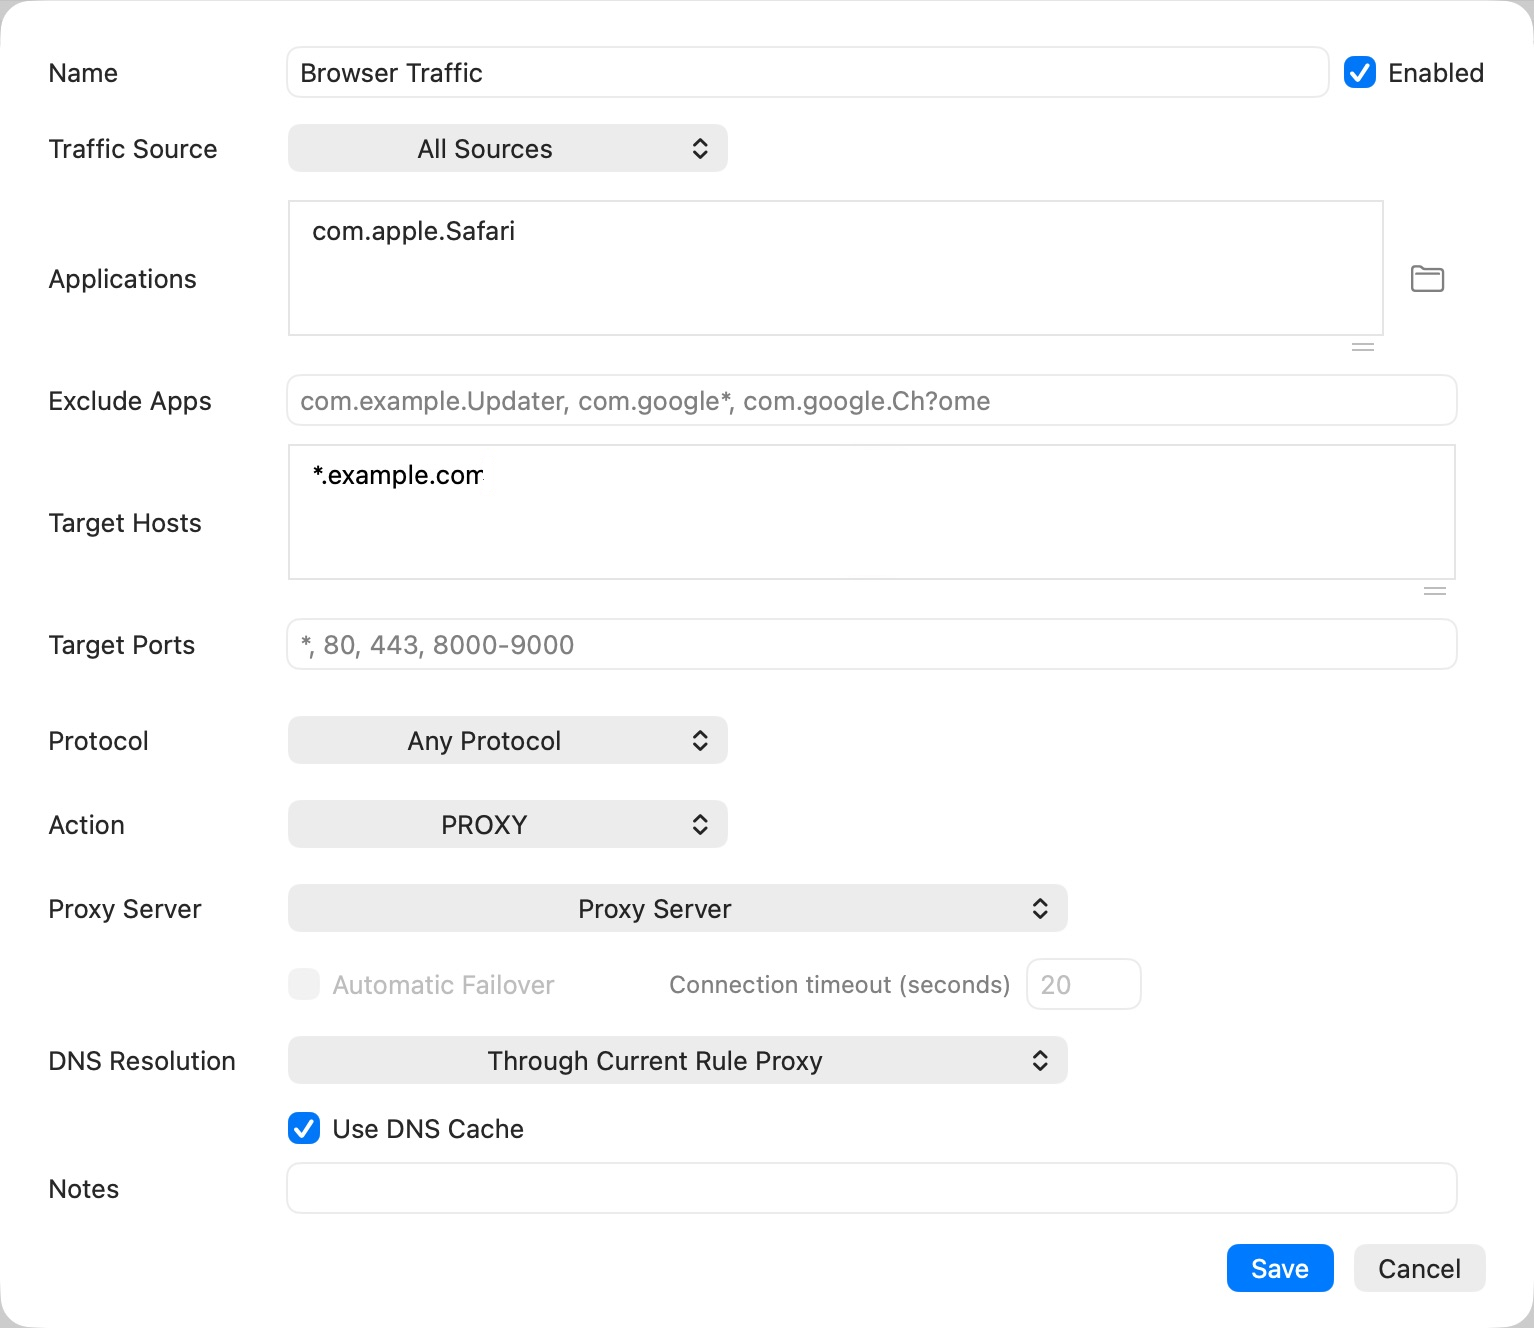
스크린샷에는 초안이 표시됩니다. PROXY 규칙을 저장하기 전에 작동 중인 프록시 서버를 선택하세요. 애플리케이션의 식별자를 추측하는 대신 애플리케이션 선택… 을 사용하세요. 제외된 애플리케이션은 해당 규칙과 일치하지 않습니다.
트래픽 소스 선택
| 소스 | 용도 |
|---|---|
| 모든 소스 | 이 Mac 및 LAN 클라이언트 모두에 적용될 수 있는 대상 정책 |
| 이 맥 | 이 Mac의 응용 프로그램에서 발생하는 트래픽 |
| LAN 장치 | LAN 공유 경로를 통해 들어오는 연결 |
LAN 기기를 선택하면 출처 IP가 응용 프로그램/제외 필드를 대체합니다. Mac은 휴대폰의 프록시 요청에서 앱 ID를 읽을 수 없습니다. 전화별 경로를 만들려면 브라우저의 Mac 애플리케이션 식별자가 아닌 LAN 장치와 해당 전화의 주소를 사용하세요.
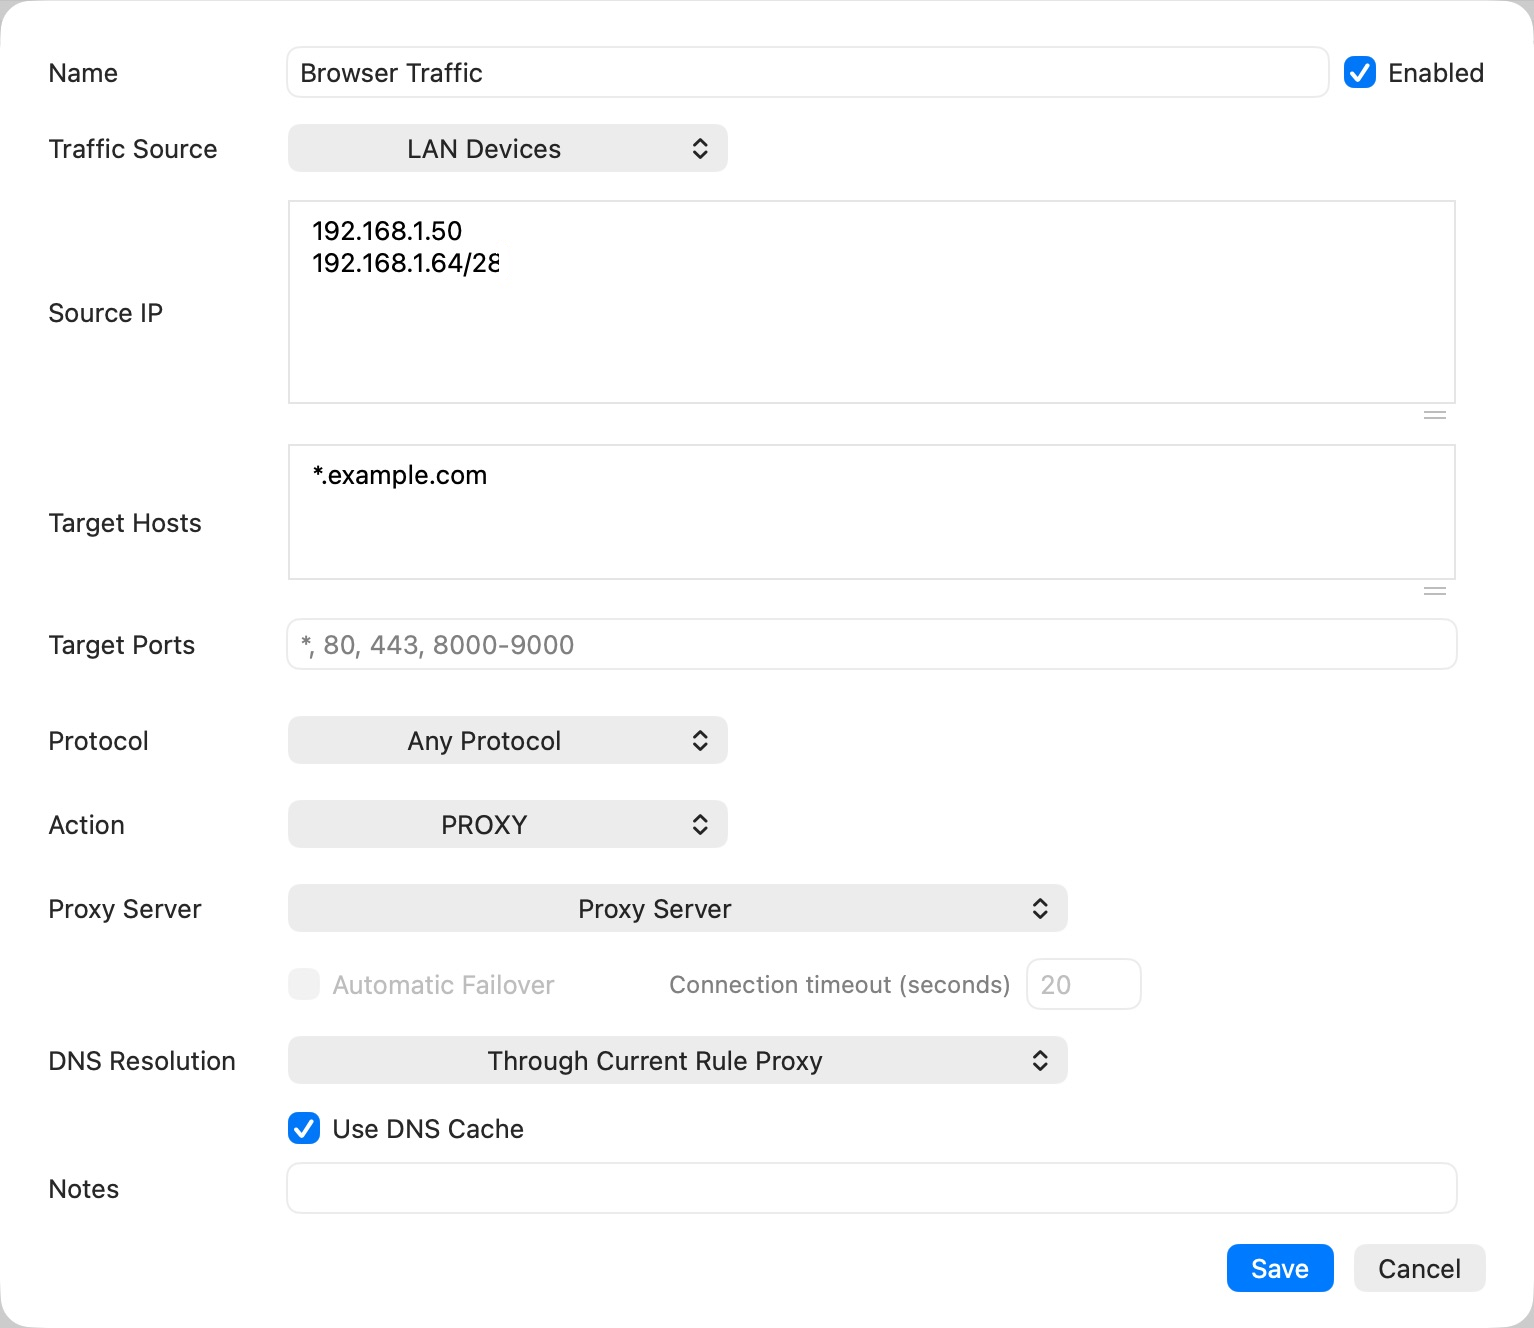
소스 IP 주소 일치
공백 또는 *는 모든 적격 LAN 장치와 일치합니다. 지원되는 양식은 다음과 같습니다.
| 예 | 의미 |
|---|---|
192.168.1.50 |
하나의 장치 |
192.168.1.50-192.168.1.80 |
포괄적인 IPv4 범위 |
192.168.1.0/24 |
IPv4 CIDR 서브넷 |
192.168.1.* |
IPv4 와일드카드 |
192.168.1.1? |
마지막 옥텟에 와일드카드 숫자 1개 |
줄 바꿈, 쉼표 또는 세미콜론으로 그룹을 구분하세요. 이는 예시일 뿐 필수 네트워크 주소는 아닙니다. 실제 서브넷을 사용하십시오. 라우터의 DHCP 예약은 규칙이 시간이 지나도 동일한 전화를 계속 식별하는 데 도움이 됩니다.
목적지를 일치시키세요
대상 호스트 및 대상 포트를 사용하여 규칙 범위를 좁힙니다. 포트 필드에는 80, 443, 8000-9000와 같은 개별 포트 및 범위가 허용됩니다. 모든 프로토콜, TCP 또는 UDP를 적절하게 선택합니다.
호스트 이름 규칙에는 원래 이름이나 사용 가능한 DNS 연결이 필요합니다. IP 전용 요청이 항상 원래 도메인으로 다시 매핑될 수는 없습니다. 지원되는 경우 SOCKS 클라이언트에서 프록시 측 DNS를 사용합니다. 도메인이 항상 재구성될 수 있다고 가정하지 마십시오.
작업 및 DNS 정책을 선택하세요.
- DIRECT: 선택한 업스트림 프록시 없이 연결합니다.
- PROXY: 구성된 서버와 명시적으로 구성된 장애 조치 후보를 사용합니다.
- 거부: 일치하는 트래픽을 거부합니다.
자동 장애 조치 및 시간 초과 설정은 구성된 경로에 속합니다. 대체 서버를 의도적으로 선택하십시오. DIRECT로 대체하면 경로의 개인 정보 보호가 변경됩니다.
프록시 장애 조치를 구성하려면 PROXY 를 선택하고 프록시 서버 를 열고 두 개 이상의 프록시 서버를 선택합니다. 기본 서버를 먼저 배치하고 선택한 항목을 원하는 대체 순서로 다시 정렬합니다. 자동 장애 조치 를 활성화한 다음 연결 시간 초과(초) 사이에서 연결 시간 제한(초) 을 설정합니다. 초기값은 20 입니다. 선택한 경로는 Primary > Backup와 같은 순서로 표시됩니다.
선택한 서버가 2개 미만인 경우 자동 장애 조치를 사용할 수 없습니다. 설정된 스트림이 중단 없이 프록시 간에 이동할 수 있다는 약속이 아니라 연결 복구 선택으로 취급하십시오. 성공적인 전환은 또한 대상에 도달하는 대체 프록시에 따라 달라집니다.
DNS 확인은 DNS 쿼리와 일치하기 위해 규칙의 활성 프록시 또는 전역 DNS 설정을 선택합니다. DNS 캐시 사용은 규칙이 캐시된 답변을 읽고 저장하는지 여부를 제어합니다. DNS 설정를 참조하세요.
규칙 순서 조정 및 확인
규칙은 순서대로 평가됩니다. 광범위한 포괄적인 규칙 앞에 구체적인 예외를 추가하세요. 우선순위를 조정하려면 드래그 핸들을 사용하세요. 로컬 서비스에 접근할 수 있도록 유지하고 일치하지 않는 트래픽에 대한 기본 작업을 검사합니다.
한 번에 하나의 애플리케이션/대상을 테스트하고 활성 연결의 규칙 / 프록시를 확인하세요. 소스가 이 Mac인 연결을 설명하는 데 LAN 전용 규칙을 사용해서는 안 됩니다. 규칙 변경 사항은 새 연결에 적용됩니다. 기존 스트림은 원래 경로를 유지할 수 있습니다.
Secure Pipes 2.0.14 기반 · 2026년 10월 18일 업데이트