
스크린샷과 다이어그램은 영어 화면을 공통으로 사용합니다. 설명은 번역되어 있으며, 앱에서 선택한 언어에 따라 컨트롤 이름이 다를 수 있습니다.
LAN 장치와 프록시 라우팅 공유
인증된 HTTP/SOCKS 프록시 항목을 통해 휴대폰이나 다른 컴퓨터에서 Mac의 라우팅 규칙을 사용할 수 있습니다.
공유되는 내용
LAN 공유는 투명 프록시의 라우팅 구성(대상 규칙, DIRECT, DENY 및 구성된 프록시 서버)을 재사용합니다. 하나의 SOCKS 프로필로 제한되지 않습니다. 먼저 투명 프록시를 시작한 다음 프록시 → 서버 → LAN 공유… 를 엽니다.
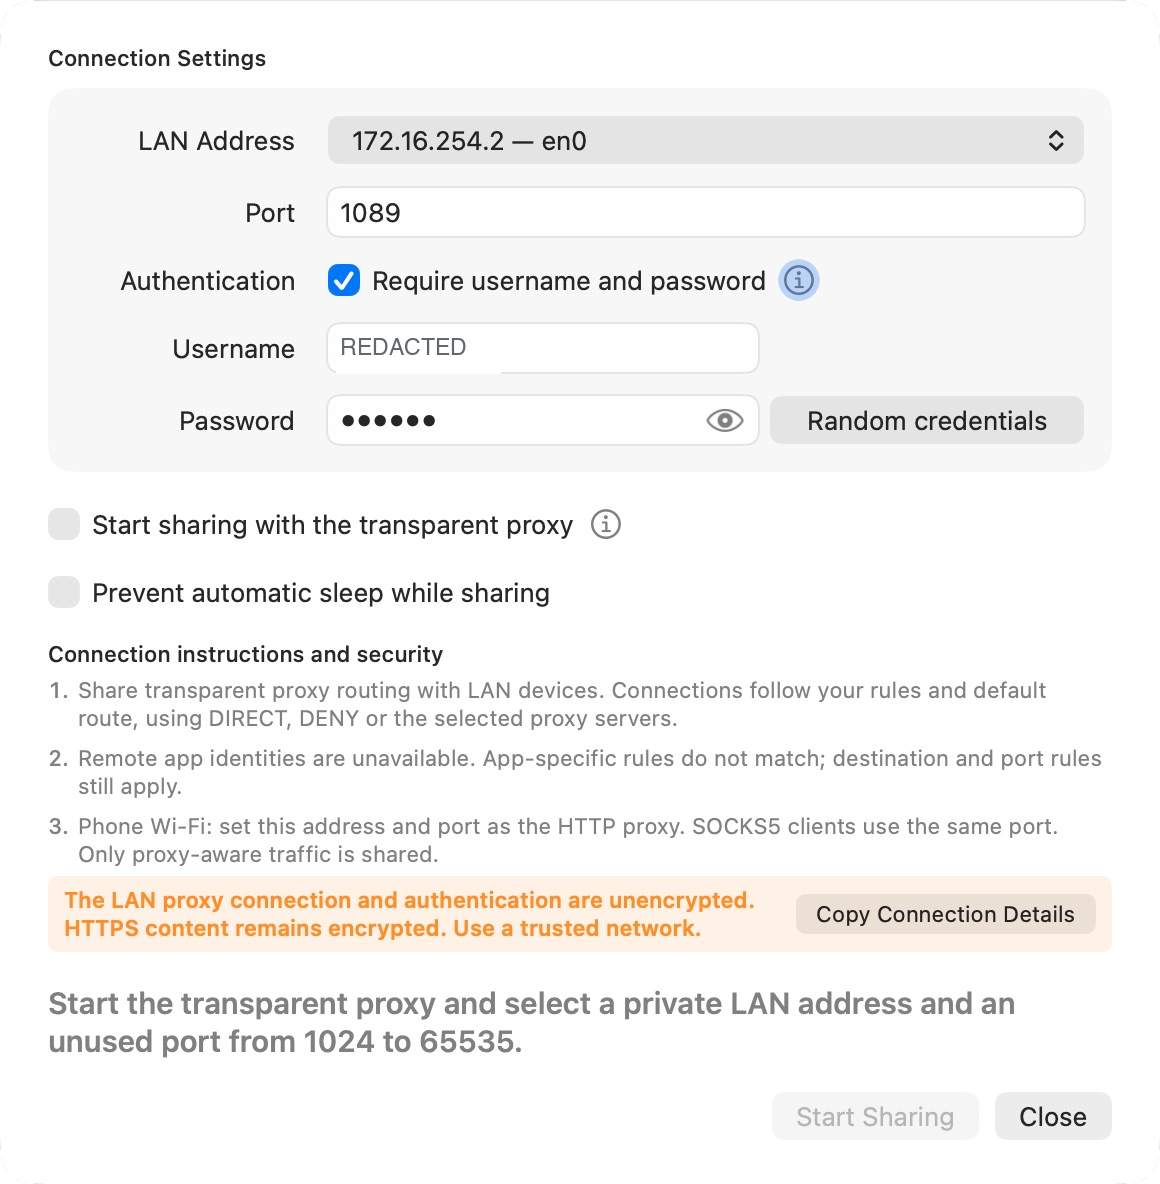
이는 HTTP 또는 SOCKS를 지원하는 애플리케이션에 대한 프록시 항목입니다. 이는 VPN, 기본 네트워크 게이트웨이 또는 전화의 모든 패킷을 라우팅하겠다는 약속이 아닙니다. Wi-Fi 프록시를 무시하는 앱은 이를 우회할 수 있습니다.
Mac 구성
- 클라이언트 장치가 사용하는 네트워크에 속하는 개인 LAN 주소를 선택합니다.
- 기본 1089와 같이 사용되지 않는 높은 포트를 선택합니다.
- 사용자 이름과 비밀번호 인증 사용를 활성화된 상태로 유지하세요. 앱은 임의의 자격 증명을 제공합니다. 인증 정보 무작위 생성은 두 가지를 모두 대체합니다. 공유가 중지된 동안에도 맞춤설정할 수 있습니다.
- 필요할 때 비밀번호 필드 내부를 살펴보거나 숨기세요.
- 공유 시작을 클릭합니다. 상태가 공유가 실행 중임을 나타내는지 확인하세요.
스크린샷의 주소는 문서 환경에 속합니다. 귀하의 주소는 선택한 인터페이스에 따라 다릅니다. 실제로 Mac의 주소가 아닌 이상 복사하지 마십시오.
전화 연결
휴대전화의 Wi-Fi 네트워크 세부정보에서 프록시 구성 → 수동을 선택하세요(표현은 기기에 따라 다름). HTTP 프록시 서버로 Mac에서 선택한 LAN 주소, 해당 공유 포트 및 인증이 활성화된 경우 공유 자격 증명을 입력합니다.
클라이언트 간의 통신을 허용하는 네트워크에 두 장치를 모두 유지하십시오. 게스트 Wi-Fi 격리는 두 장치가 모두 네트워크 이름을 공유하는 것처럼 보이는 경우에도 액세스를 방지합니다. 먼저 하나의 브라우저 페이지를 테스트하십시오.
SOCKS 인식 클라이언트의 경우 동일한 주소/포트에서 SOCKS5를 선택합니다. 가능한 경우 프록시 측 DNS를 사용하세요. UDP에는 실제 SOCKS5 UDP ASSOCIATE 클라이언트가 필요합니다. 수동 HTTP 프록시 설정은 임의의 UDP/QUIC 트래픽을 전달하지 않습니다.
전화별 규칙 적용
트래픽 출처 → LAN 기기로 규칙을 만든 다음 휴대전화의 출처 IP와 원하는 대상을 일치시킵니다. 로컬 Mac 애플리케이션 규칙은 Android 또는 iOS 앱을 식별할 수 없습니다. 정책에 의존하는 경우 전화기의 IP를 라우터에 예약하세요.
소스 IP 패턴 및 규칙 순서 지정를 참조하세요. 일치하는 규칙이 없을 때에도 기본 경로는 여전히 중요합니다.
연결 세부정보 복사
연결 정보 복사는 일반 호스트/포트 정보, HTTP/HTTPS 및 SOCKS5 URL, 셸 내보내기 형식이 포함된 팝오버를 엽니다. 각 복사 아이콘은 자체 항목을 복사합니다. 활성화되면 복사된 값에 인증이 포함되므로 클립보드와 붙여넣은 명령을 중요하게 취급하세요.
문제 보고서, 공개 문서 또는 공유 터미널 기록에 실제 자격 증명을 붙여넣지 마십시오. 일반 형식은 별도의 프로토콜 제어가 있는 클라이언트에 유용합니다. 해당 클라이언트에서 실제 프로토콜을 선택하십시오.
시작, 잠자기 및 중지
- 투명 프록시와 함께 공유 시작은 선택한 인터페이스의 현재 LAN 주소를 사용합니다.
- 투명 프록시가 중지되거나 Mac이 잠자기 상태가 되거나 앱이 종료되면 공유가 중지됩니다. 공유 창을 닫는 것만으로는 공유가 중단되지 않습니다.
- 수동 중지 후 자동 공유는 다음 투명 프록시가 시작될 때까지 기다립니다.
- 공유 중 자동 잠자기 방지 공유가 실행되는 동안 Mac을 깨워줍니다. 수동 절전, 덮개 닫기 또는 배터리 부족 보호보다 우선 적용되지는 않습니다. 디스플레이가 여전히 꺼질 수 있습니다.
수신기 또는 인증 모드를 변경하기 전에 공유를 중지하세요.
보안 제한
LAN 프록시 연결과 해당 인증은 암호화되지 않습니다. HTTPS 콘텐츠는 종단 간 암호화된 상태로 유지됩니다. 신뢰할 수 있는 네트워크를 사용하세요.
인증을 비활성화하면 선택한 LAN 서브넷의 장치가 해당 항목을 사용할 수 있습니다. 해당 노출을 이해하고 수락하지 않는 한 인증을 활성화된 상태로 유지하세요. 공유 프록시는 Wi-Fi 보안이나 애플리케이션 수준 암호화를 대체하지 않습니다.
Secure Pipes 2.0.14 기반 · 2026년 10월 18일 업데이트