
スクリーンショットと図では英語のインターフェイスが使用されています。以下の説明は翻訳されたものです。選択したアプリ言語ではコントロール名が異なる場合があります。
透過プロキシとプロキシサーバー
すべてのアプリケーション内で個別のプロキシを構成するのではなく、サポートされている Mac アプリケーション トラフィックをルールでルーティングします。
ルーティングモデル
プロキシ ページには、サーバー、DNS、ルール、ログが含まれています。プロキシ サーバーは再利用可能な宛先です。ルールは、トラフィックがサーバーを使用するか、直接接続するか、または拒否するかを決定します。 SOCKS-over-SSH プロファイルは、アップストリーム プロキシを提供できます。ルーティング エンジンは、SSH プロファイル自体とは別のものです。
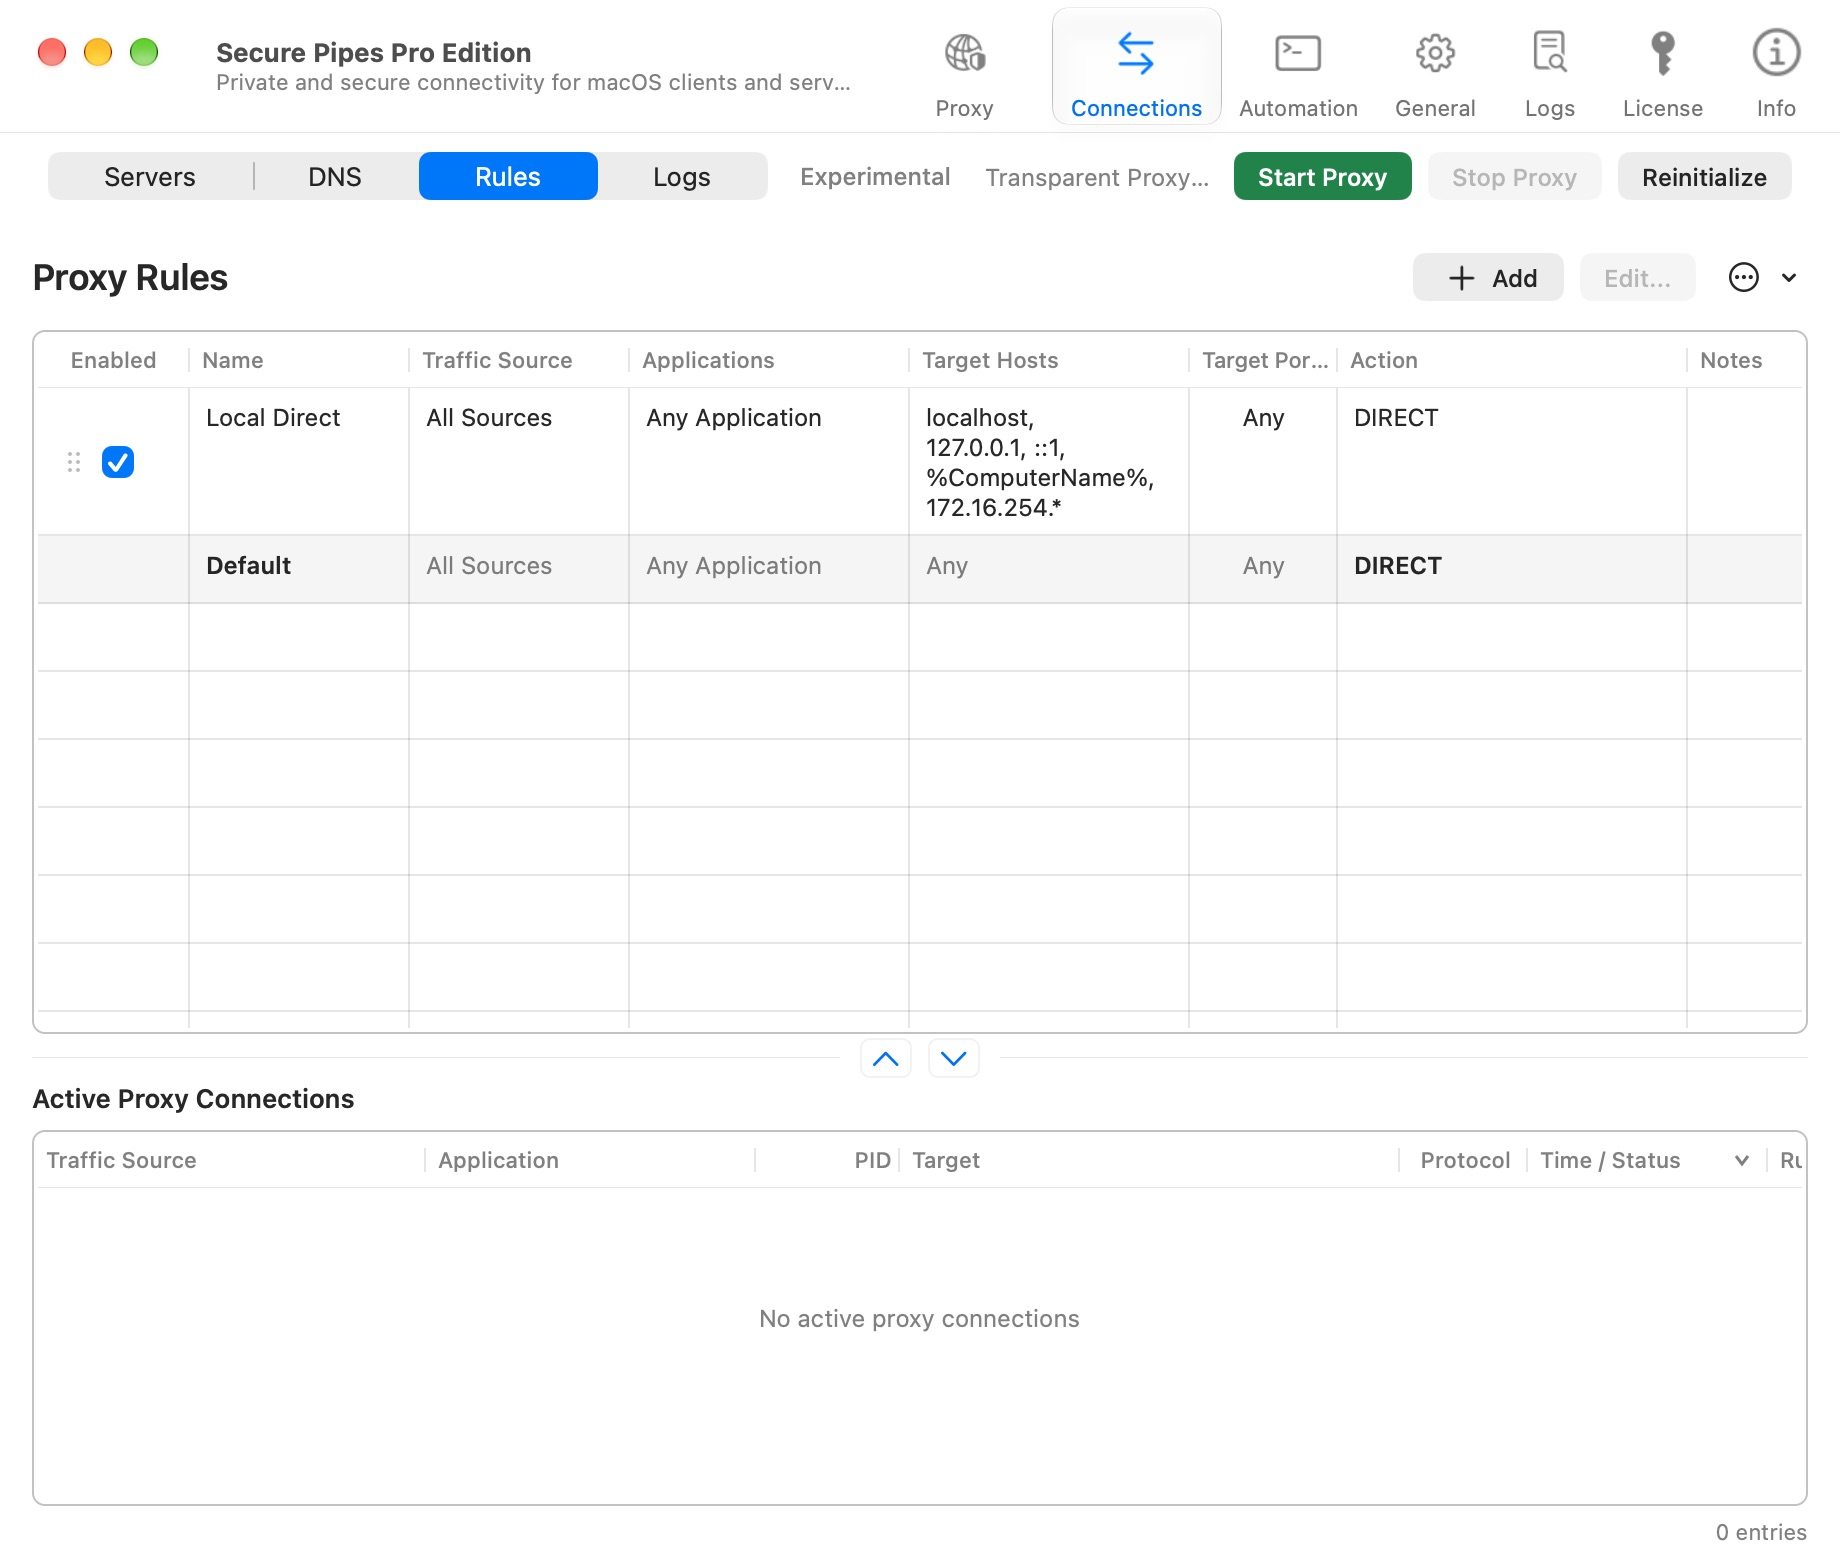
透過的プロキシは実験的なものであり、7 日間の共通の試用期間の後は Pro が必要です。 Secure Pipes を単独でインストールしても傍受は有効になりません。 macOS はシステム拡張を承認する必要があります。
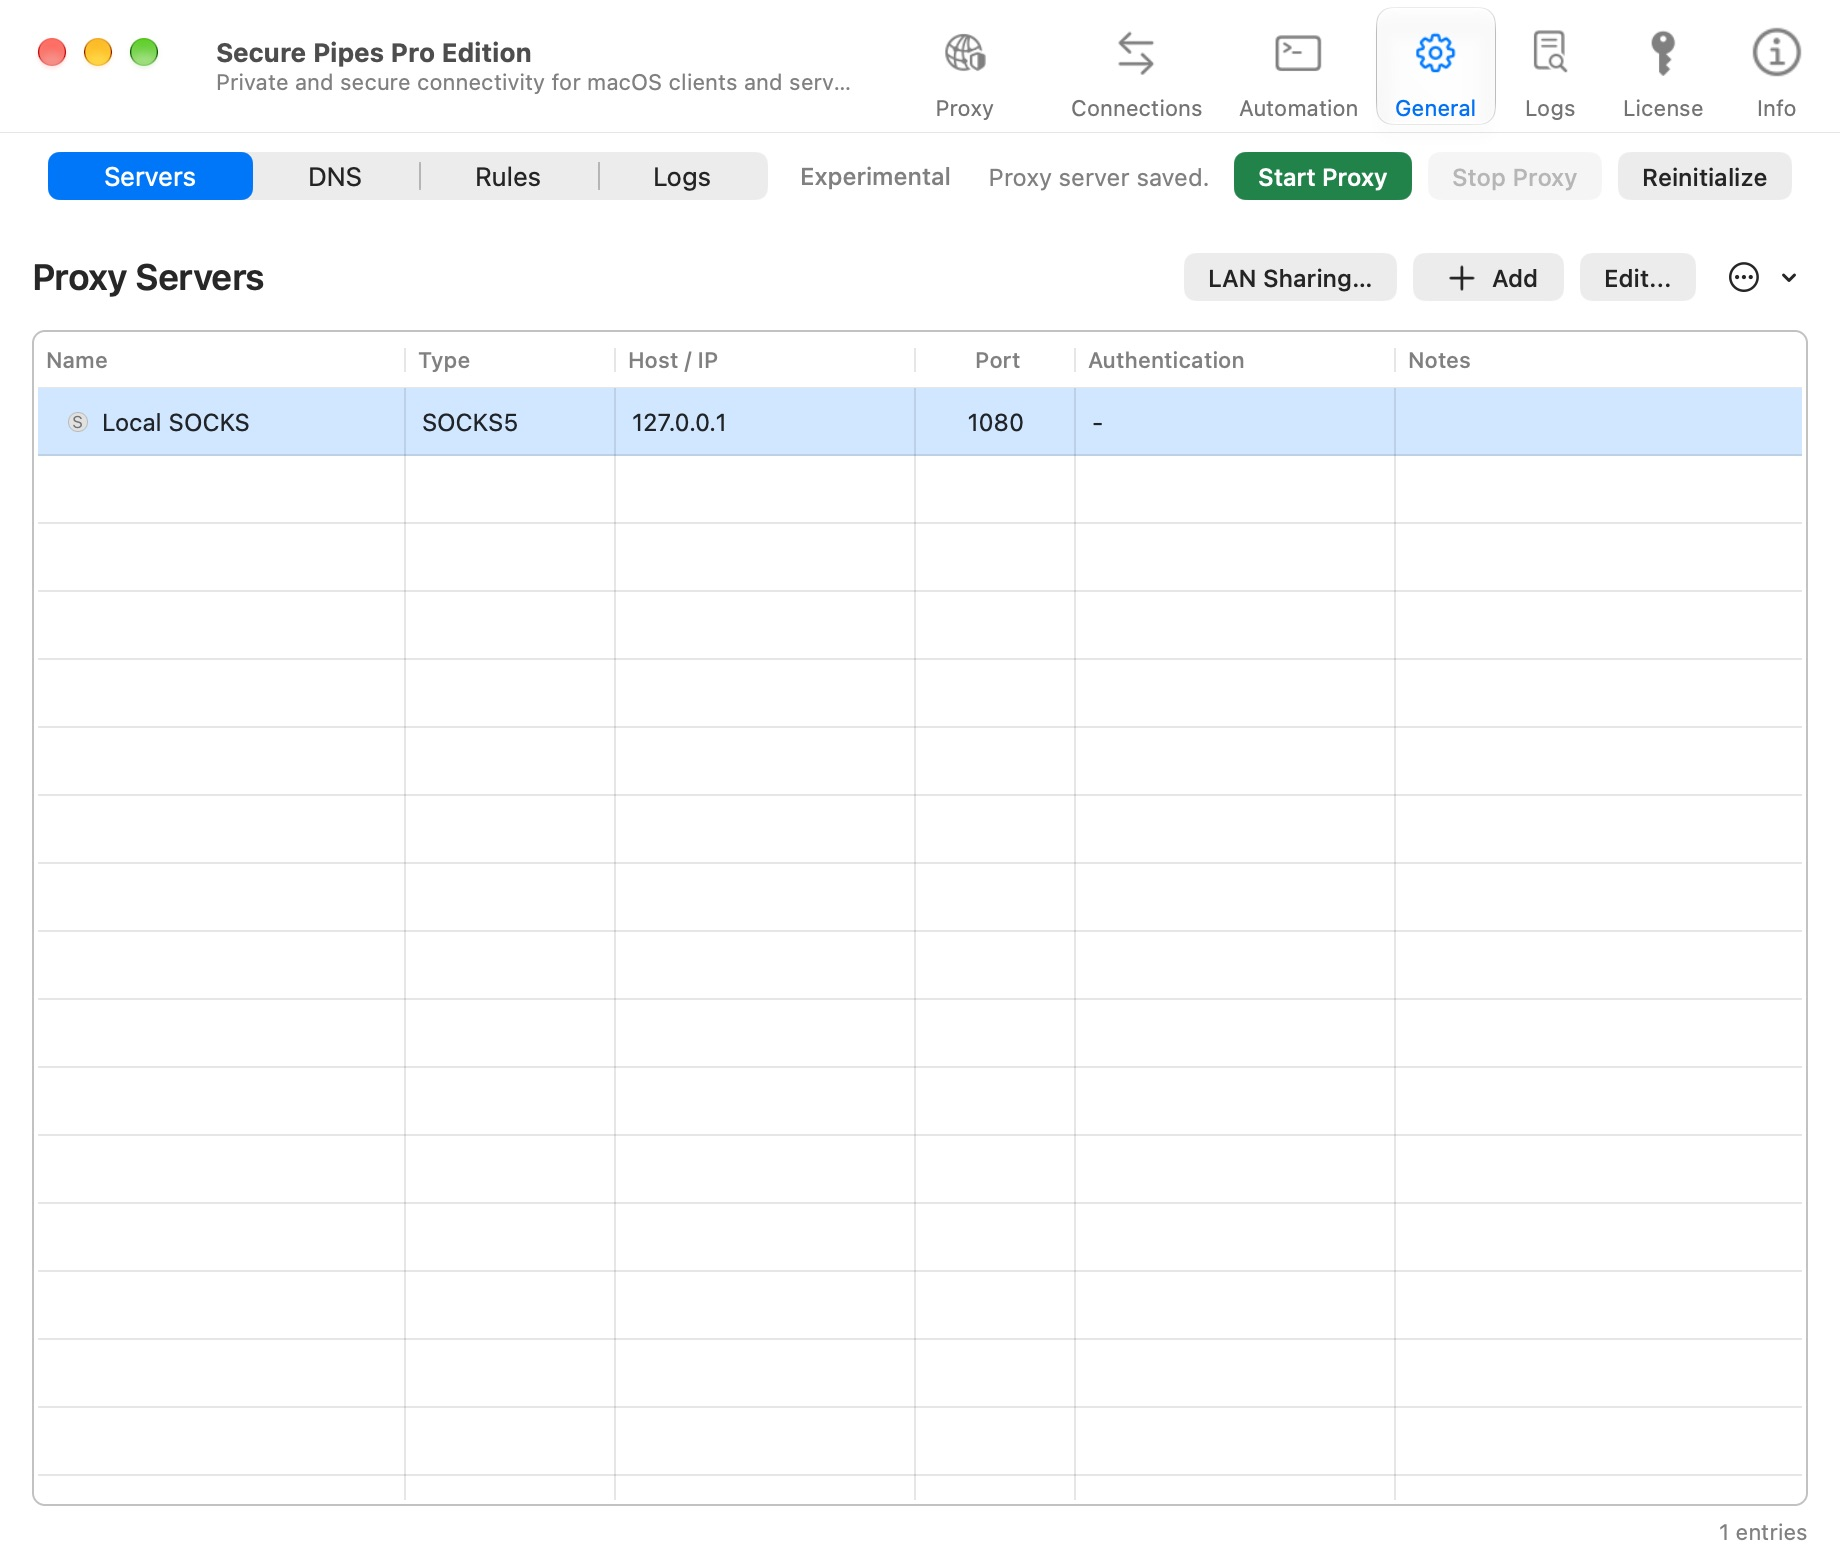
プロキシサーバーを追加する
- プロキシ → サーバー → 追加 を開きます。
- サーバーに認識可能な名前を付け、そのプロトコルを選択します。
- プロキシのホスト/IP とポートを入力します。プロキシで必要な場合にのみ認証を有効にし、その資格情報を入力します。
- 保存します。必要に応じて 接続をテスト を使用します。テストでは現在の設定を使用して、
example.com:443への CONNECT トンネルを開きます。
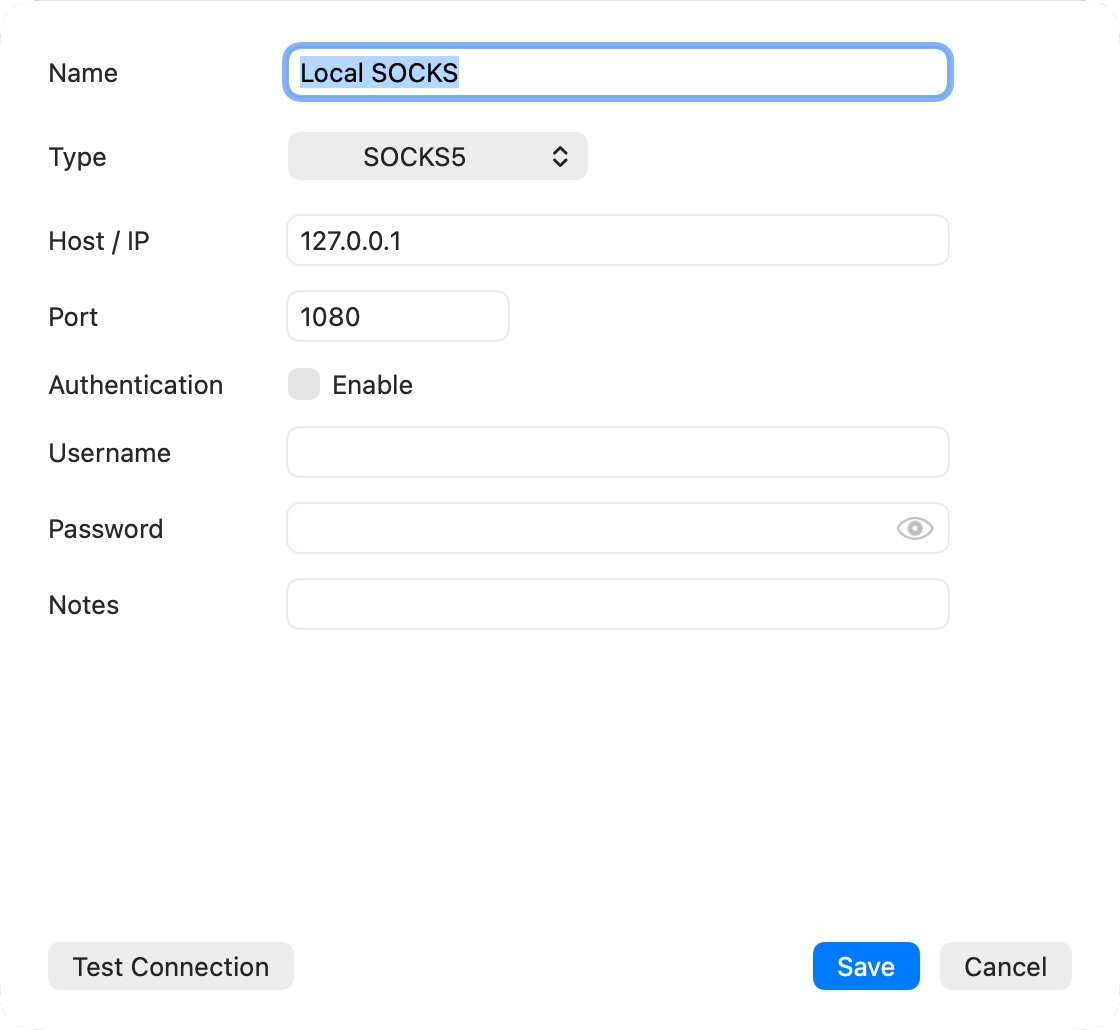
ポート 1080 でリッスンするローカル SSH SOCKS プロファイルの場合、エンドポイントはタイプ SOCKS5 の 127.0.0.1:1080 になります。手動で構成されたエンドポイントが実際に実行されている必要があります。 SSH サーバーのポート 22 と SOCKS サービス ポートを混同しないでください。
始める前にルールを作成する
ルール を開き、目的のルートを追加して、そのプロキシ サーバーを選択します。必要に応じてローカル/直接アクセスを保持し、 デフォルト ルートを検査します。プロキシ サーバーを追加するだけでは、すべてのトラフィックがそのプロキシ サーバーを使用するようになりません。
ソースの選択、アプリケーション、宛先、ルールの順序については ルーティング ルール を、名前解決については DNS を参照してください。
プロキシを起動してシステム拡張を承認する
[プロキシを開始] をクリックします。要求された場合は、macOS の拡張承認手順に従ってください。場所と文言は macOS リリースによって異なります。新しいリリースでは、システム設定でネットワーク拡張機能が公開されます。システムの承認は Mac のユーザーが完了する必要があります。
実行状態になるまで待ってから、目的のアプリケーションで既知の宛先を開きます。 アクティブなプロキシ接続をチェックして、ソース、アプリケーション、ターゲット、プロトコル、および一致したルール/プロキシを確認します。構成されたルールは、現在のブラウザー要求がルールに一致したという証拠にはなりません。
停止してトラブルシューティングを行う
[プロキシを停止] をクリックして、透過的な傍受を停止します。これは、1 つのアップストリーム SSH プロファイルを停止することとは異なります。ネットワーク環境が変化したとき、スリープ/スリープ解除後、またはアップストリームが使用できなくなったときに、システムのステータスを確認します。
再初期化 は、システム拡張機能を削除して再インストールします。これは回復アクションであり、障害が発生したすべての Web サイトに対する日常的な最初のステップではありません。まずエラーを読み取り、アップストリームをチェックして、一致したルートを検査します。
明示的なプロキシ障害は、トラフィックが直接接続されていると想定する許可を与えません。フォールバックを意図的に構成し、そのセキュリティへの影響を検査してください。
別のデバイスとルーティングを共有する
独立した HTTP/SOCKS 接続口を作るには、 サーバー → LAN 共有… を使用します。LAN の通信にもルーティングルールが適用されますが、Mac のアプリケーション ID は含まれません。LAN プロキシ共有を参照してください。
Secure Pipes 2.0.14 に基づく · 2026 年 10 月 18 日更新