
スクリーンショットと図では英語のインターフェイスが使用されています。以下の説明は翻訳されたものです。選択したアプリ言語ではコントロール名が異なる場合があります。
ルーティング ルールとトラフィック ソース
接続がプロキシを使用するか、直接接続するか、拒否されるかを決定する前に、適切なデバイス、アプリケーション、接続先を照合してください。
ルールを作成する
プロキシ → ルール → 追加 を開きます。ルールにわかりやすい名前を付け、有効 をオンのままにし、トラフィック ソースを選択します。アプリケーションと宛先の条件、プロトコル、アクションを設定し、アクションが PROXY の場合はプロキシ サーバーを選択します。
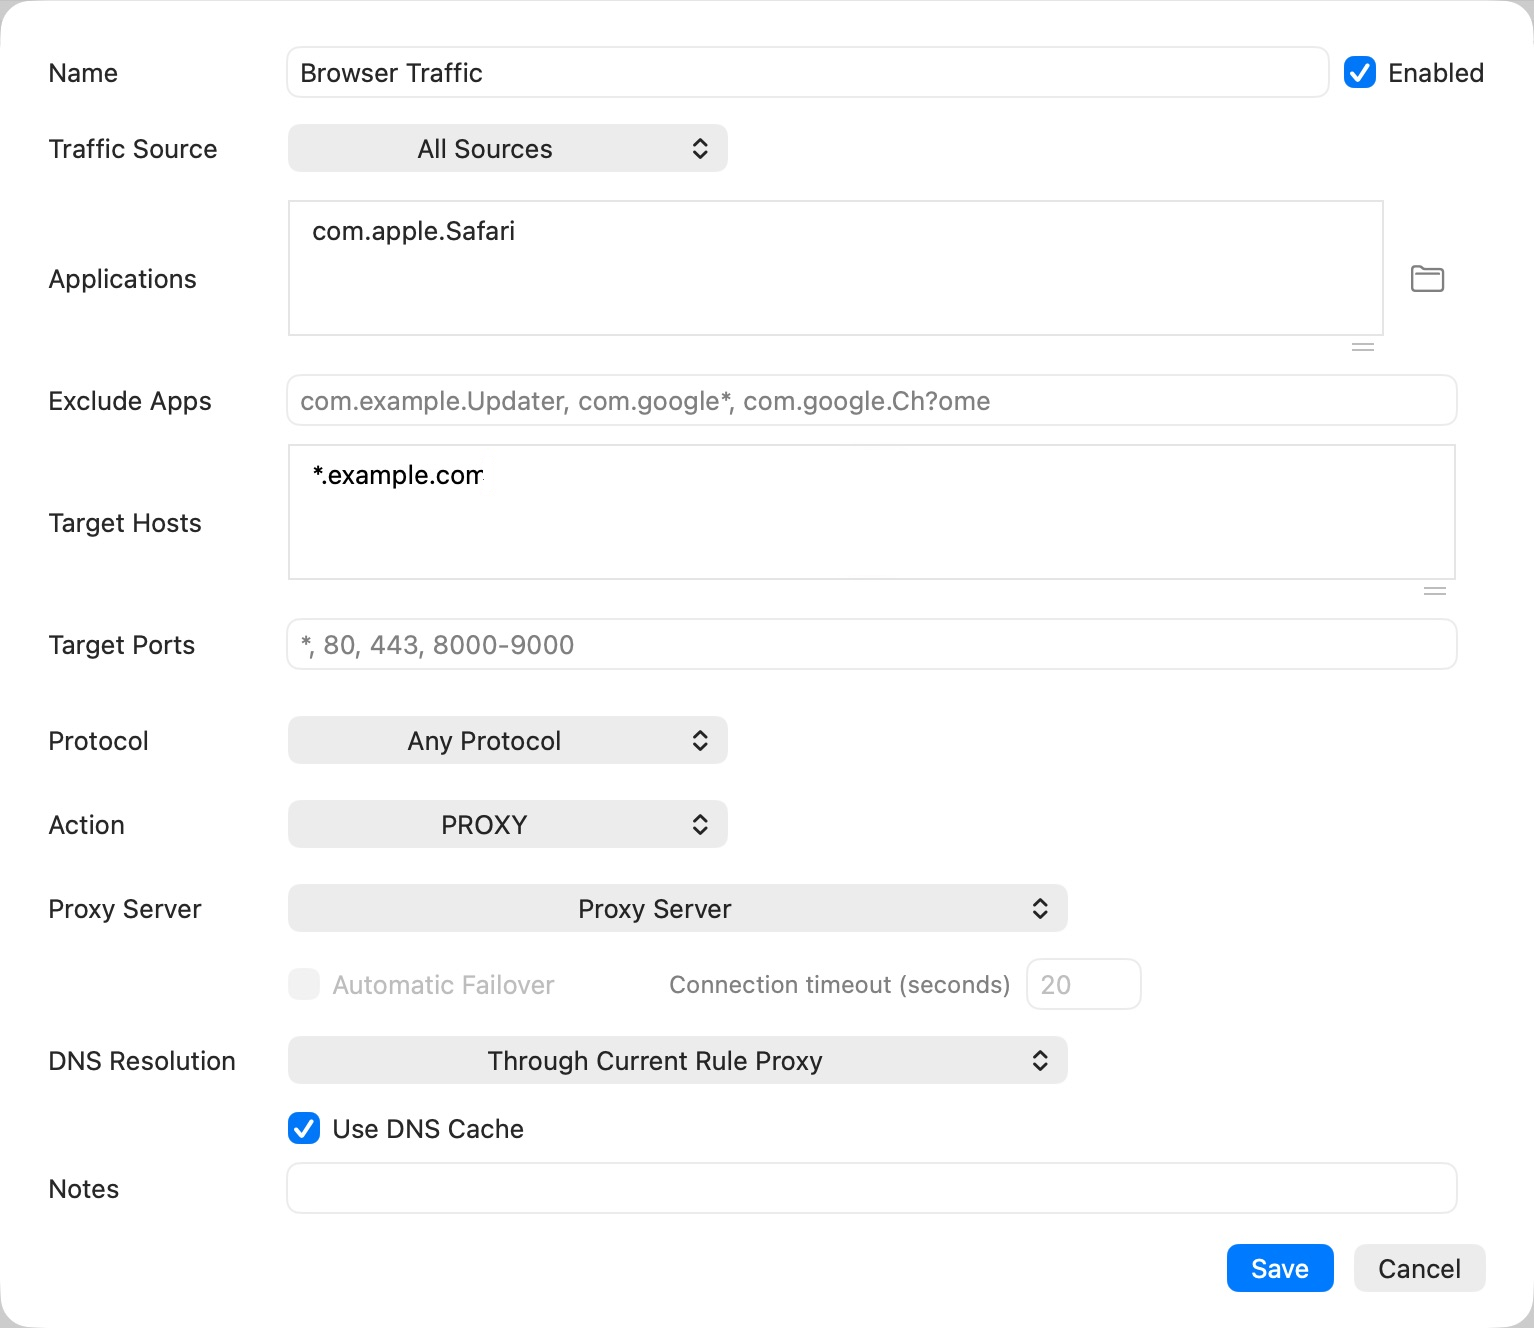
スクリーンショットはドラフトを示しています。 PROXY ルールを保存する前に、動作しているプロキシ サーバーを選択してください。アプリケーションの識別子を推測するのではなく、アプリケーションを選択… を使用してください。除外されたアプリケーションはそのルールに一致しません。
トラフィックソースを選択してください
| ソース | 使用目的 |
|---|---|
| すべてのソース | この Mac クライアントと LAN クライアントの両方に適用される宛先ポリシー |
| このマック | この Mac 上のアプリケーションから発信されたトラフィック |
| LANデバイス | LAN 共有パスを介した接続 |
LAN デバイス が選択されている場合、アプリケーション/除外フィールドは 通信元 IP に置き換えられます。 Mac は、電話のプロキシ要求からアプリ ID を読み取ることができません。電話機固有のルートを作成するには、ブラウザの Mac アプリケーション ID ではなく、LAN デバイスとその電話機のアドレスを使用します。
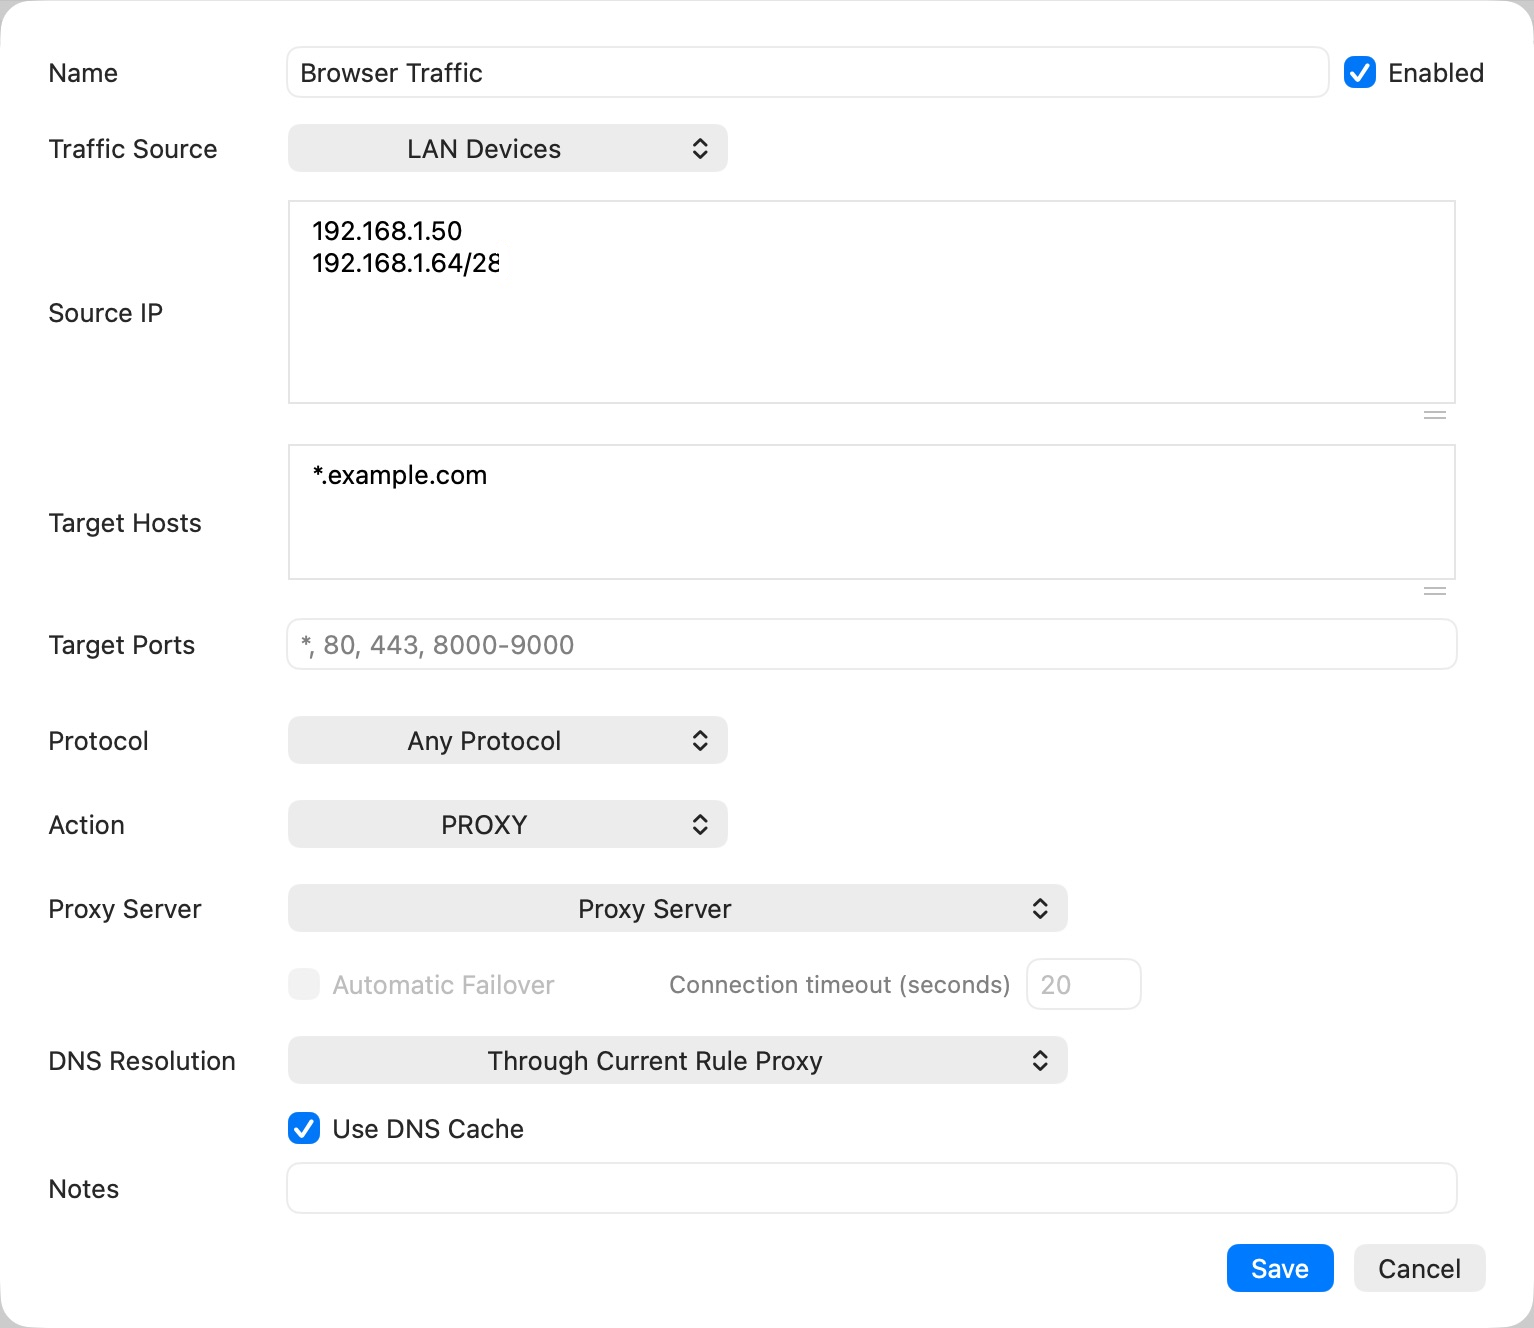
送信元 IP アドレスの一致
空白または * は、対象となるすべての LAN デバイスと一致します。サポートされている形式は次のとおりです。
| 例 | 意味 |
|---|---|
192.168.1.50 |
1台のデバイス |
192.168.1.50-192.168.1.80 |
包括的な IPv4 範囲 |
192.168.1.0/24 |
IPv4 CIDR サブネット |
192.168.1.* |
IPv4 ワイルドカード |
192.168.1.1? |
最後のオクテットにワイルドカード数字 1 つ |
グループは改行、カンマ、またはセミコロンで区切ります。これらは例であり、必須のネットワーク アドレスではありません。実際のサブネットを使用します。ルーターの DHCP 予約は、ルールが長期間にわたって同じ電話を識別し続けるのに役立ちます。
目的地に合わせて
ターゲットホストとターゲットポートを使用してルールを絞り込みます。ポート フィールドには、80, 443, 8000-9000 などの個々のポートと範囲を受け入れます。必要に応じて、すべてのプロトコル、TCP または UDP を選択します。
ホスト名ルールには、元の名前または使用可能な DNS 関連付けが必要です。 IP のみのリクエストは、常に元のドメインにマップバックできるとは限りません。サポートされている場合は、SOCKS クライアントでプロキシ側 DNS を使用します。ドメインがいつでも再構築できるとは考えないでください。
アクションとDNSポリシーを選択してください
- DIRECT: 選択した上流プロキシなしで接続します。
- PROXY: 構成されたサーバーと明示的に構成されたフェイルオーバー候補を使用します。
- 拒否: 一致するトラフィックを拒否します。
自動フェイルオーバーとタイムアウトの設定は、構成されたルートに属します。フォールバックサーバーは慎重に選択してください。 DIRECT へのフォールバックにより、ルートのプライバシーが変更されます。
プロキシ フェイルオーバーを構成するには、PROXY を選択し、プロキシサーバー を開き、少なくとも 2 つのプロキシ サーバーを選択します。優先サーバーを最初に配置し、選択したエントリを目的のフォールバック シーケンスに並べ替えます。 自動フェイルオーバーを有効にし、接続タイムアウト(秒)を 3 ~ 60 の間で設定します。初期値は20です。選択したルートはPrimary > Backupのような並びで表示されます。
選択したサーバーが 2 つ未満の場合、自動フェイルオーバーは使用できません。これは、確立されたストリームが中断することなくプロキシ間を移動できることを保証するものではなく、接続回復のための選択肢として扱います。切り替えが成功するかどうかは、代替プロキシがターゲットに到達するかどうかにも依存します。
DNS 解決 は、DNS クエリに一致するルールのアクティブなプロキシまたはグローバル DNS 設定を選択します。 DNS キャッシュを使用 は、ルールがキャッシュされた回答を読み取り、保存するかどうかを制御します。 DNSの設定を参照してください。
ルールの順序を調整して確認する
ルールは順番に評価されます。広範な包括的なルールの前に特定の例外を置きます。ドラッグハンドルを使用して優先度を調整します。ローカル サービスにアクセスできる状態を維持し、一致しないトラフィックのデフォルト アクションを検査します。
一度に 1 つのアプリケーション/宛先をテストし、アクティブな接続の ルール / プロキシを確認します。 LAN のみのルールは、ソースがこの Mac である接続を説明するために使用してはなりません。ルールの変更は新しい接続に適用されます。既存のストリームは元のルートを保持する場合があります。
Secure Pipes 2.0.14 に基づく · 2026 年 10 月 18 日更新