
スクリーンショットと図では英語のインターフェイスが使用されています。以下の説明は翻訳されたものです。選択したアプリ言語ではコントロール名が異なる場合があります。
macOS でのリモート ポート転送
SSH サーバー上の制御されたリスナーを介して Mac からアクセス可能なサービスを公開します。
接続の両端を理解する
リモート転送は、SSH サーバーで待機します。クライアントがそのサーバー側ポートに接続すると、トラフィックは SSH を経由して、Mac から到達可能なターゲットに送信されます。
たとえば、Mac 上の 127.0.0.1:3000 で動作する Web アプリを、SSH サーバー上の 127.0.0.1:18080 にアクセスして利用できます。この例ではループバックアドレスだけで待ち受けるため、サービスは一般公開されません。
リモート転送を構成する
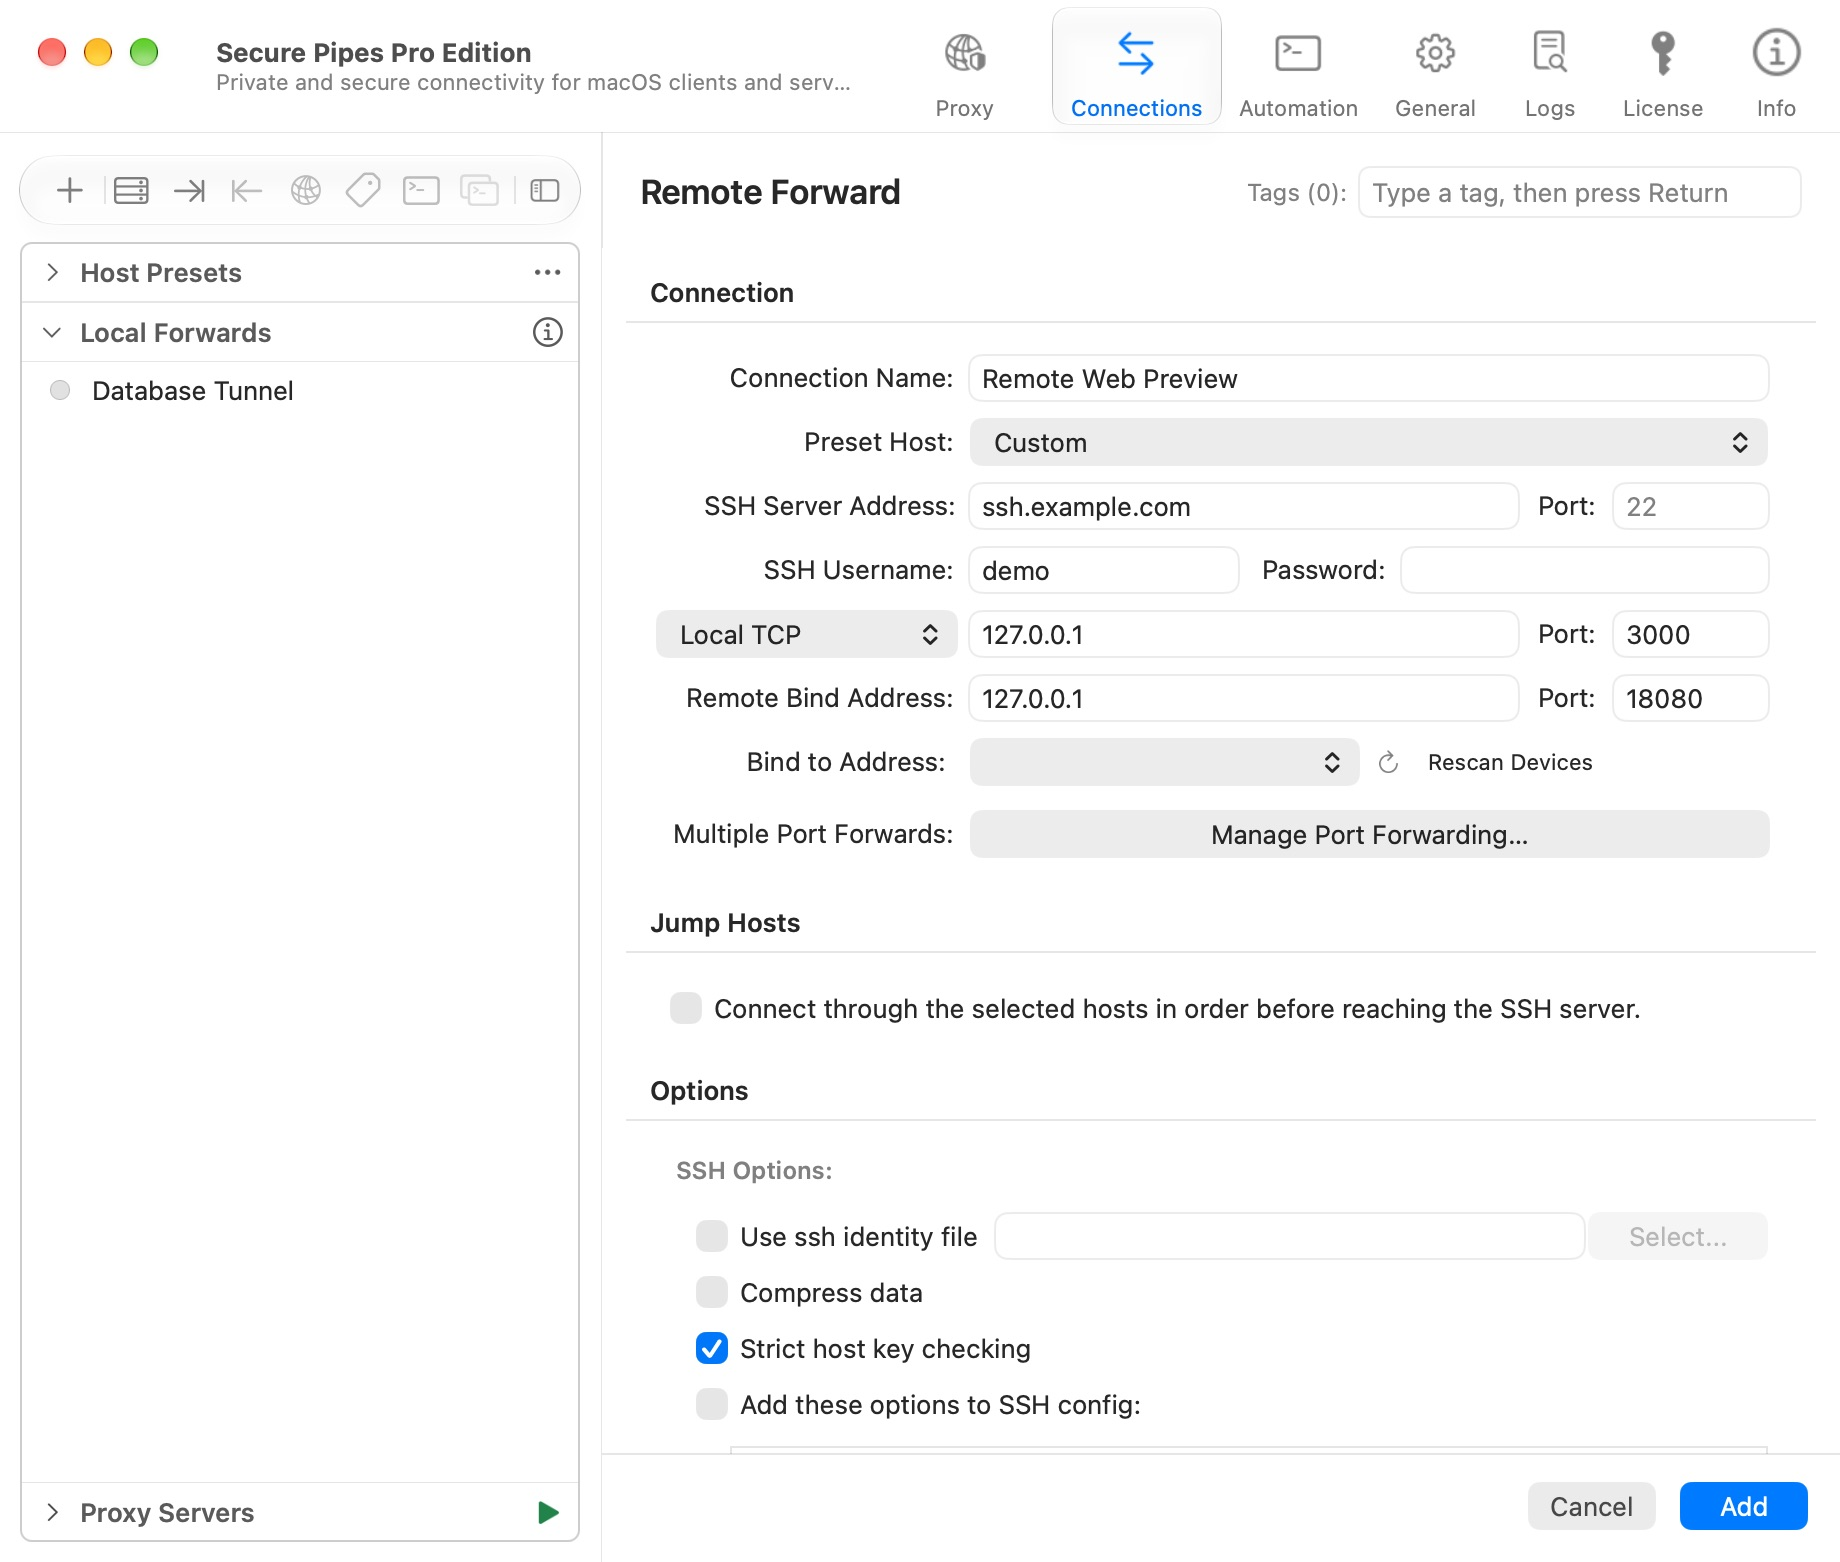
- 接続 → + → 新規リモート転送… を選択します。
- プロファイルに名前を付け、その SSH サーバーと認証を構成します。
- ローカル TCP エンドポイントを
127.0.0.1、ポート3000に設定します。 - リモート バインド アドレスを
127.0.0.1、ポート18080に設定します。 - 保存して接続します。 SSH サーバーで、
http://127.0.0.1:18080を介して転送されたサービスをテストします。
ローカル サービスが実際に実行されている必要があります。サーバーの信頼性チェックを有効にしておきます。 SSH アカウントはリモート リスナーのリクエストを許可されている必要があります。
複数のリモート待ち受けを管理する
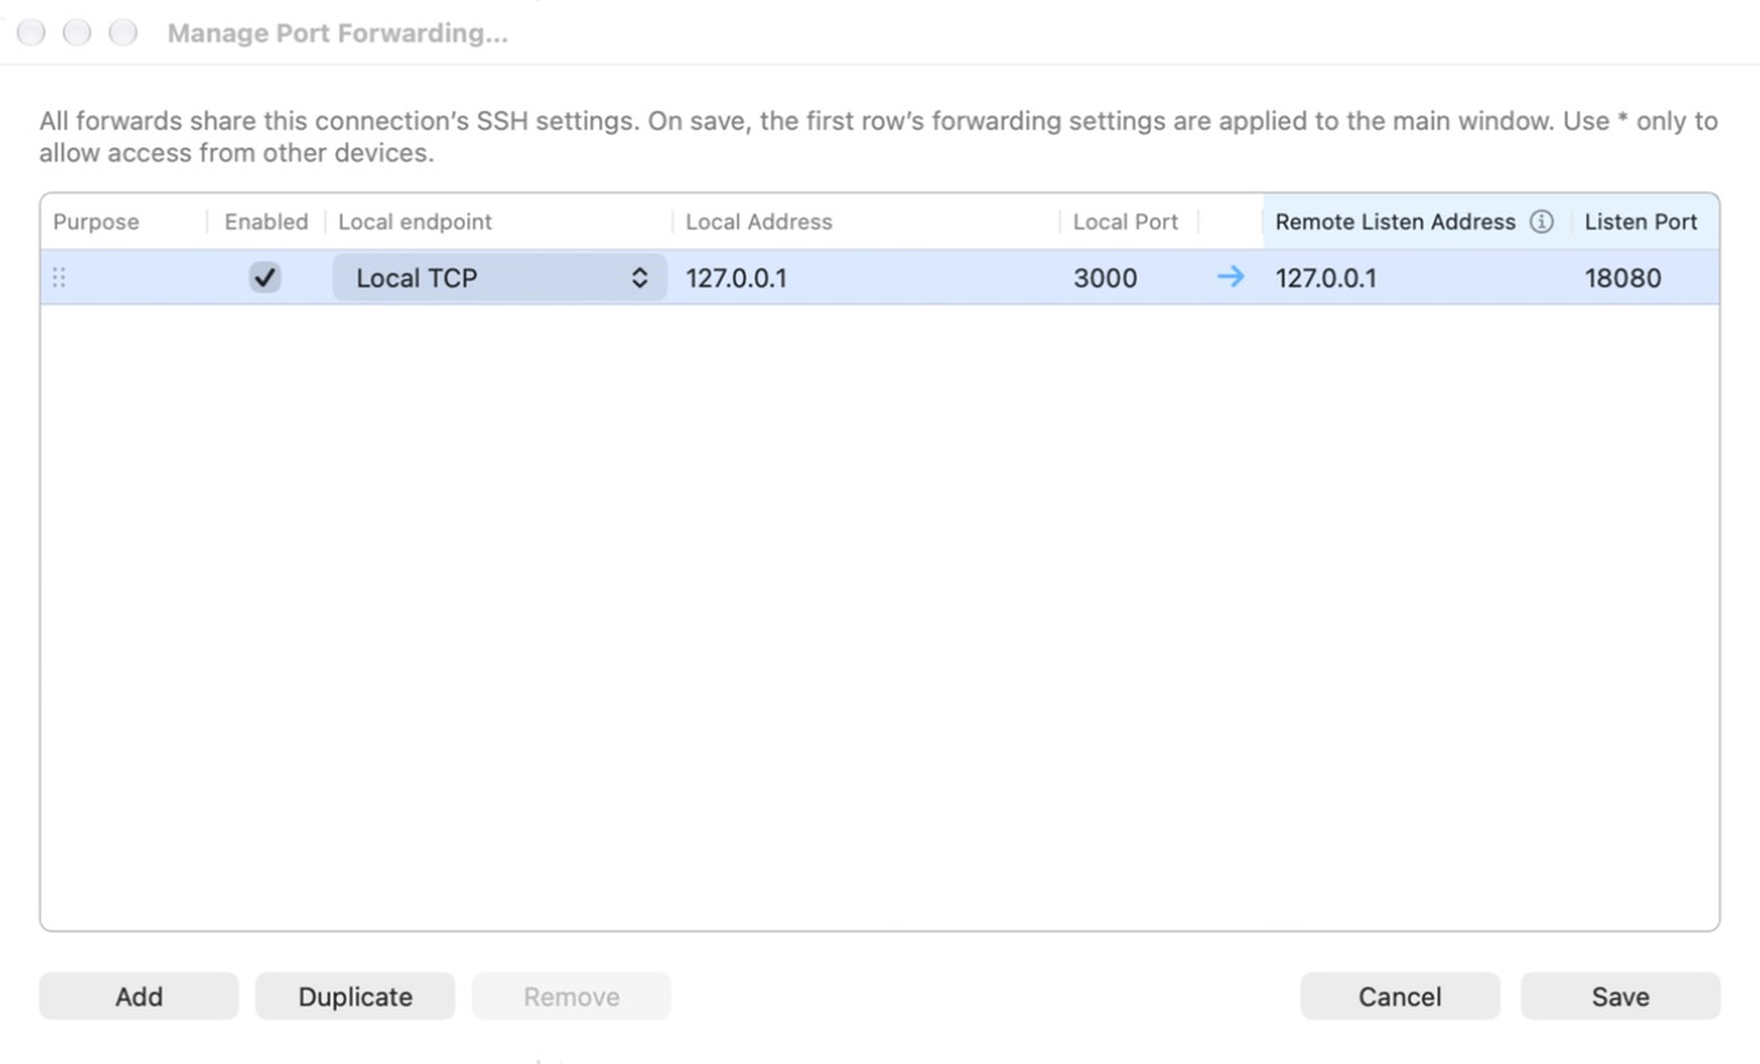
ポート転送を管理… を選択します。列の順序は、リモート転送エディターに従います。つまり、目的、有効な状態、ローカル エンドポイント/アドレス/ポート、次にリモート リッスン アドレス/ポートです。
同じプロファイルは最大 128 のマッピングをサポートします。 ⌘D で行を追加、複製、無効化、削除、またはドラッグして順序を変更します。マッピング テーブルを保存してから、プロファイルを保存します。有効な行はすべてそのプロファイルの SSH セッションを使用し、一緒に停止します。マルチポート転送には、7 日間の共通の試用期間の後、Pro が必要です。
ローカル Unix ソケット ターゲットは、ローカル ホスト/ポートを Mac 上の絶対ソケット パスに置き換えます。リモート リスナーを Unix ソケットにはしません。
サーバーのループバックを超えたアクセスを許可する
0.0.0.0をリクエストしても、SSH サーバー ポリシーはオーバーライドされません。サーバーは、リモート リスナーがどのアドレスにバインドできるかを制御します。
明示的なリモート バインド アドレスを尊重するには、OpenSSH サーバーには通常 GatewayPorts clientspecified に加えて、転送許可と適切なファイアウォール ルールが必要です。サーバー管理者に、GatewayPorts、AllowTcpForwarding、および PermitListen の制限を確認するよう依頼してください。
リモート クライアントが明示的にアクセスする必要がない限り、サーバー ループバックを使用します。パブリック リスナーは、サーバーのファイアウォールで許可されているすべての人に Mac 上のサービスを公開できます。サービス自体を認証し、可能な場合はリスナーを制限します。
故障の診断
- リスナーが拒否しました: アカウントの権限とサーバー転送ポリシーを確認してください。
- ポートはすでに使用されています: 別のサーバー側ポートを選択してください。エラー内の行番号を調べてください。
- リスナーはローカルホストのままです: サーバーの
GatewayPortsの動作を確認してください。 - トンネルは接続しますが、ページは失敗します: ローカル アプリケーションが選択したアドレス/ポートでリッスンしていることを確認し、独自の認証またはホスト制限を確認します。
- 変更は無視されたようです: 両方のエディターを保存し、プロファイルを再接続します。
この機能は TCP ストリームを転送します。 UDP ポートフォワーディングや一般的な VPN ではありません。
Secure Pipes 2.0.14 に基づく · 2026 年 10 月 18 日更新