
スクリーンショットと図では英語のインターフェイスが使用されています。以下の説明は翻訳されたものです。選択したアプリ言語ではコントロール名が異なる場合があります。
LAN デバイスとプロキシ ルーティングを共有する
電話機または別のコンピュータで、認証された HTTP/SOCKS プロキシ エントリを通じて Mac のルーティング ルールを使用できるようにします。
共有されるもの
LAN 共有は、透過プロキシのルーティング設定 (宛先ルール、DIRECT、DENY、および設定されたプロキシ サーバー) を再利用します。 1 つの SOCKS プロファイルに限定されません。まず透過プロキシを起動してから、プロキシ → サーバー → LAN 共有… を開きます。
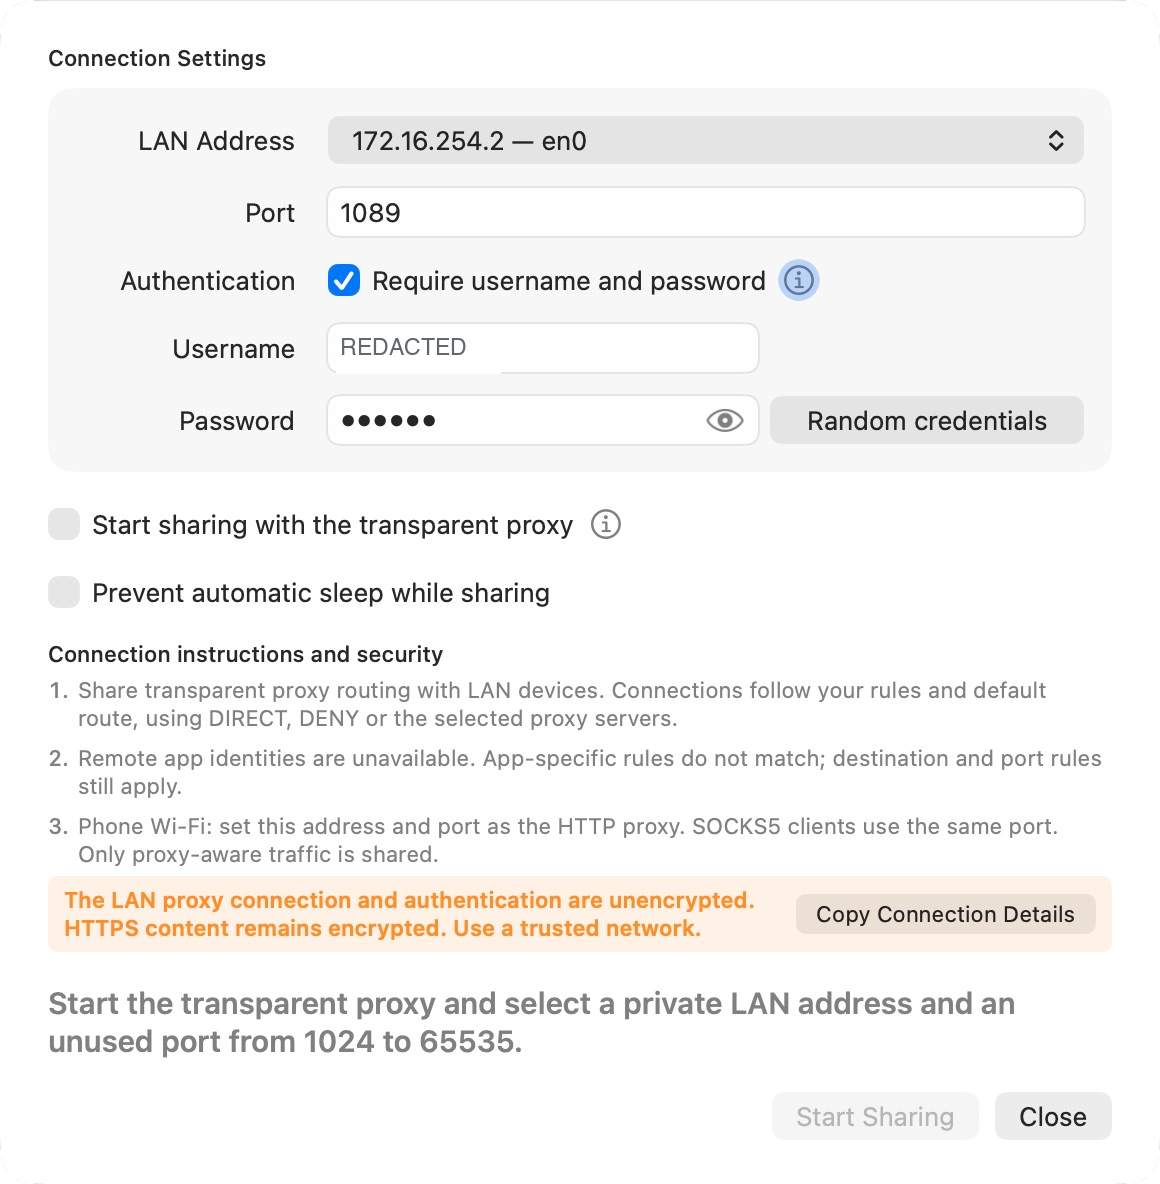
これは、HTTP または SOCKS をサポートするアプリケーションのプロキシ エントリです。これは、VPN、デフォルト ネットワーク ゲートウェイ、または電話からのすべてのパケットをルーティングするという約束ではありません。 Wi-Fi プロキシを無視するアプリはそれをバイパスできます。
Mac を設定する
- クライアント デバイスが使用するネットワークに属するプライベート LAN アドレスを選択します。
- デフォルトの 1089 など、未使用の上位ポートを選択します。
- ユーザー名とパスワードで認証 を有効にしておきます。アプリはランダムな認証情報を提供します。 認証情報をランダム生成 は両方を置き換えます。共有が停止している間でもカスタマイズできます。
- 必要に応じて、パスワードフィールド内の目を使用して、パスワードを表示または非表示にします。
- [共有を開始] をクリックします。ステータスが共有が実行中であることを示していることを確認します。
スクリーンショット内のアドレスはドキュメント環境に属します。アドレスは選択したインターフェイスによって異なります。実際に Mac のアドレスでない限り、コピーしないでください。
電話を接続する
電話機の Wi-Fi ネットワークの詳細で、[プロキシの設定] → [手動] を選択します (用語はデバイスによって異なります)。 HTTP プロキシ サーバーとして選択した Mac の LAN アドレス、その共有ポート、および認証が有効な場合は共有資格情報を入力します。
クライアント間の通信を許可するネットワーク上に両方のデバイスを配置します。ゲスト Wi-Fi 分離により、両方のデバイスがネットワーク名を共有しているように見える場合でも、アクセスが阻止されることがあります。最初に 1 つのブラウザ ページをテストします。
SOCKS 対応クライアントの場合は、同じアドレス/ポートで SOCKS5 を選択します。可能な場合はプロキシ側の DNS を使用します。 UDP には実際の SOCKS5 UDP ASSOCIATE クライアントが必要です。手動の HTTP プロキシ設定では、任意の UDP/QUIC トラフィックは伝送されません。
電話機固有のルールを適用する
通信元 → LAN デバイス でルールを作成し、電話機の 通信元 IP と目的の宛先を照合します。ローカル Mac アプリケーション ルールでは、Android または iOS アプリを識別できません。ポリシーに電話機の IP を依存している場合は、ルーター上で電話機の IP を予約します。
ソース IP パターンとルールの順序付け を参照してください。一致するルールがない場合でも、デフォルト ルートが重要になります。
接続の詳細をコピーする
接続情報をコピーすると、一般的なホスト/ポート情報、HTTP/HTTPS および SOCKS5 URL、およびシェル エクスポート形式を含むポップオーバーが開きます。各コピー アイコンは、独自のエントリをコピーします。有効にするとコピーされた値に認証が含まれるため、クリップボードと貼り付けられたコマンドは機密なものとして扱います。
実際の資格情報を問題レポート、公開ドキュメント、または共有端末履歴に貼り付けないでください。一般的な形式は、個別のプロトコル制御を持つクライアントに役立ちます。そのクライアントで実際のプロトコルを選択します。
起動、スリープ、停止
- 透過プロキシの開始時に共有を開始 では、選択したインターフェイスの現在の LAN アドレスが使用されます。
- 透過プロキシが停止するか、Mac がスリープするか、アプリが終了すると、共有は停止します。共有ウィンドウを閉じるだけでは共有は停止されません。
- 手動停止後、自動共有は次の透過プロキシが開始されるまで待機します。
- 共有中は自動スリープを防ぐ すると、共有の実行中に Mac が起動したままになります。手動スリープ、蓋の開閉、またはバッテリー低下保護は無効になりません。ディスプレイがオフになる場合があります。
リスナーまたは認証モードを変更する前に、共有を停止してください。
セキュリティ制限
LAN プロキシ接続とその認証は暗号化されません。 HTTPS コンテンツはエンドツーエンドで暗号化されたままになります。信頼できるネットワークを使用してください。
認証を無効にすると、選択した LAN サブネット内のデバイスがそのエントリを使用できるようになります。その危険性を理解して受け入れる場合を除き、認証を有効にしたままにしてください。共有プロキシは、Wi-Fi セキュリティやアプリケーション レベルの暗号化に代わるものではありません。
Secure Pipes 2.0.14 に基づく · 2026 年 10 月 18 日更新