
Le schermate e il diagramma utilizzano l'interfaccia inglese. Le istruzioni seguenti sono tradotte; i nomi dei controlli potrebbero differire nella lingua dell'app selezionata.
Regole di routing e sorgenti di traffico
Abbina il dispositivo, l'applicazione e la destinazione corretti prima di decidere se una connessione utilizza un proxy, diventa diretta o viene negata.
Crea una regola
Apri Proxy → Regole → Aggiungi. Dai alla regola un nome utile, lascia selezionato Abilitato e scegli la sua sorgente di traffico. Configurare le condizioni, il protocollo e l'azione dell'applicazione e della destinazione, quindi selezionare un server proxy quando l'azione è PROXY.
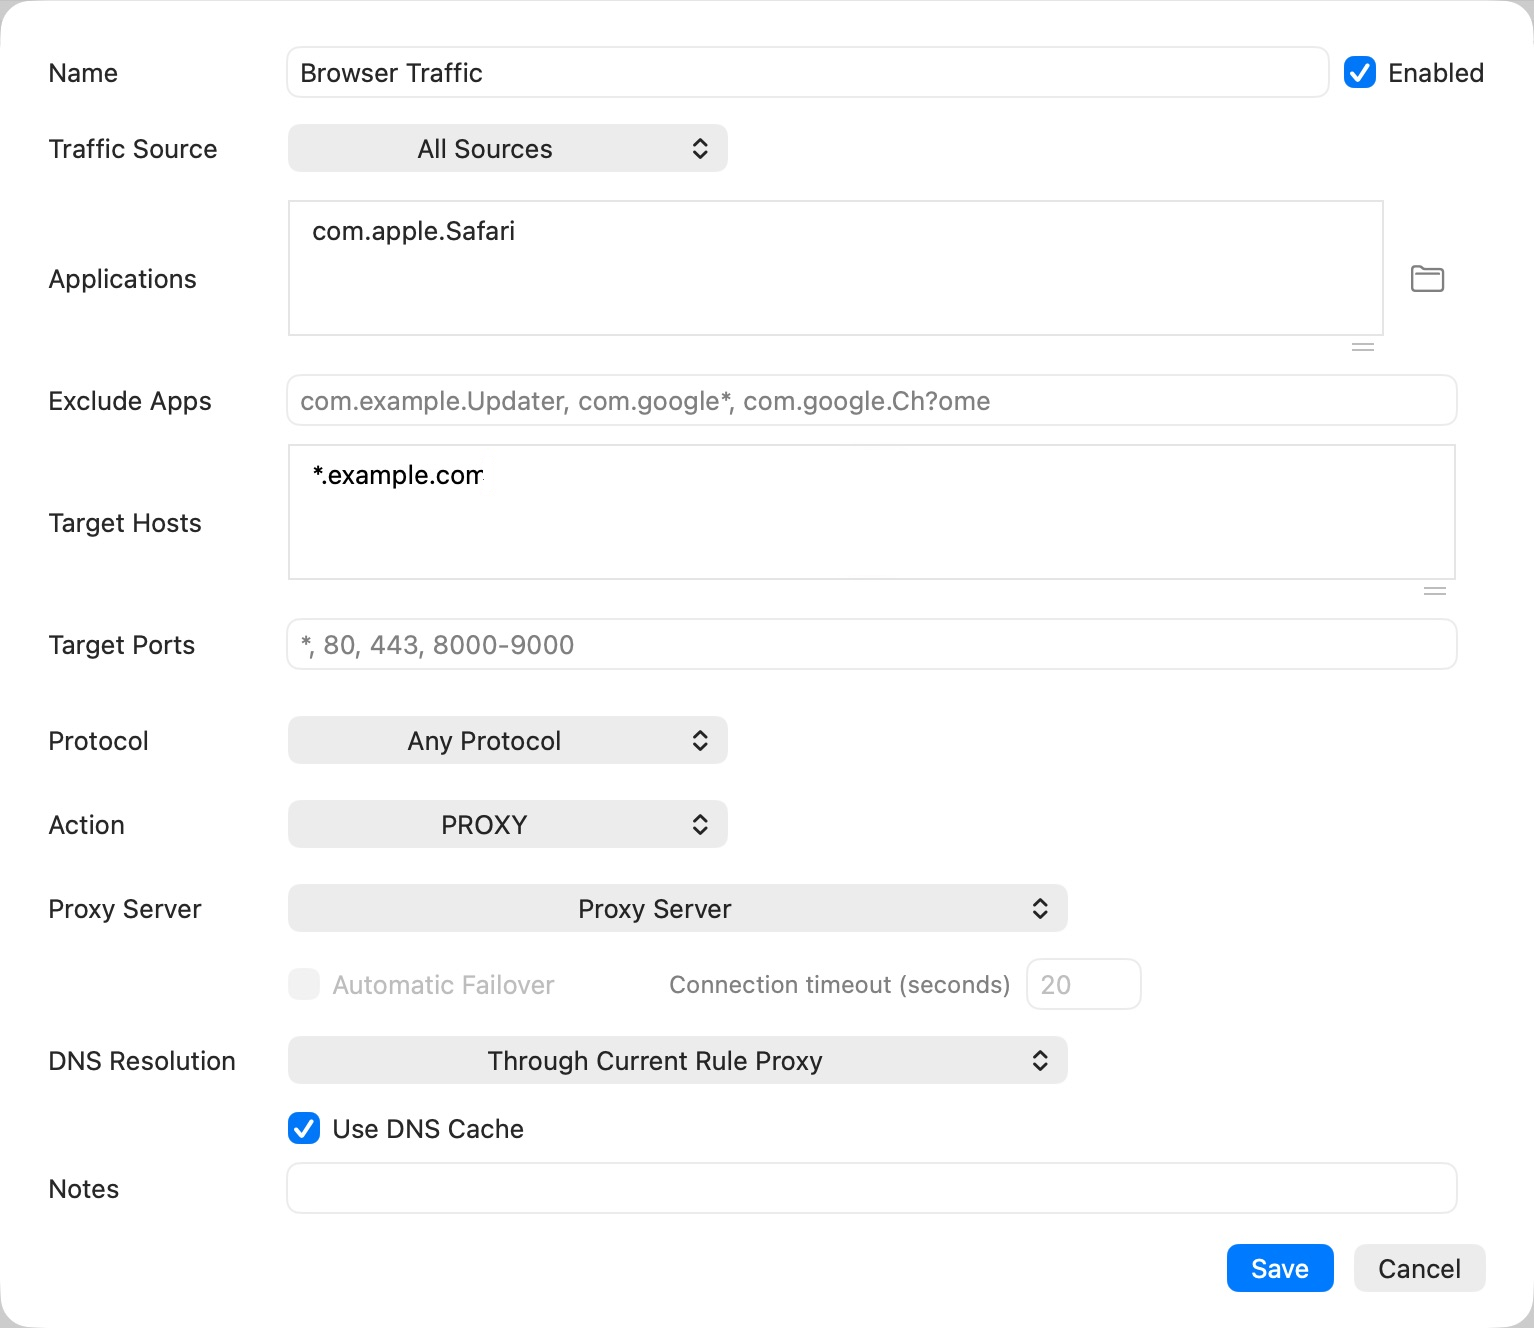
Lo screenshot mostra una bozza. Scegli un server proxy funzionante prima di salvare una regola PROXY. Utilizza Scegli applicazioni… invece di indovinare l'identificatore di un'applicazione. Le applicazioni escluse non soddisfano tale regola.
Scegli una sorgente di traffico
| Fonte | Destinazione d'uso |
|---|---|
| Tutte le fonti | Una politica di destinazione che può applicarsi sia a questo Mac che ai client LAN |
| Questo Mac | Traffico proveniente da applicazioni su questo Mac |
| Dispositivi LAN | Connessioni in ingresso tramite il percorso di condivisione LAN |
Quando è selezionato Dispositivi LAN, IP di origine sostituisce i campi di applicazione/esclusione. Il Mac non può leggere l'identità di un'app dalla richiesta proxy di un telefono. Per creare un percorso specifico per il telefono, utilizza i dispositivi LAN più l'indirizzo del telefono, non l'identificatore dell'applicazione Mac del browser.
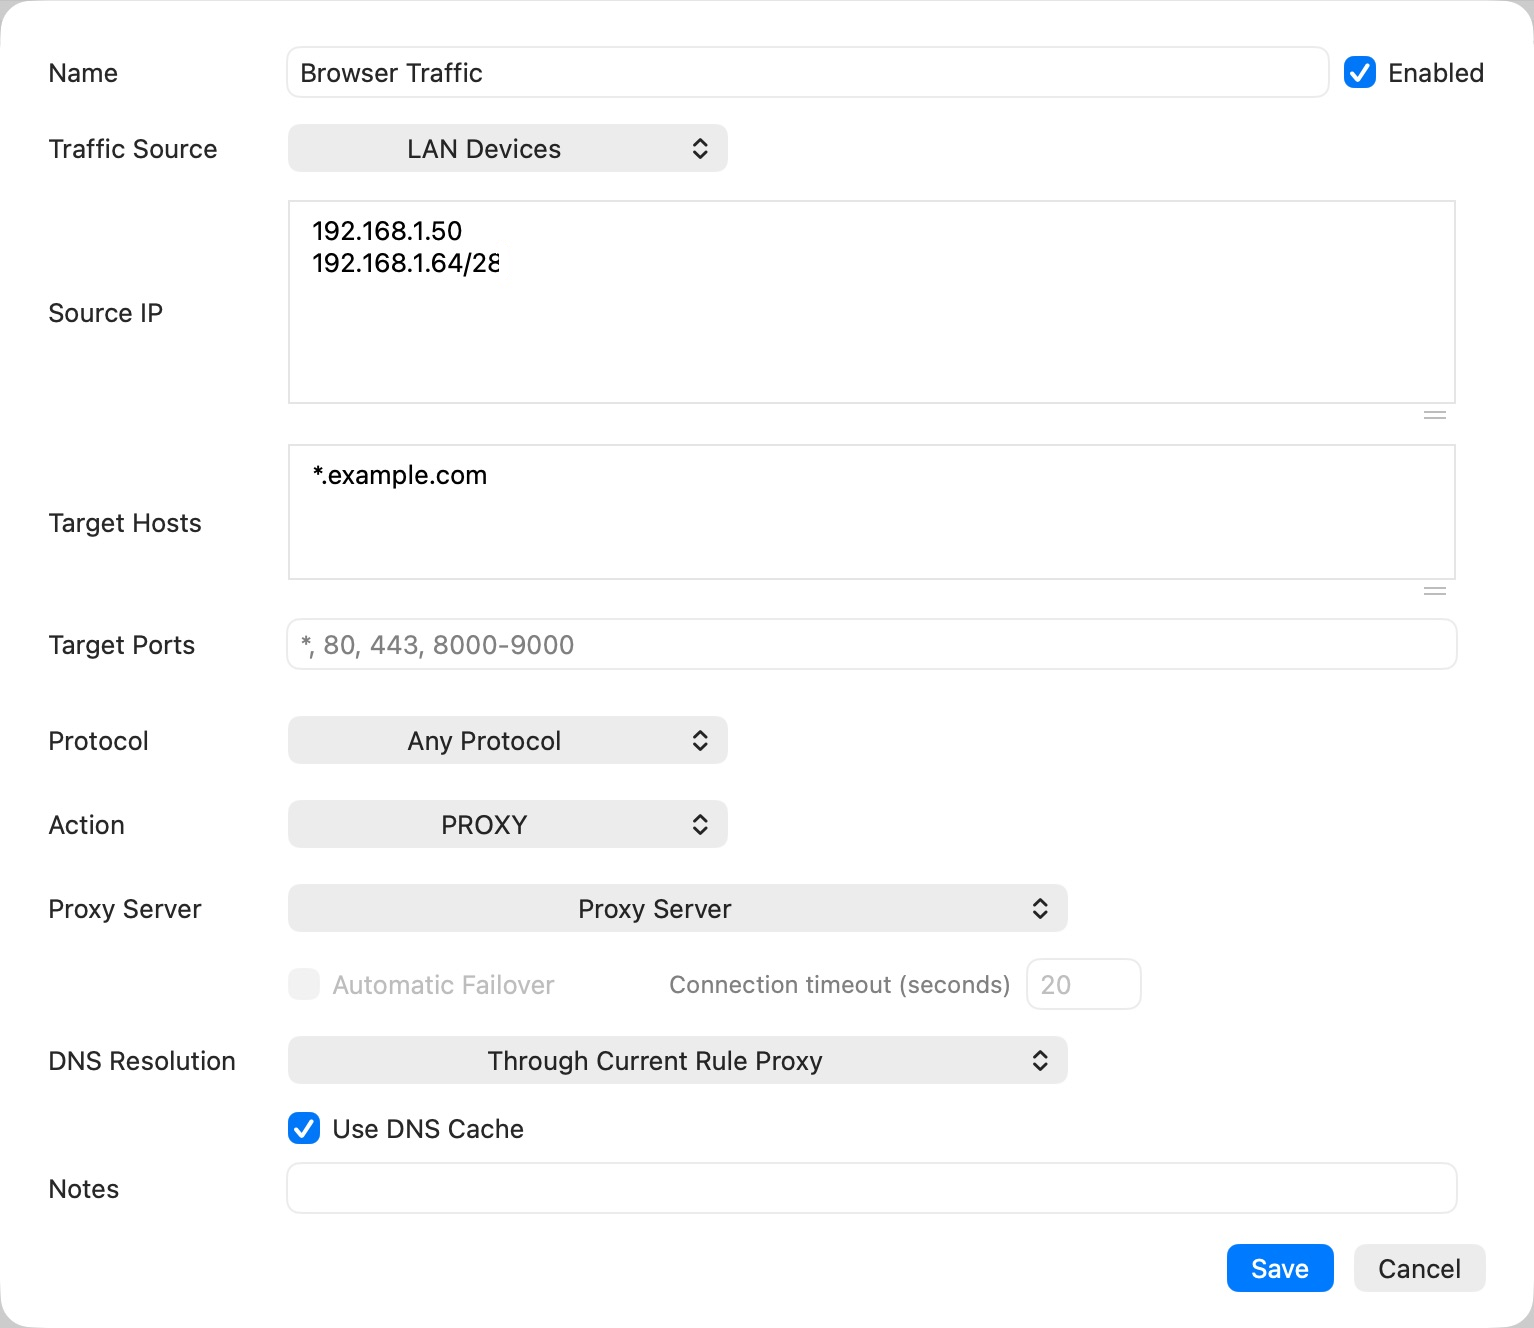
Corrisponde agli indirizzi IP di origine
Vuoto o * corrisponde a tutti i dispositivi LAN idonei. I moduli supportati includono:
| Esempio | Significato |
|---|---|
192.168.1.50 |
Un dispositivo |
192.168.1.50-192.168.1.80 |
Una gamma IPv4 inclusiva |
192.168.1.0/24 |
Una sottorete IPv4 CIDR |
192.168.1.* |
Carattere jolly IPv4 |
192.168.1.1? |
Una cifra jolly nell'ultimo ottetto |
Separa i gruppi con caratteri di fine riga, virgole o punti e virgola. Questi sono esempi, non indirizzi di rete obbligatori. Utilizza la tua sottorete effettiva. La prenotazione DHCP di un router aiuta una regola a continuare a identificare lo stesso telefono nel tempo.
Abbina la destinazione
Utilizza Host di destinazione e Porte di destinazione per restringere la regola. Il campo della porta accetta porte e intervalli singoli, come 80, 443, 8000-9000. Selezionare Tutti i protocolli, TCP o UDP a seconda dei casi.
Una regola del nome host richiede il nome originale o un'associazione DNS disponibile. Una richiesta solo IP non può sempre essere ricondotta al suo dominio originale. Utilizzare DNS lato proxy nei client SOCKS dove supportato; non dare per scontato che un dominio possa sempre essere ricostruito.
Seleziona un'azione e una policy DNS
- DIRECT: connettersi senza il proxy upstream selezionato.
- PROXY: utilizza il server configurato e tutti i candidati al failover esplicitamente configurati.
- NEGARE: rifiuta il traffico corrispondente.
Le impostazioni di failover automatico e timeout appartengono al percorso configurato. Scegli deliberatamente i server di fallback. Un fallback su DIRECT modifica la privacy del percorso.
Per configurare il failover proxy, scegli PROXY, apri Server proxy e seleziona almeno due server proxy. Metti prima il server preferito e riordina le voci selezionate nella sequenza di fallback desiderata. Abilita Failover automatico, quindi imposta Timeout connessione (secondi) tra 3 e 60; il valore iniziale è 20. Il percorso selezionato viene visualizzato come una sequenza come Primary > Backup.
Con meno di due server selezionati, il failover automatico non è disponibile. Trattatela come una scelta di ripristino della connessione, non come una promessa che un flusso stabilito possa spostarsi tra proxy senza interruzioni. Il successo del passaggio dipende anche dal fatto che il proxy sostitutivo raggiunga l'obiettivo.
Risoluzione DNS seleziona il proxy attivo della regola o le impostazioni globali DNS per la corrispondenza delle query DNS. Usa la cache DNS controlla se la regola legge e memorizza le risposte memorizzate nella cache. Vedere Impostazioni DNS.
Ordinare e verificare le regole
Le regole vengono valutate in ordine. Metti le eccezioni specifiche prima delle regole generali e generali. Utilizza la maniglia di trascinamento per regolare la priorità. Mantieni i servizi locali raggiungibili e controlla l'azione predefinita per il traffico senza corrispondenza.
Testare un'applicazione/destinazione alla volta e controllare la Regola / Proxy della connessione attiva. Non è necessario utilizzare una regola solo LAN per spiegare una connessione la cui origine è Questo Mac. Le modifiche alle regole si applicano alle nuove connessioni; i flussi esistenti possono mantenere il loro percorso originale.
Basato su Secure Pipes 2.0.14 · Aggiornato il 18 ottobre 2026