
Le schermate e il diagramma utilizzano l'interfaccia inglese. Le istruzioni seguenti sono tradotte; i nomi dei controlli potrebbero differire nella lingua dell'app selezionata.
Inoltro porta remoto su macOS
Esponi un servizio raggiungibile dal tuo Mac tramite un punto di ascolto controllato su un server SSH.
Comprendere i due estremi
Un Inoltro remoto è in ascolto sul server SSH. Quando un client si connette a quella porta lato server, il traffico viaggia attraverso SSH verso una destinazione raggiungibile dal tuo Mac.
Ad esempio, un'applicazione Web sul Mac all'indirizzo 127.0.0.1:3000 può essere raggiunta dal server SSH all'indirizzo 127.0.0.1:18080. Questo esempio di solo loopback non rende pubblico il servizio.
Configura un inoltro remoto
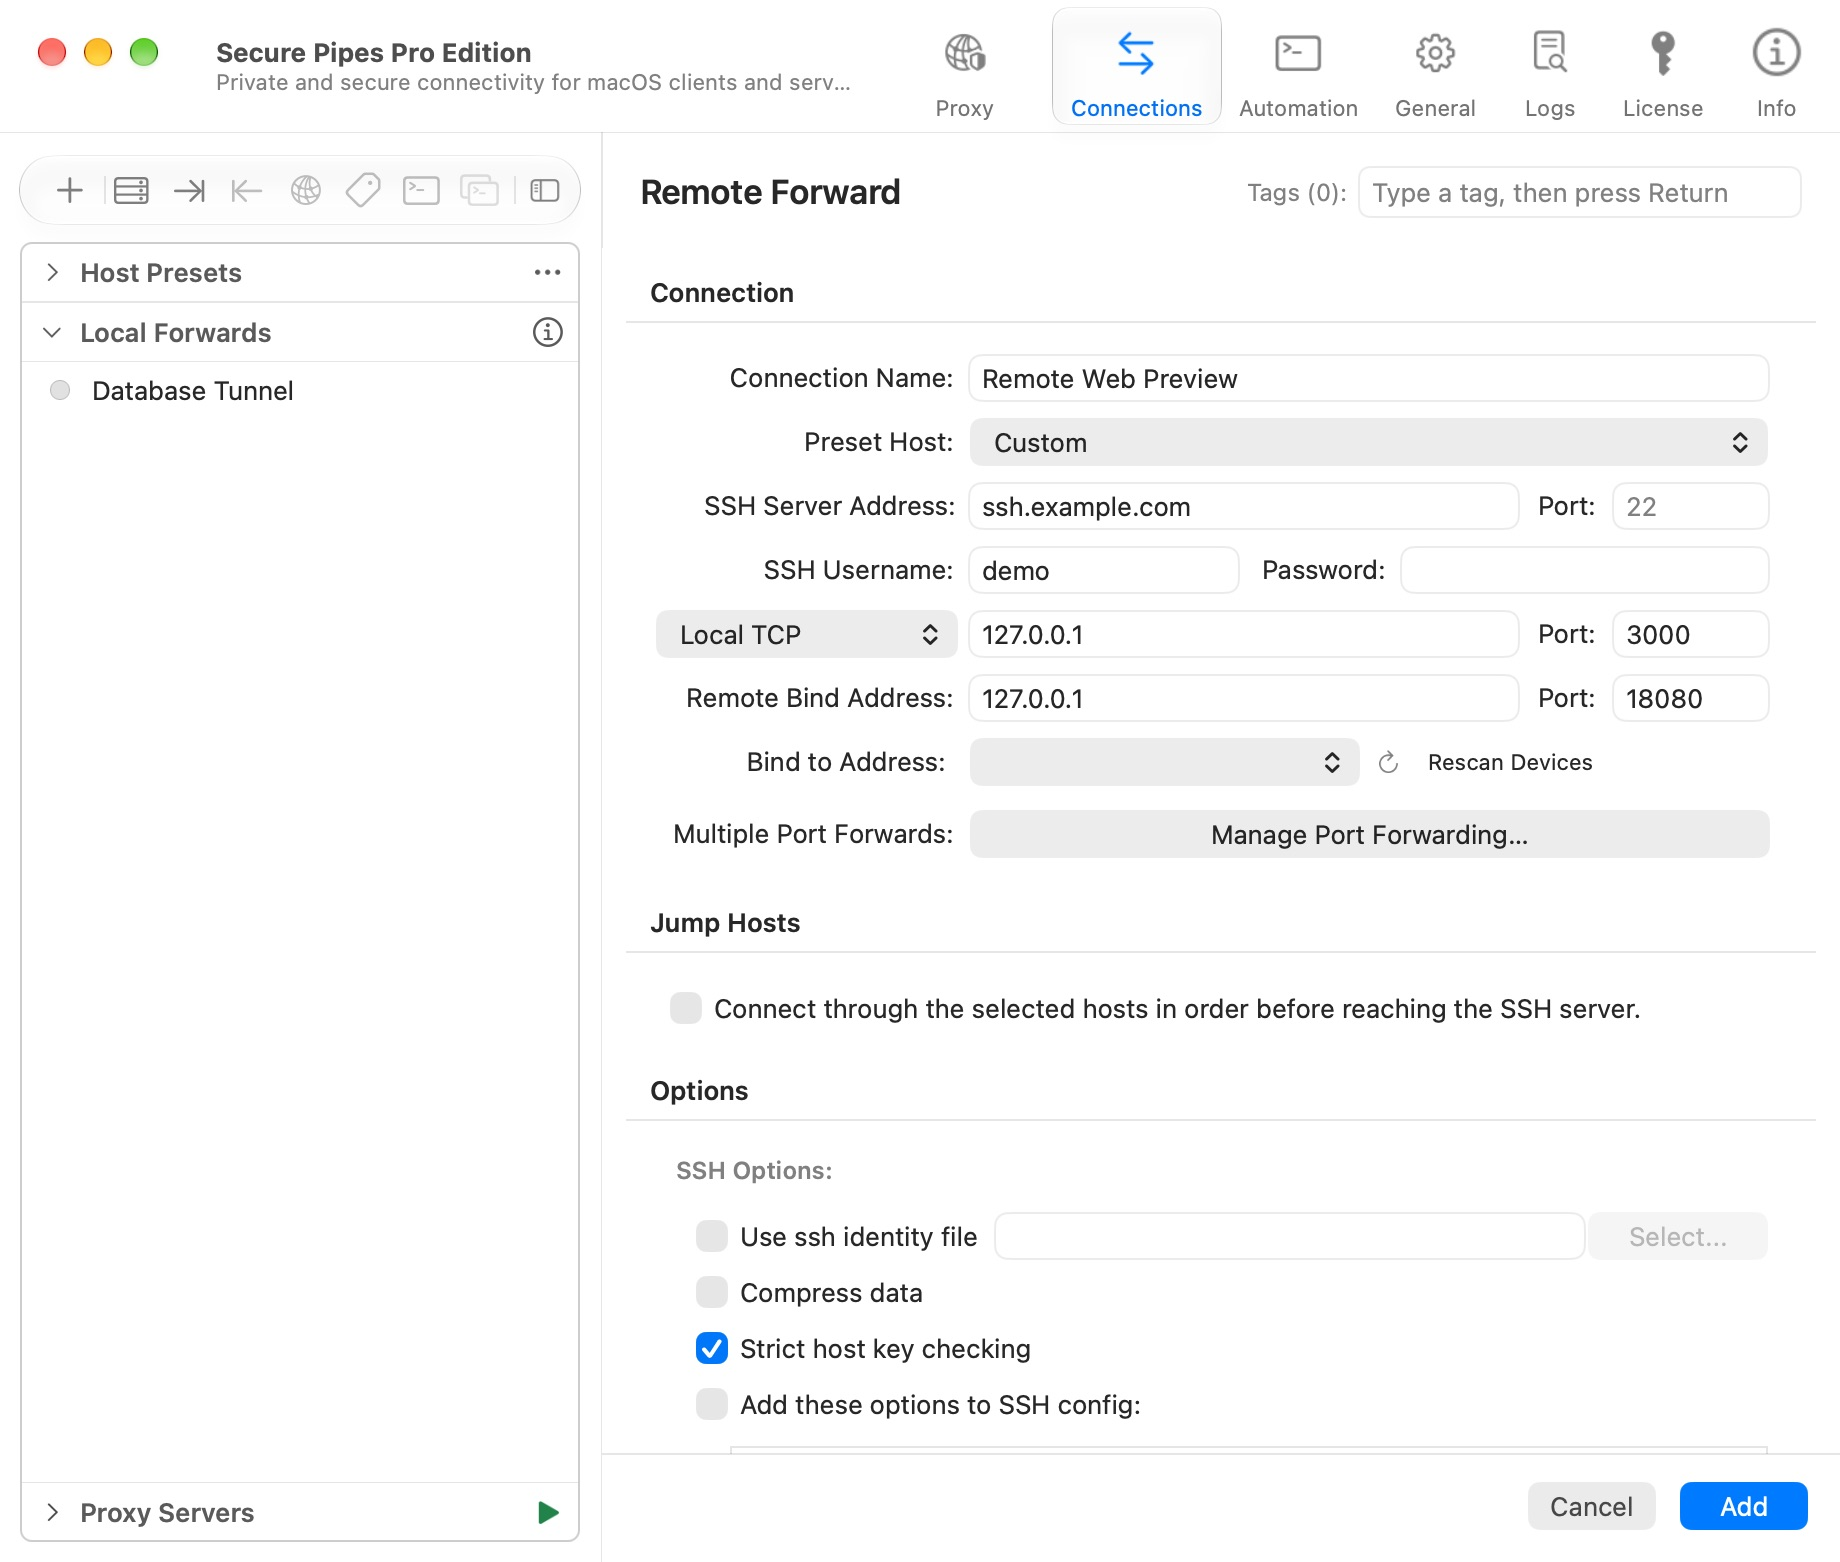
- Scegli Collegamenti → + → Nuovo inoltro remoto….
- Assegna un nome al profilo e configura il server SSH e l'autenticazione.
- Imposta l'endpoint locale TCP su
127.0.0.1, porta3000. - Imposta l'indirizzo di collegamento remoto su
127.0.0.1, porta18080. - Salva e connettiti. Sul server SSH, testare il servizio inoltrato tramite
http://127.0.0.1:18080.
Il servizio locale deve essere effettivamente in esecuzione. Mantieni abilitati i controlli di attendibilità del server. Il tuo account SSH deve essere autorizzato a richiedere punti di ascolto remoti.
Gestire più endpoint remoti in ascolto
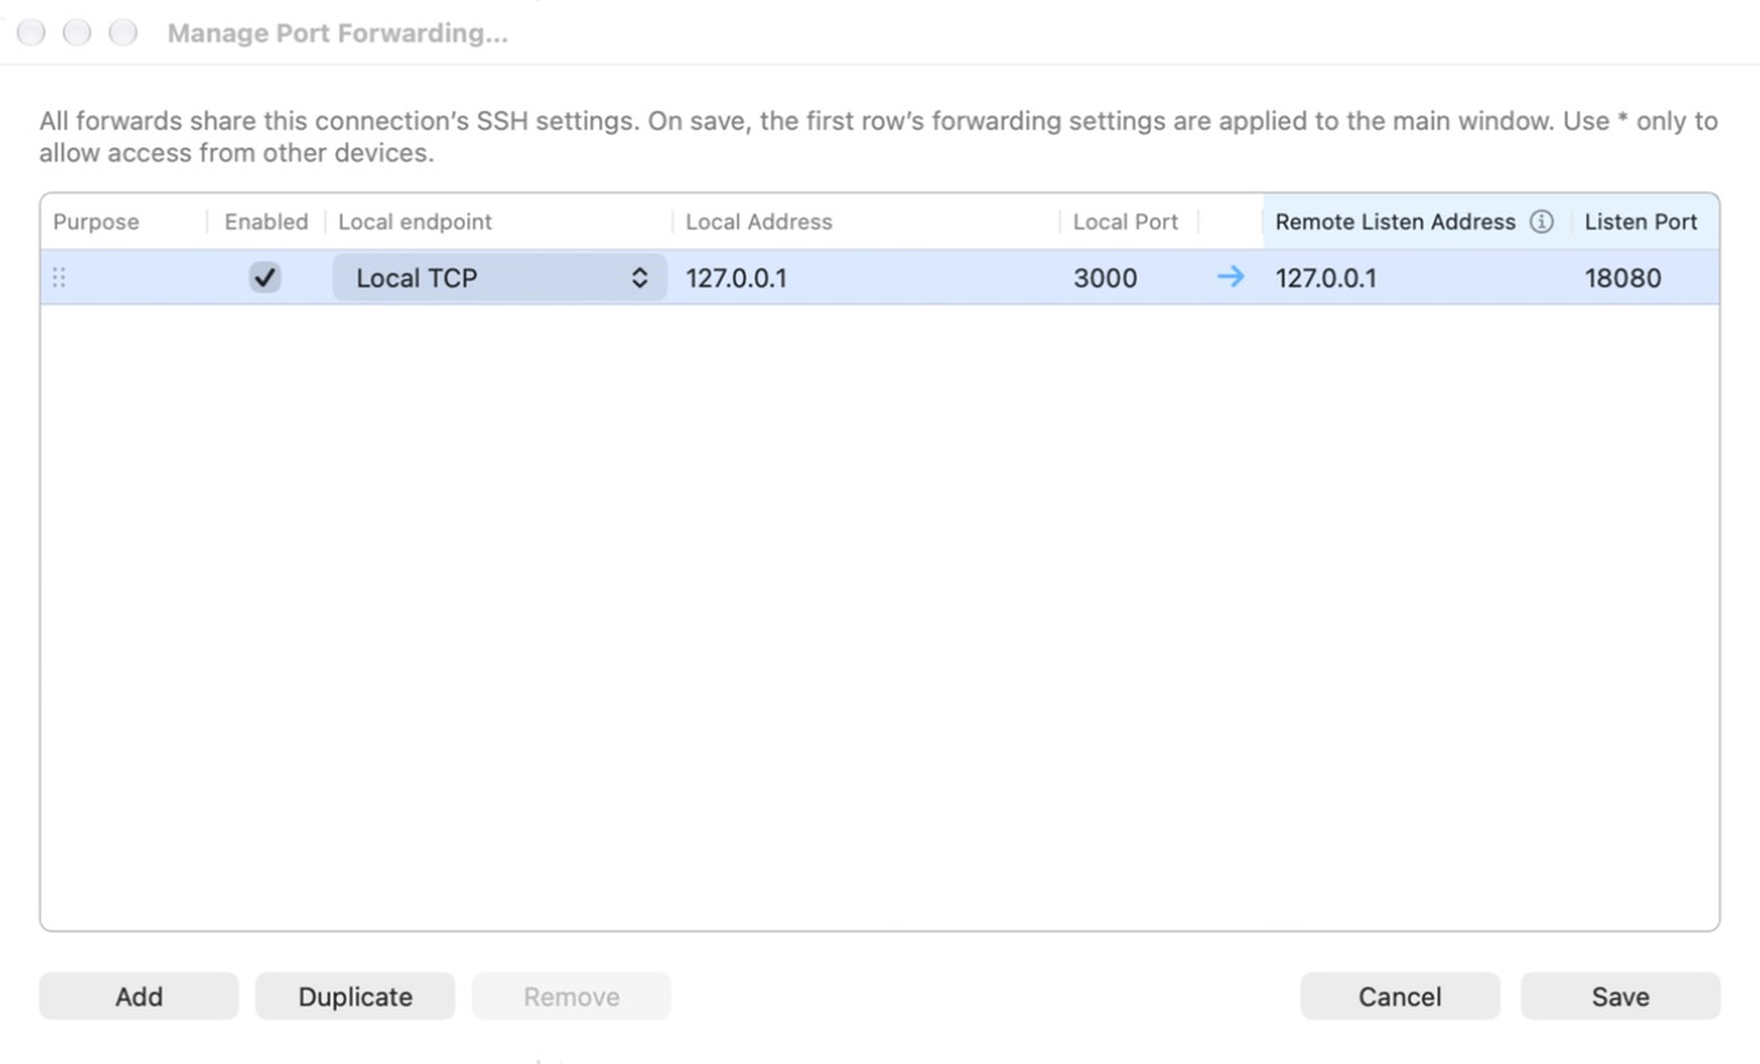
Scegli Gestisci inoltri di porte…. L'ordine delle colonne segue l'editor di inoltro remoto: scopo, stato abilitato, endpoint/indirizzo/porta locale, quindi indirizzo/porta di ascolto remoto.
Lo stesso profilo supporta fino a 128 mappature. Aggiungi, duplica con ⌘D, disabilita, rimuovi o trascina le righe per riordinarle. Salvare la tabella di mappatura, quindi salvare il profilo. Tutte le righe abilitate utilizzano la sessione SSH di quel profilo e si fermano insieme. L'inoltro multiporta richiede Pro dopo la prova condivisa di sette giorni.
Una destinazione Socket Unix locale sostituisce l'host/porta locale con un percorso socket assoluto sul tuo Mac. Non rende il punto di ascolto remoto un socket Unix.
Consenti l'accesso oltre il loopback del server
La richiesta di
0.0.0.0non sovrascrive la policy del server SSH. Il server controlla a quali indirizzi un punto di ascolto remoto può collegarsi.
Per rispettare un indirizzo di collegamento remoto esplicito, un server OpenSSH necessita in genere di GatewayPorts clientspecified, oltre all'autorizzazione di inoltro e alle regole firewall appropriate. Chiedi all'amministratore del server di rivedere GatewayPorts, AllowTcpForwarding e qualsiasi restrizione PermitListen.
Utilizzare il loopback del server a meno che i client remoti non necessitino esplicitamente dell'accesso. Un punto di ascolto pubblico può esporre il servizio sul tuo Mac a chiunque sia autorizzato dal firewall del server. Autentica il servizio stesso e limita il punto di ascolto ove possibile.
Diagnosticare i fallimenti
- L'punto di ascolto ha rifiutato: verifica i permessi dell'account e la politica di inoltro del server.
- Porta già in uso: scegli un'altra porta lato server; controllare il numero di riga nell'errore.
- L'punto di ascolto rimane localhost: controlla il comportamento
GatewayPortsdel server. - Il tunnel si connette ma la pagina fallisce: verifica che l'applicazione locale sia in ascolto sull'indirizzo/porta selezionato e controlla la propria autenticazione o le restrizioni dell'host.
- Le modifiche sembrano ignorate: salva entrambi gli editor e ricollega il profilo.
Questa funzione inoltra i flussi TCP. Non è il port forwarding UDP o una VPN generale.
Basato su Secure Pipes 2.0.14 · Aggiornato il 18 ottobre 2026