
Le schermate e il diagramma utilizzano l'interfaccia inglese. Le istruzioni seguenti sono tradotte; i nomi dei controlli potrebbero differire nella lingua dell'app selezionata.
Inoltro porta locale su macOS
Raggiungi un database remoto, un servizio web o un socket Unix tramite una porta sul tuo Mac, senza esporre direttamente quel servizio.
Come funziona il tunnel
Un client si connette a un punto di ascolto locale sul tuo Mac. Secure Pipes trasporta il flusso su SSH. Il server SSH si connette quindi alla destinazione remota configurata. La destinazione non deve essere necessariamente il server SSH stesso: deve essere raggiungibile da quel server.
Apri il diagramma a grandezza naturale.
L'esempio seguente mappa 127.0.0.1:15432 sul tuo Mac a 127.0.0.1:5432 come visto dal server SSH. Questi due indirizzi di loopback si riferiscono a computer diversi.
Configura un inoltro locale
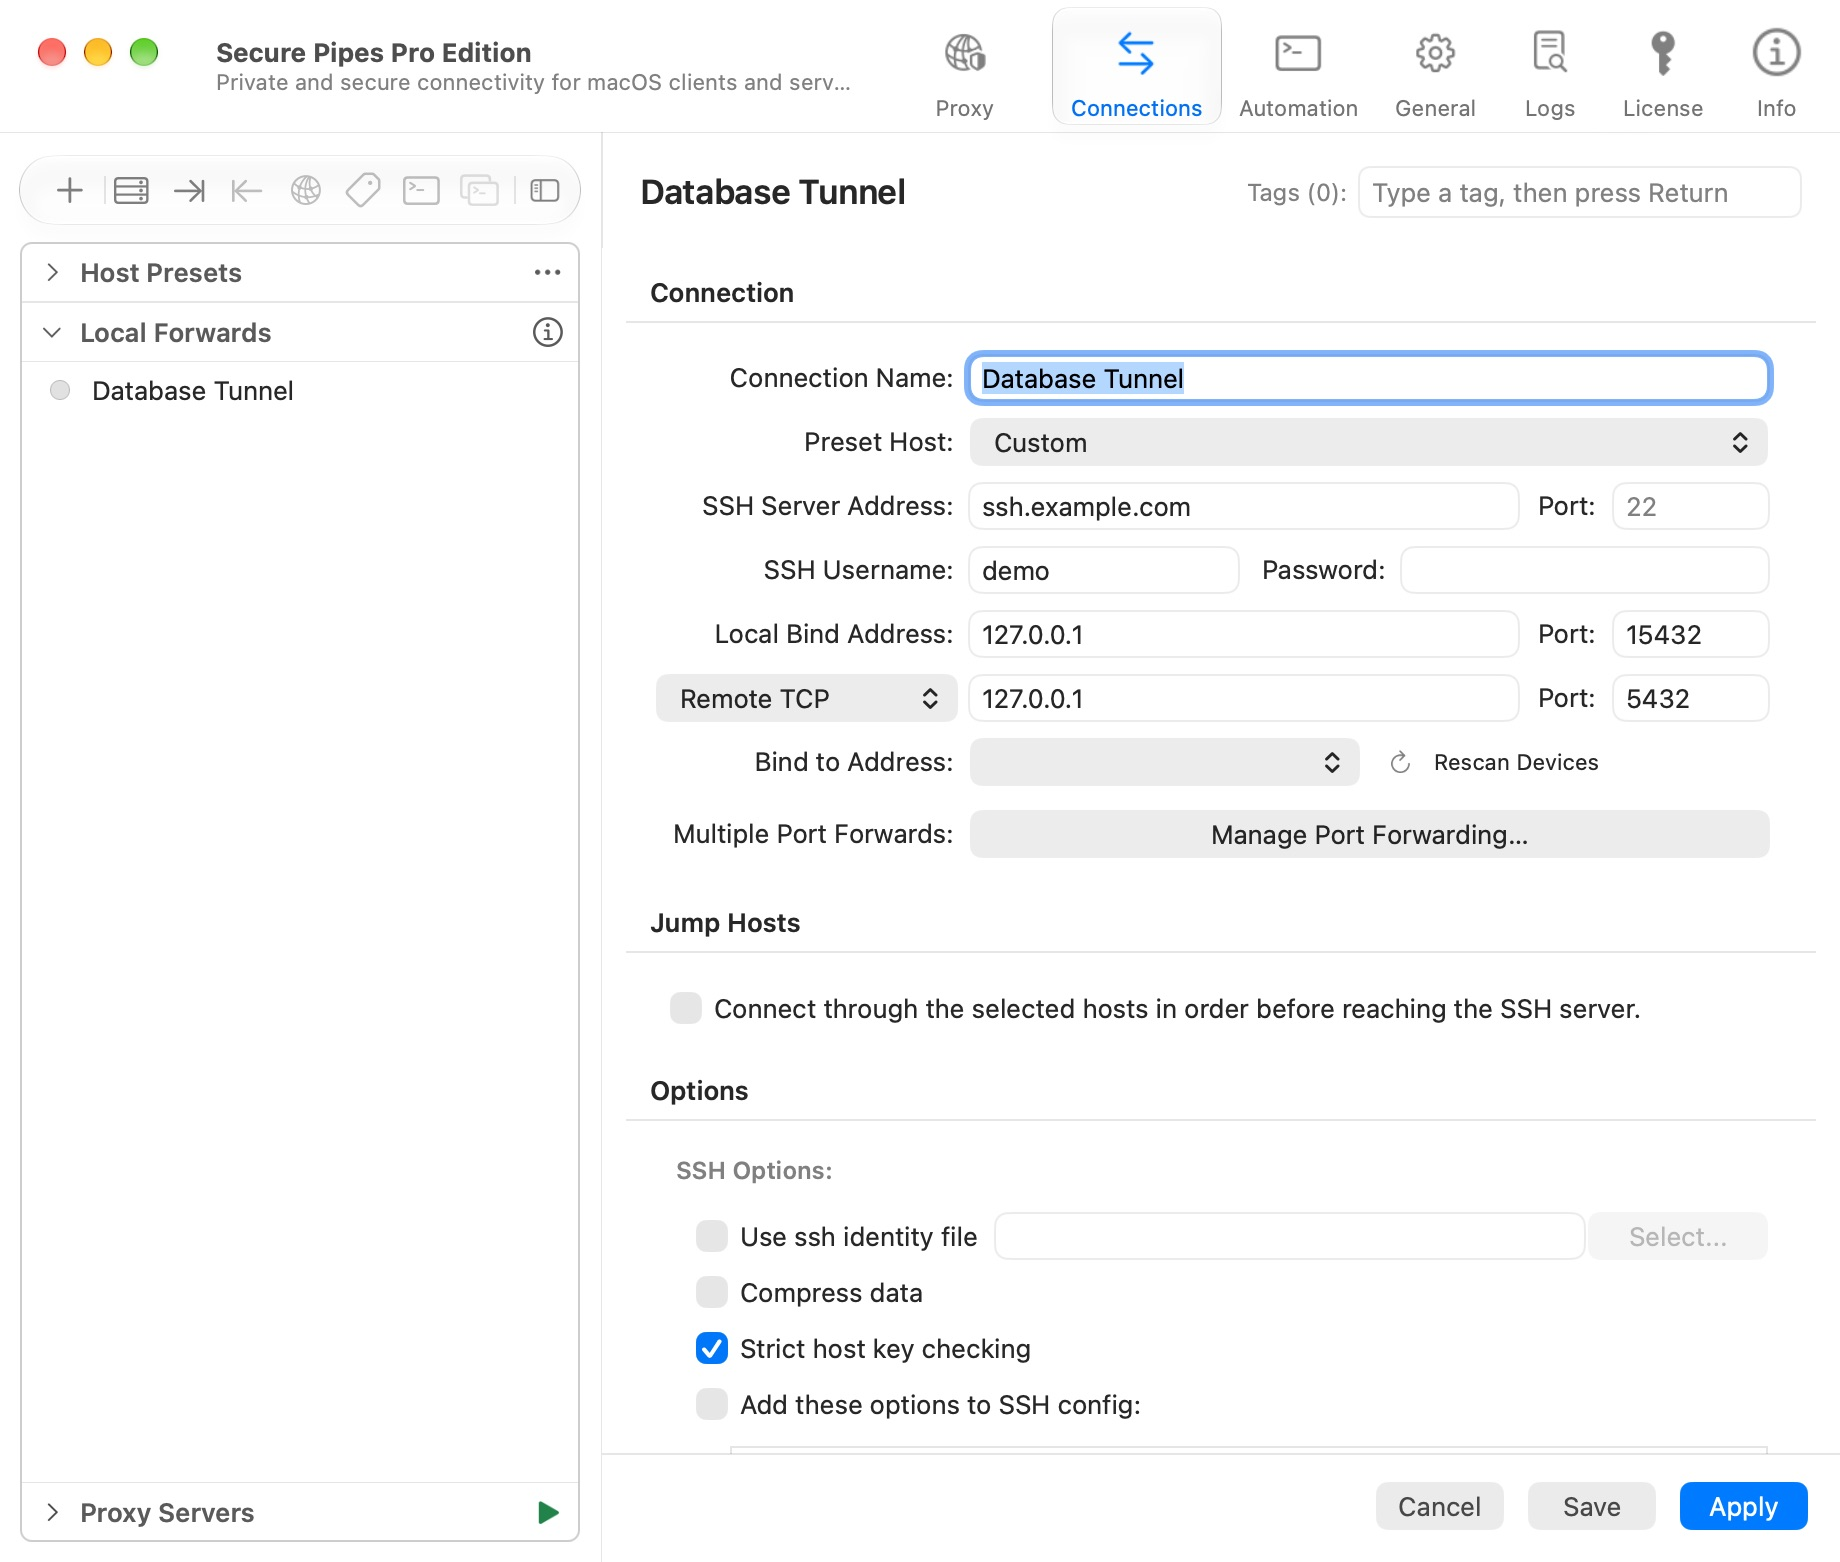
- Scegli Collegamenti → + → Nuovo inoltro locale….
- Inserisci un nome di connessione descrittivo e seleziona un Host predefinito: oppure inserisci i dettagli SSH personalizzati.
- Impostare Indirizzo di associazione locale: su
127.0.0.1e la relativa porta su15432. - Scegli TCP remoto e inserisci l'indirizzo di destinazione
127.0.0.1, porta5432. - Mantieni abilitato il Controllo chiave dell'host rigido. Configura la password o il file di chiave.
- Fai clic su Aggiungi, quindi su Collegamento dal profilo salvato.
- Una volta connesso, configura il client del database per l'host
127.0.0.1, porta15432. Il database utilizza ancora la propria autenticazione.
Il server SSH deve consentire l'inoltro. Il servizio di destinazione deve essere in esecuzione e raggiungibile da quel server. Un tunnel connesso non rimuove l'autenticazione a livello di applicazione.
Gestisci più mappature
Fai clic su Gestisci inoltri di porte… nell'editor. Un profilo può contenere fino a 128 mappature, inclusa la prima riga. Più mappature locali/remote richiedono Pro dopo la prova condivisa di sette giorni.
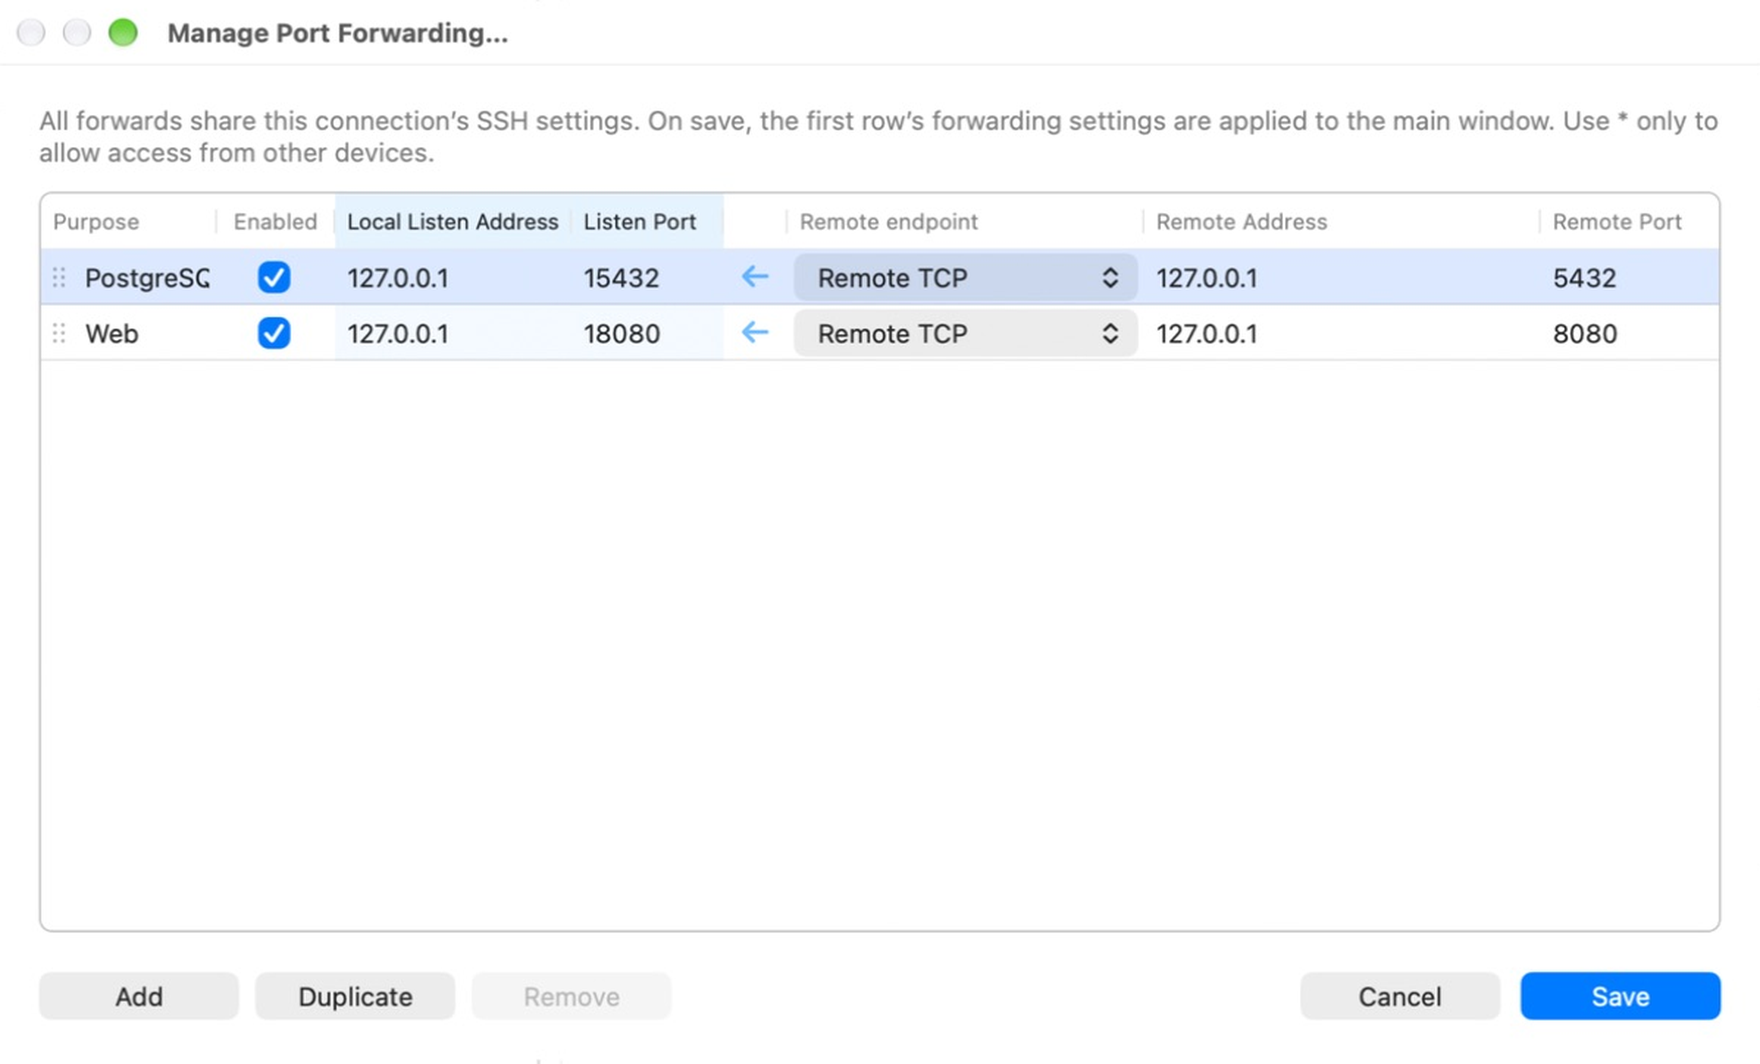
- Utilizzo è una nota; non cambia il percorso.
- Abilitato controlla se quella riga crea un punto di ascolto alla connessione successiva.
- Fare clic su una cella per modificare. Aggiungi eredita gli indirizzi precedenti e lascia le porte vuote.
- Duplicare o ⌘D copia una riga; assegnare una porta di ascolto diversa prima di salvare.
- Trascina la maniglia della riga per riordinare. Il salvataggio rende la prima riga la mappatura dell'editor principale.
- La prima riga non può essere rimossa direttamente. Disabilitalo o riordinalo come appropriato.
- Salva applica la bozza della tabella all'editor; salvare anche l'editor di connessione. Annulla elimina la bozza della tabella.
Tutte le mappature condividono le impostazioni e il ciclo di vita SSH del profilo. Ciascuno di essi non crea una connessione SSH indipendente. La disconnessione del profilo ne interrompe le mappature. La modifica di un profilo salvato non riconfigura a caldo una sessione SSH già in esecuzione; riconnettersi per applicare le modifiche.
Utilizzare una destinazione socket Unix
Scegli Socket Unix remoto e inserisci un percorso assoluto sul server SSH, ad esempio /var/run/service.sock. La porta di destinazione viene disabilitata. Utilizza ancora un punto di ascolto locale TCP; la destinazione è un socket Unix. L'account SSH necessita dell'autorizzazione per accedere a quel socket.
I percorsi dei socket devono soddisfare le regole di convalida dell'app. Utilizza un percorso assoluto senza spazi, virgolette, caratteri di controllo o # e mantienilo entro la lunghezza supportata. I menu socket forniscono percorsi e cronologia comuni.
Sicurezza dell’endpoint in ascolto e risoluzione dei problemi
Utilizza il loopback per i servizi destinati solo al tuo Mac. Il collegamento a 0.0.0.0 o * può esporre il punto di ascolto ad altri computer, soggetti alla rete e al firewall. Un database inoltrato è pur sempre un database: limita chi può raggiungerlo.
Se l'avvio non riesce, controllare la riga e la porta con errori nell'errore/registro. Una porta locale utilizzata può impedire l'avvio del profilo. Preferire le porte alte non utilizzate come 15432 piuttosto che le porte basse privilegiate.
Il port forwarding locale trasporta TCP, non il normale UDP. Il supporto UDP sotto SOCKS è una funzionalità diversa; vedere SOCKS proxy.
Basato su Secure Pipes 2.0.14 · Aggiornato il 18 ottobre 2026