
Les captures et le diagramme montrent l’interface en anglais. Les instructions sont traduites ; les libellés peuvent varier selon la langue choisie dans l’application.
Hôtes SSH et authentification
Enregistrez un profil de serveur réutilisable, choisissez une méthode d'authentification et vérifiez le serveur SSH auquel vous vous connectez.
Enregistrer un préréglage d'hôte
Ouvrez Connexions → + → Nouveau préréglage d’hôte…. Un préréglage hôte stocke les détails de connexion SSH pour les réutiliser ; il ne crée pas lui-même un écouteur de transfert.
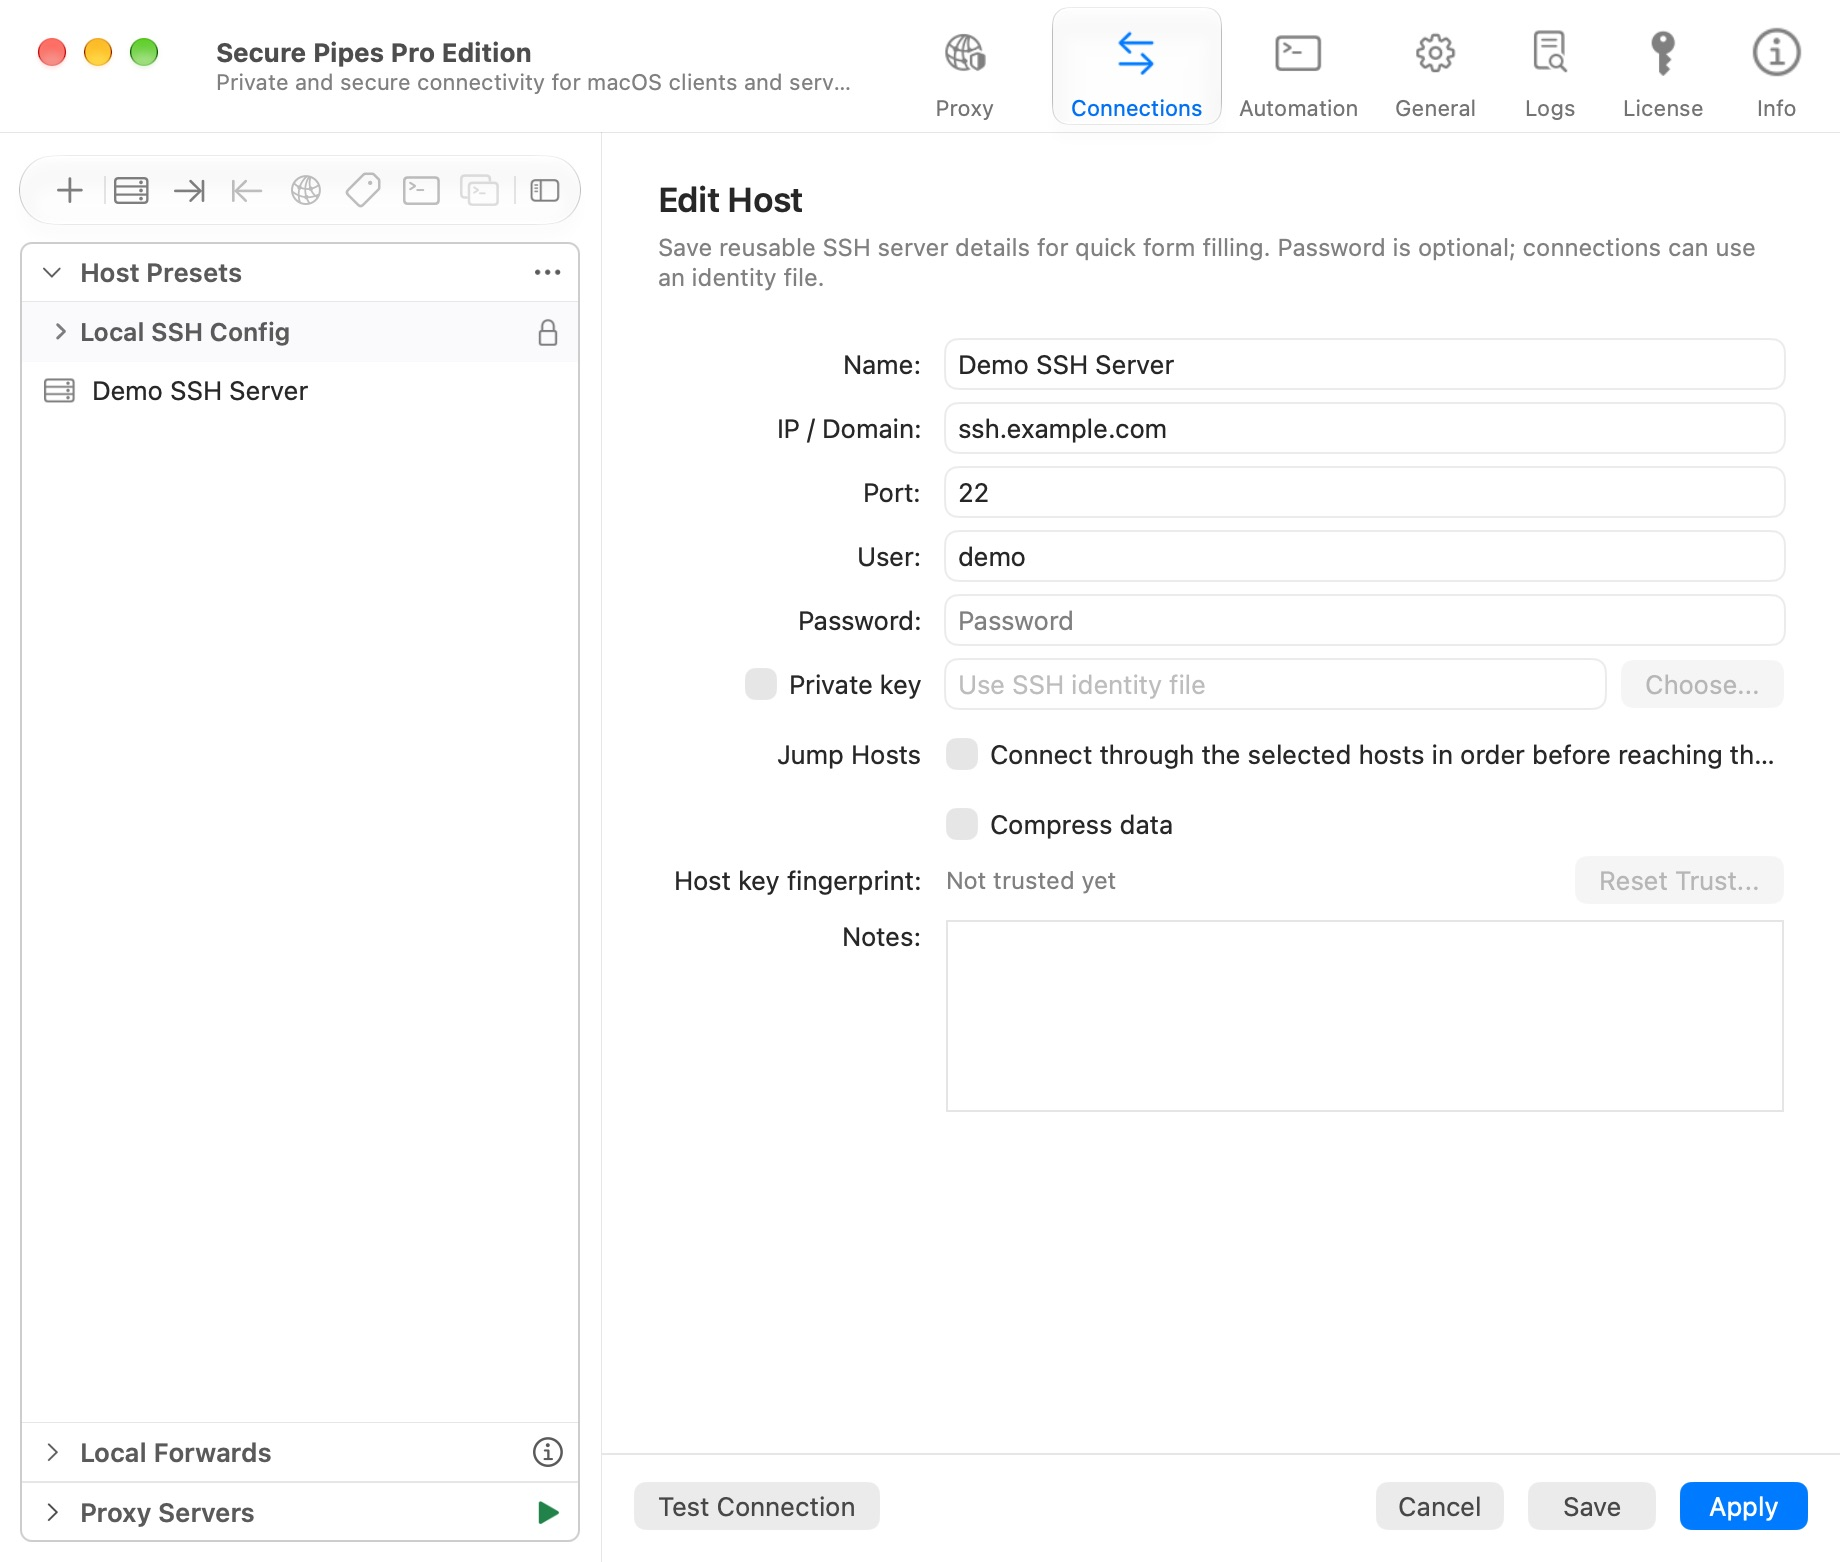
| Champ | Signification |
|---|---|
| Nom | Un nom d'affichage que vous reconnaîtrez dans les sélecteurs d'hôtes |
| IP/Domaine | Le nom d'hôte ou l'adresse IP du serveur SSH, sans schéma d'URL |
| Port | Le port SSH du serveur ; communément 22 |
| Utilisateur | Le compte distant SSH |
| Mot de passe | Mot de passe SSH enregistré en option |
| Clé privée | Un fichier d'identité SSH sélectionné par l'utilisateur |
| Hôtes de saut | Hôtes intermédiaires ordonnés utilisés pour atteindre la destination |
| Compresser les données | Activer la compression SSH ; l'utilité dépend de la charge de travail |
| Empreinte digitale de la clé hôte | L'identité enregistrée du serveur, une fois approuvée |
| Remarques | Votre description de cet hôte |
Cliquez sur Enregistrer pour terminer. Dans les éditeurs de transfert, choisissez l'hôte à l'aide de Hôte préréglé :. Choisissez Personnalisé pour saisir des paramètres de point de terminaison indépendants. La sélection d'un préréglage modifie également les étiquettes affichées dans l'aperçu des connexions.
Mots de passe, clés et authentification interactive
Utilisez la méthode autorisée par l'administrateur de votre serveur. Pour une clé, choisissez le fichier de clé privée plutôt que son compagnon de clé publique .pub. Gardez ce fichier protégé et disponible à l'emplacement sélectionné. Une phrase secrète ou un défi interactif peuvent toujours être requis.
Les invites OTP/2FA demandées par le serveur appartiennent à l'authentification SSH. Ils sont distincts de l'OTP optionnel utilisé pour déverrouiller l'interface Secure Pipes. Secure Pipes répond aux défis du serveur ; il ne génère pas les codes OTP de votre serveur.
L'authentification FIDO2/security-key dépend du matériel compatible, de la prise en charge du serveur et de l'accès aux appareils locaux. Vérifiez la comparaison des licences et la configuration actuelle avant de vous y fier.
Vérifier la confiance du serveur
Lors de la première connexion, obtenez l'empreinte digitale attendue de la clé hôte via un canal approuvé et comparez-la avec l'invite de l'application. Un mot de passe ou une clé privée vous authentifie auprès du serveur ; La vérification de la clé d'hôte permet d'authentifier le serveur auprès de vous.
Si une clé précédemment approuvée change, arrêtez et confirmez la cause avec l'administrateur. Une reconstruction de serveur légitime peut modifier une clé, tout comme une attaque. Utilisez Réinitialiser la confiance… uniquement après avoir vérifié le remplacement. Ne désactivez pas la vérification stricte pour contourner une incompatibilité.
Hôtes de rebond
Activez Hôtes de rebond, choisissez les hôtes intermédiaires dans l'ordre requis et conservez le serveur SSH final dans les champs du serveur principal. Chaque saut doit être accessible et permettre la connexion suivante. L'authentification interactive et les hôtes de saut peuvent restreindre l'accélération multi-session.
Les hôtes de saut séquentiel sont une fonctionnalité Pro avec l'essai partagé de sept jours. Les profils ordinaires à serveur unique restent distincts de cette fonctionnalité.
Configuration locale SSH
Configuration SSH locale répertorie les alias découverts à partir de la configuration SSH de votre Mac. Ce sont des entrées en lecture seule, différentes des préréglages modifiables Secure Pipes. Le cas échéant, copiez un alias en tant que préréglage pour créer un enregistrement indépendant. Ne présumez pas que chaque directive SSH spécifique à la machine est transférée avec un code QR.
Actions sur les hôtes
Cliquez avec le bouton droit sur un hôte pour le modifier ou le dupliquer, tester la connexion, ouvrir une console ou SFTP, créer un profil de transfert ou générer un code QR de partage. Un test de connexion nécessite un serveur réellement accessible ; enregistrer un hôte seul ne le vérifie pas.
Avant de supprimer ou de modifier de nombreux hôtes, exportez une sauvegarde . Pour partager une connexion sans partager ses identifiants, utilisez codes QR de partage.
Basé sur Secure Pipes 2.0.14 · Mis à jour le 18 octobre 2026