
Les captures et le diagramme montrent l’interface en anglais. Les instructions sont traduites ; les libellés peuvent varier selon la langue choisie dans l’application.
Règles de routage et sources de trafic
Faites correspondre le bon appareil, l'application et la destination avant de décider si une connexion utilise un proxy, est directe ou est refusée.
Créer une règle
Ouvrez Proxy → Règles → Ajouter. Donnez à la règle un nom utile, laissez Activé coché et choisissez sa source de trafic. Configurez les conditions d'application et de destination, le protocole et l'action, puis sélectionnez un serveur proxy lorsque l'action est PROXY.
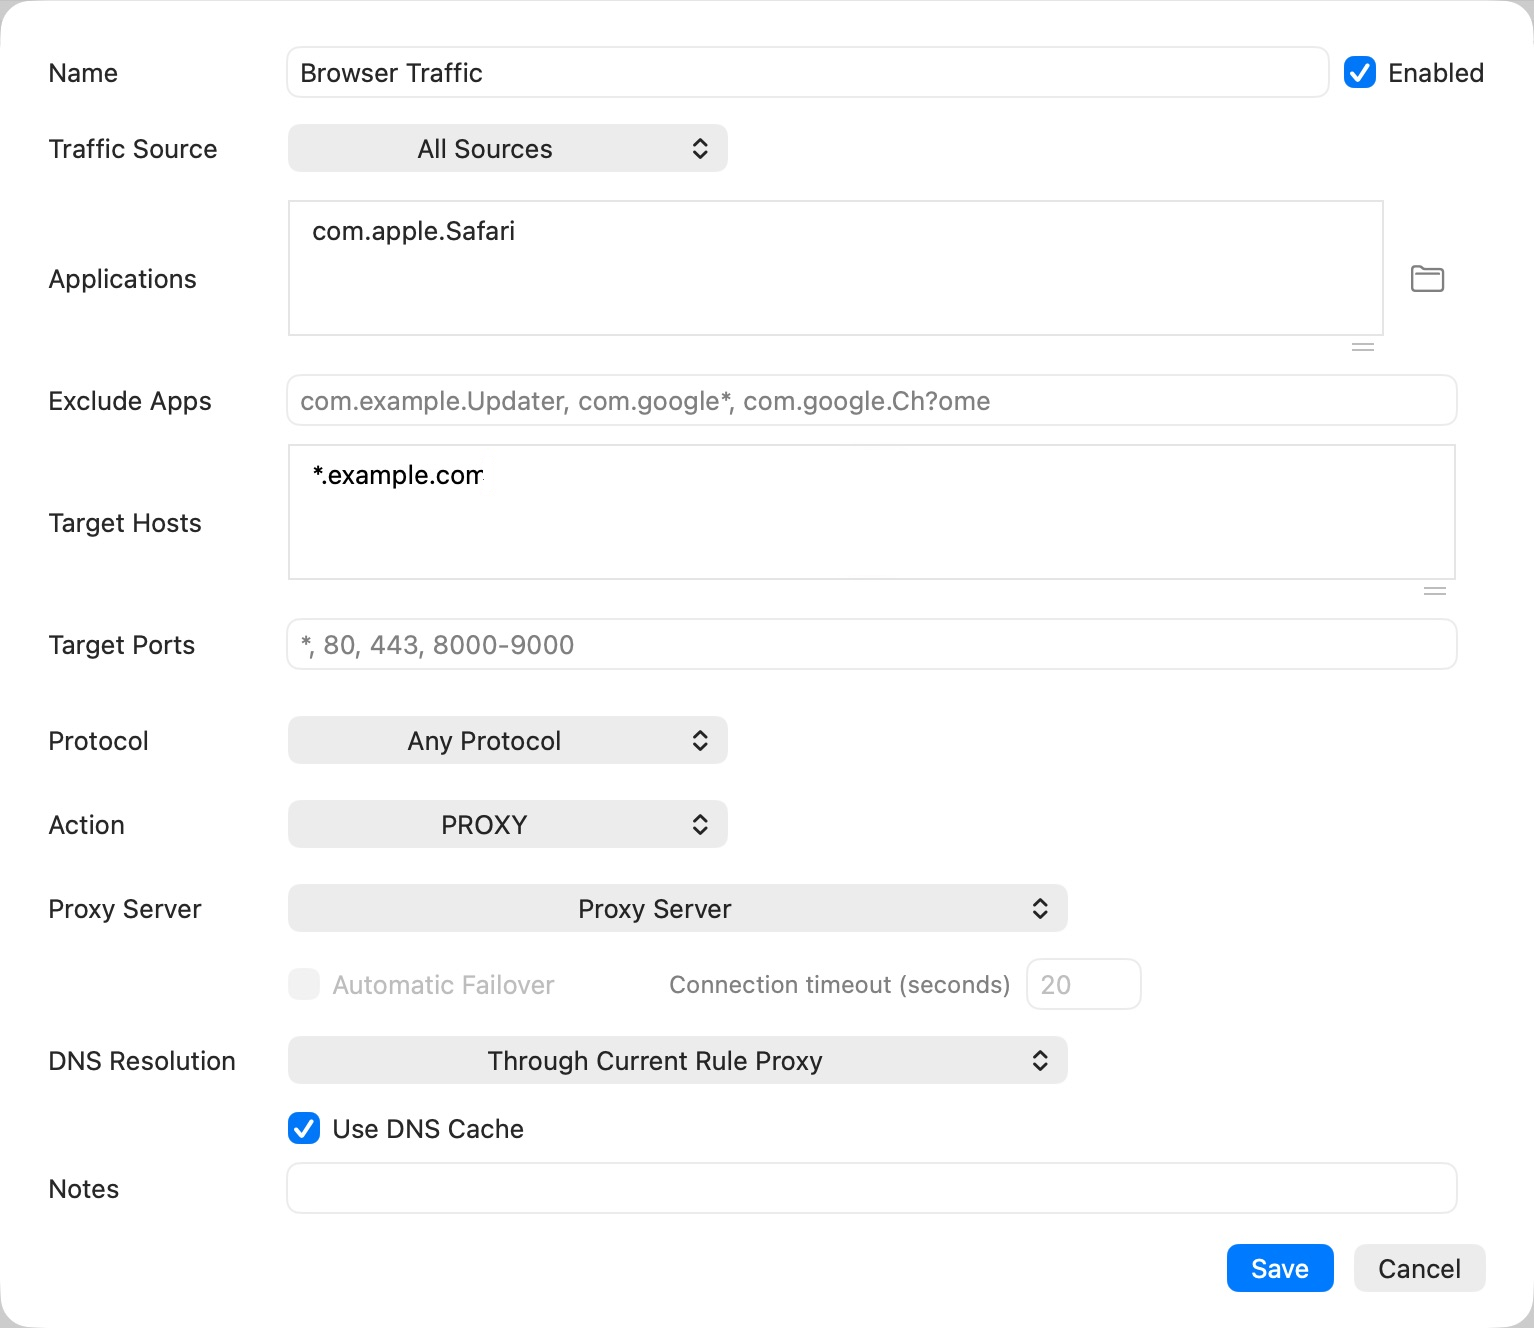
La capture d'écran montre un brouillon. Choisissez un serveur proxy fonctionnel avant d'enregistrer une règle PROXY. Utilisez Choisir les applications… plutôt que de deviner l'identifiant d'une application. Les candidatures exclues ne correspondent pas à cette règle.
Choisissez une source de trafic
| Origine | Utilisation prévue |
|---|---|
| Toutes les sources | Une politique de destination qui peut s'appliquer à la fois à ces clients Mac et LAN |
| Ce Mac | Trafic provenant des applications sur ce Mac |
| Périphériques LAN | Connexions entrant via le chemin de partage LAN |
Lorsque Appareils du réseau local est sélectionné, IP source remplace les champs d'application/exclusion. Le Mac ne peut pas lire l'identité d'une application à partir de la demande de proxy d'un téléphone. Pour créer un itinéraire spécifique à un téléphone, utilisez les périphériques LAN ainsi que l'adresse de ce téléphone, et non l'identifiant de l'application Mac de son navigateur.
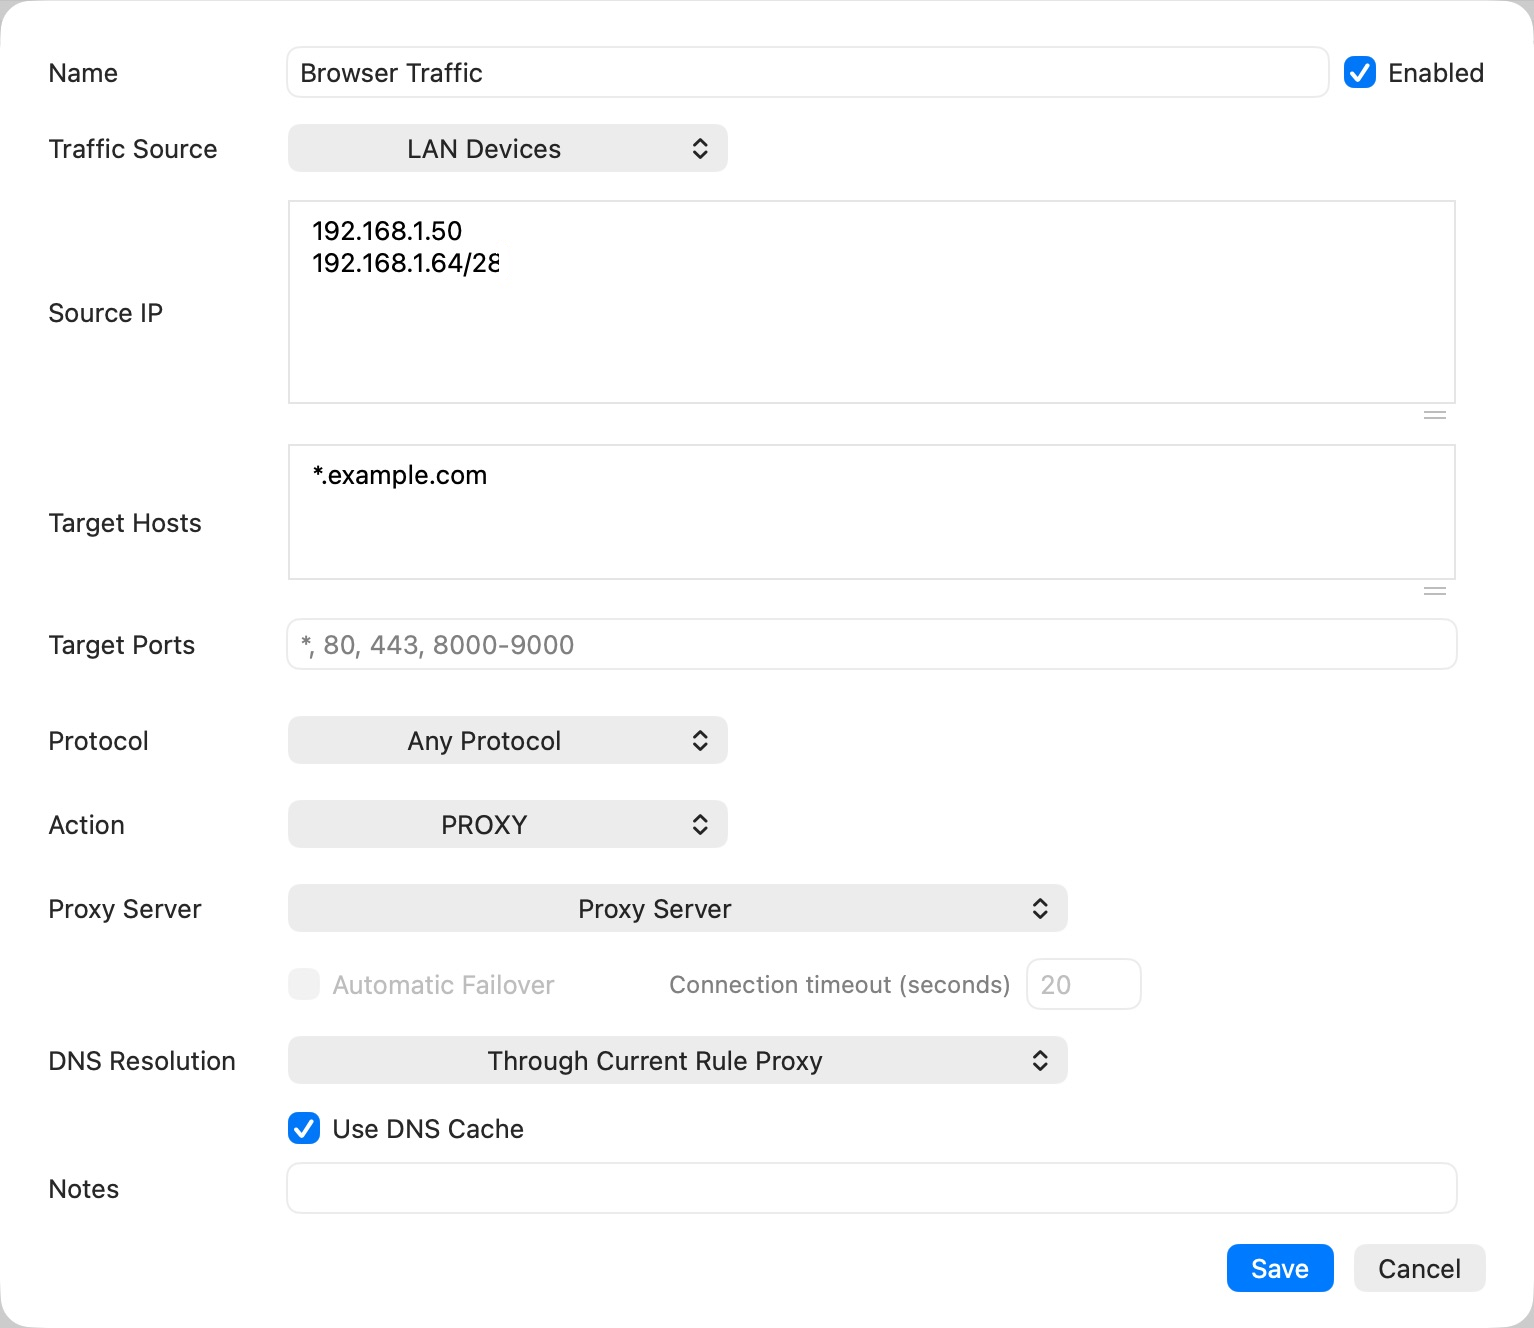
Faire correspondre les adresses IP sources
Vide ou * correspond à tous les appareils LAN éligibles. Les formulaires pris en charge incluent :
| Exemple | Signification |
|---|---|
192.168.1.50 |
Un appareil |
192.168.1.50-192.168.1.80 |
Une gamme IPv4 inclusive |
192.168.1.0/24 |
Un sous-réseau IPv4 CIDR |
192.168.1.* |
Caractère générique IPv4 |
192.168.1.1? |
Un chiffre générique dans le dernier octet |
Séparez les groupes avec des nouvelles lignes, des virgules ou des points-virgules. Ce sont des exemples et non des adresses réseau obligatoires. Utilisez votre sous-réseau actuel. La réservation DHCP d'un routeur permet à une règle de continuer à identifier le même téléphone au fil du temps.
Faites correspondre la destination
Utilisez Hôtes cibles et Ports cibles pour affiner la règle. Le champ port accepte des ports et des plages individuels, tels que 80, 443, 8000-9000. Sélectionnez Tous les protocoles, TCP ou UDP selon le cas.
Une règle de nom d'hôte nécessite le nom d'origine ou une association DNS disponible. Une requête IP uniquement ne peut pas toujours être mappée vers son domaine d'origine. Utilisez DNS côté proxy dans les clients SOCKS là où ils sont pris en charge ; ne présumez pas qu’un domaine peut toujours être reconstruit.
Sélectionnez une action et une stratégie DNS
- DIRECT: connectez-vous sans le proxy en amont sélectionné.
- PROXY: utilisez le serveur configuré et tous les candidats au basculement explicitement configurés.
- REFUSER: rejette le trafic correspondant.
Les paramètres de basculement automatique et de délai d’attente appartiennent à l’itinéraire configuré. Choisissez délibérément des serveurs de secours. Un retour à DIRECT modifie la confidentialité de l'itinéraire.
Pour configurer le basculement de proxy, choisissez PROXY, ouvrez Serveur proxy et sélectionnez au moins deux serveurs proxy. Placez le serveur préféré en premier et réorganisez les entrées sélectionnées dans la séquence de secours souhaitée. Activez le Basculement automatique, puis définissez le Délai de connexion (secondes) entre 3 et 60 ; la valeur initiale est 20. L'itinéraire sélectionné est affiché sous forme de séquence telle que Primary > Backup.
Avec moins de deux serveurs sélectionnés, le basculement automatique n'est pas disponible. Traitez-le comme un choix de récupération de connexion, et non comme une promesse qu'un flux établi puisse se déplacer entre des proxys sans interruption. La réussite du changement dépend également de l'atteinte de la cible par le proxy de remplacement.
Résolution DNS sélectionne le proxy actif de la règle ou les paramètres DNS globaux pour faire correspondre les requêtes DNS. Utiliser le cache DNS contrôle si la règle lit et stocke les réponses mises en cache. Voir Paramètres DNS.
Définir l’ordre des règles et vérifier leur application
Les règles sont évaluées dans l'ordre. Placez des exceptions spécifiques avant les règles générales fourre-tout. Utilisez la poignée de déplacement pour ajuster la priorité. Gardez les services locaux accessibles et inspectez l'action par défaut pour détecter un trafic inégalé.
Testez une application/destination à la fois et vérifiez la Règle / Proxy de la connexion active. Une règle LAN uniquement ne doit pas être utilisée pour expliquer une connexion dont la source est Ce Mac. Les modifications de règles s'appliquent aux nouvelles connexions ; les cours d'eau existants peuvent conserver leur itinéraire d'origine.
Basé sur Secure Pipes 2.0.14 · Mis à jour le 18 octobre 2026