
Les captures et le diagramme montrent l’interface en anglais. Les instructions sont traduites ; les libellés peuvent varier selon la langue choisie dans l’application.
Redirection de port distant sur macOS
Exposez un service accessible depuis votre Mac via un écouteur contrôlé sur un serveur SSH.
Comprendre les deux extrémités
Un Redirection distante écoute sur le serveur SSH. Lorsqu'un client se connecte à ce port côté serveur, le trafic passe par SSH vers une cible accessible depuis votre Mac.
Par exemple, une application Web sur votre Mac à l'adresse 127.0.0.1:3000 est accessible depuis le serveur SSH à l'adresse 127.0.0.1:18080. Cet exemple de bouclage uniquement ne rend pas le service public.
Configurer un renvoi à distance
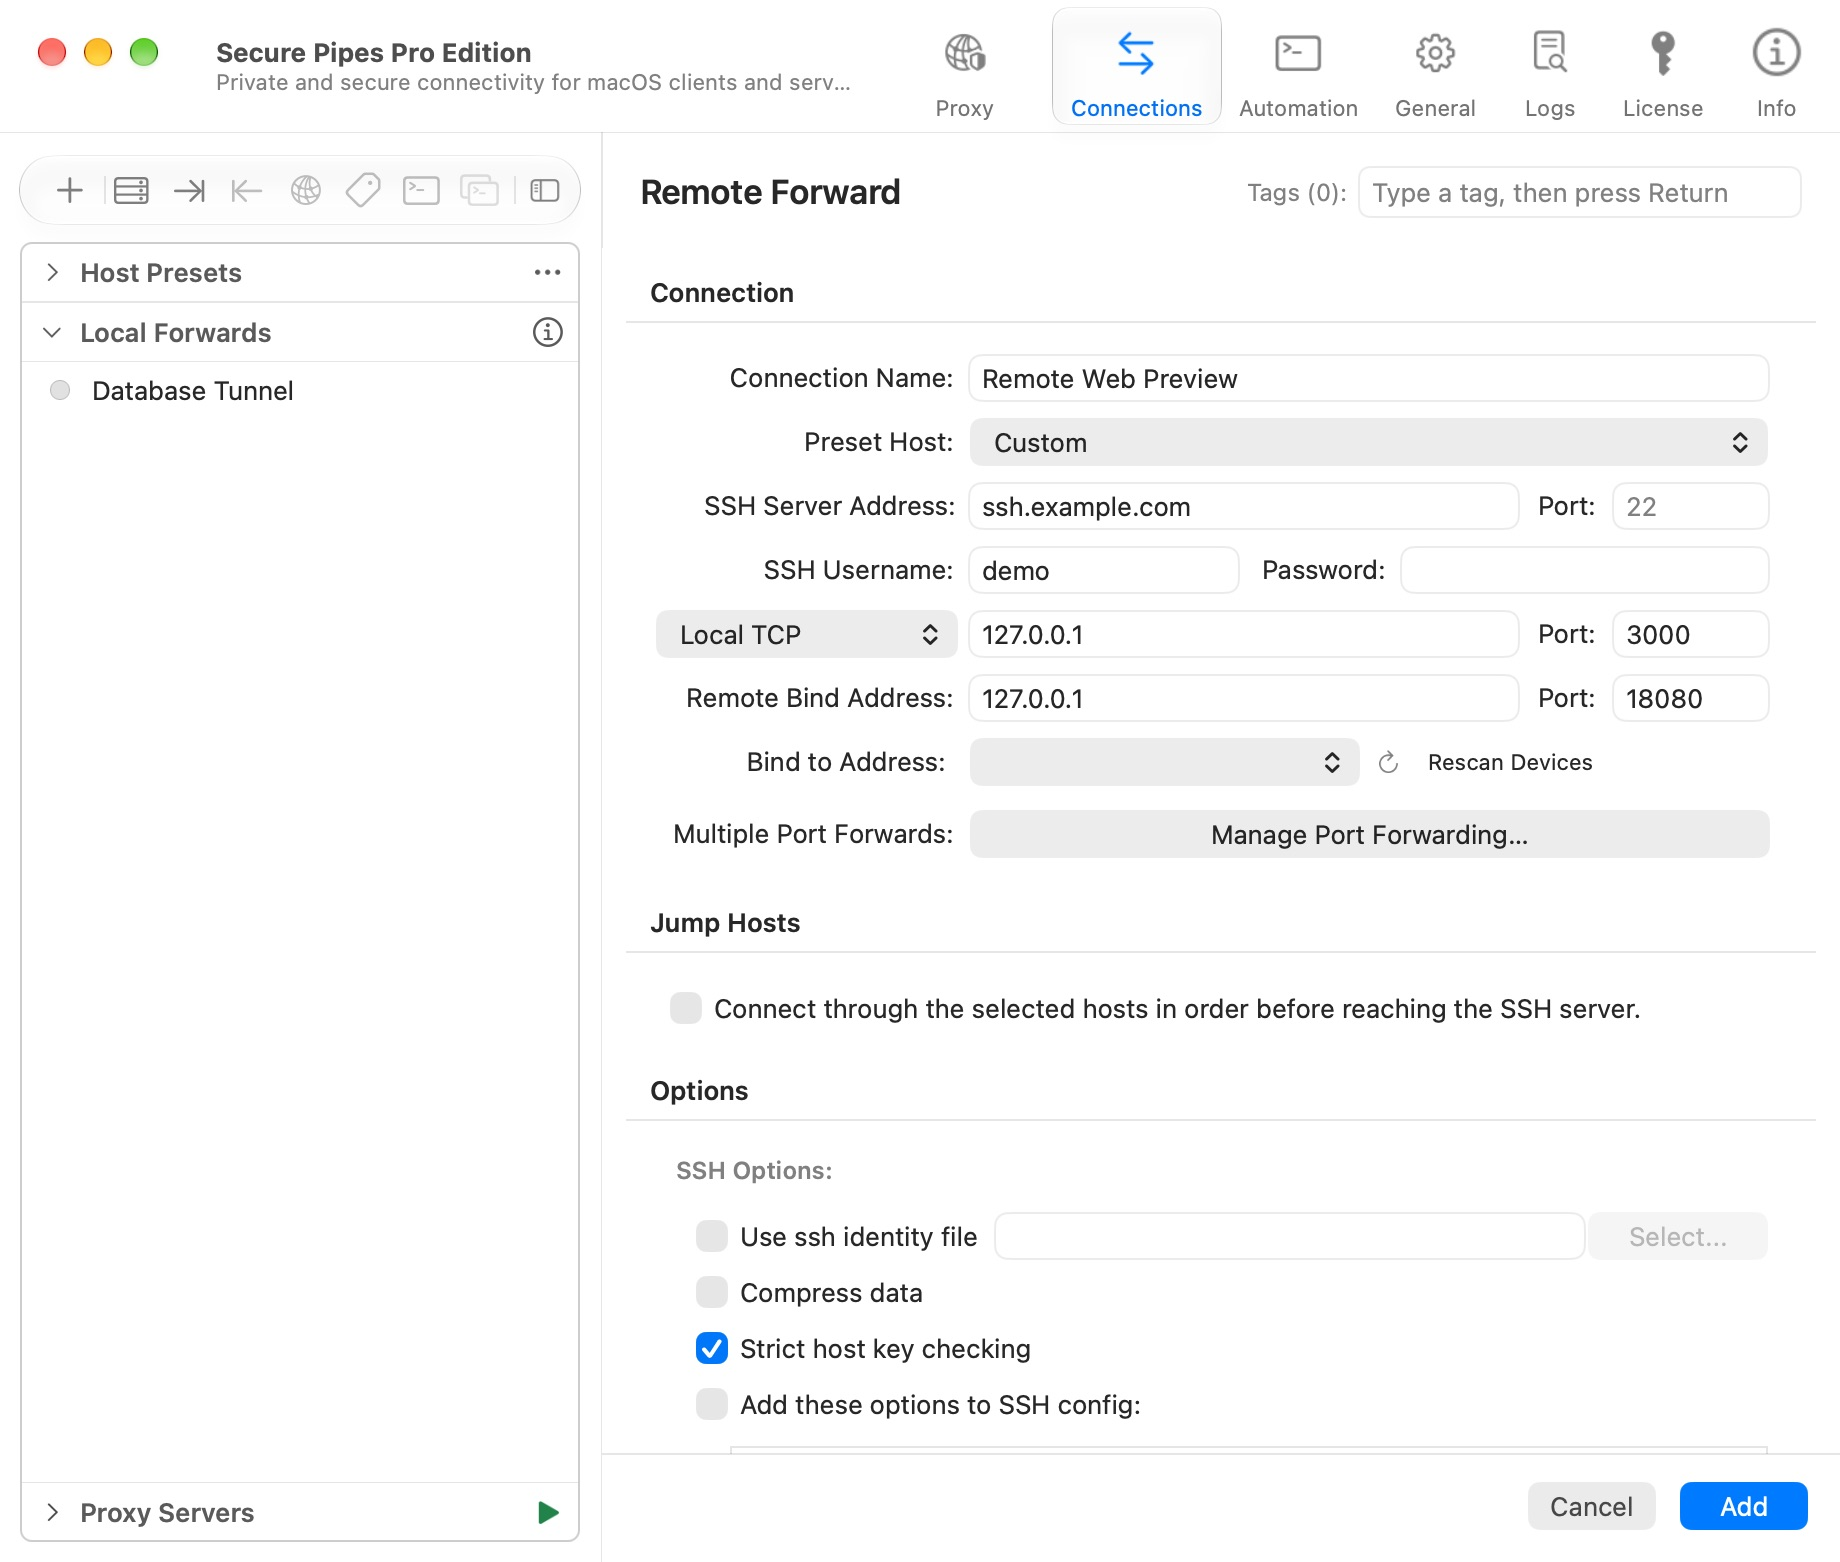
- Choisissez Connexions → + → Nouvelle redirection distante….
- Nommez le profil et configurez son serveur SSH et son authentification.
- Définissez le point de terminaison local TCP sur
127.0.0.1, port3000. - Définissez l'adresse de liaison à distance sur
127.0.0.1, port18080. - Enregistrez et connectez-vous. Sur le serveur SSH, testez le service transféré via
http://127.0.0.1:18080.
Le service local doit effectivement être en cours d'exécution. Gardez les contrôles de confiance du serveur activés. Votre compte SSH doit être autorisé à demander des points d’écoute distants.
Gérer plusieurs points d’écoute distants
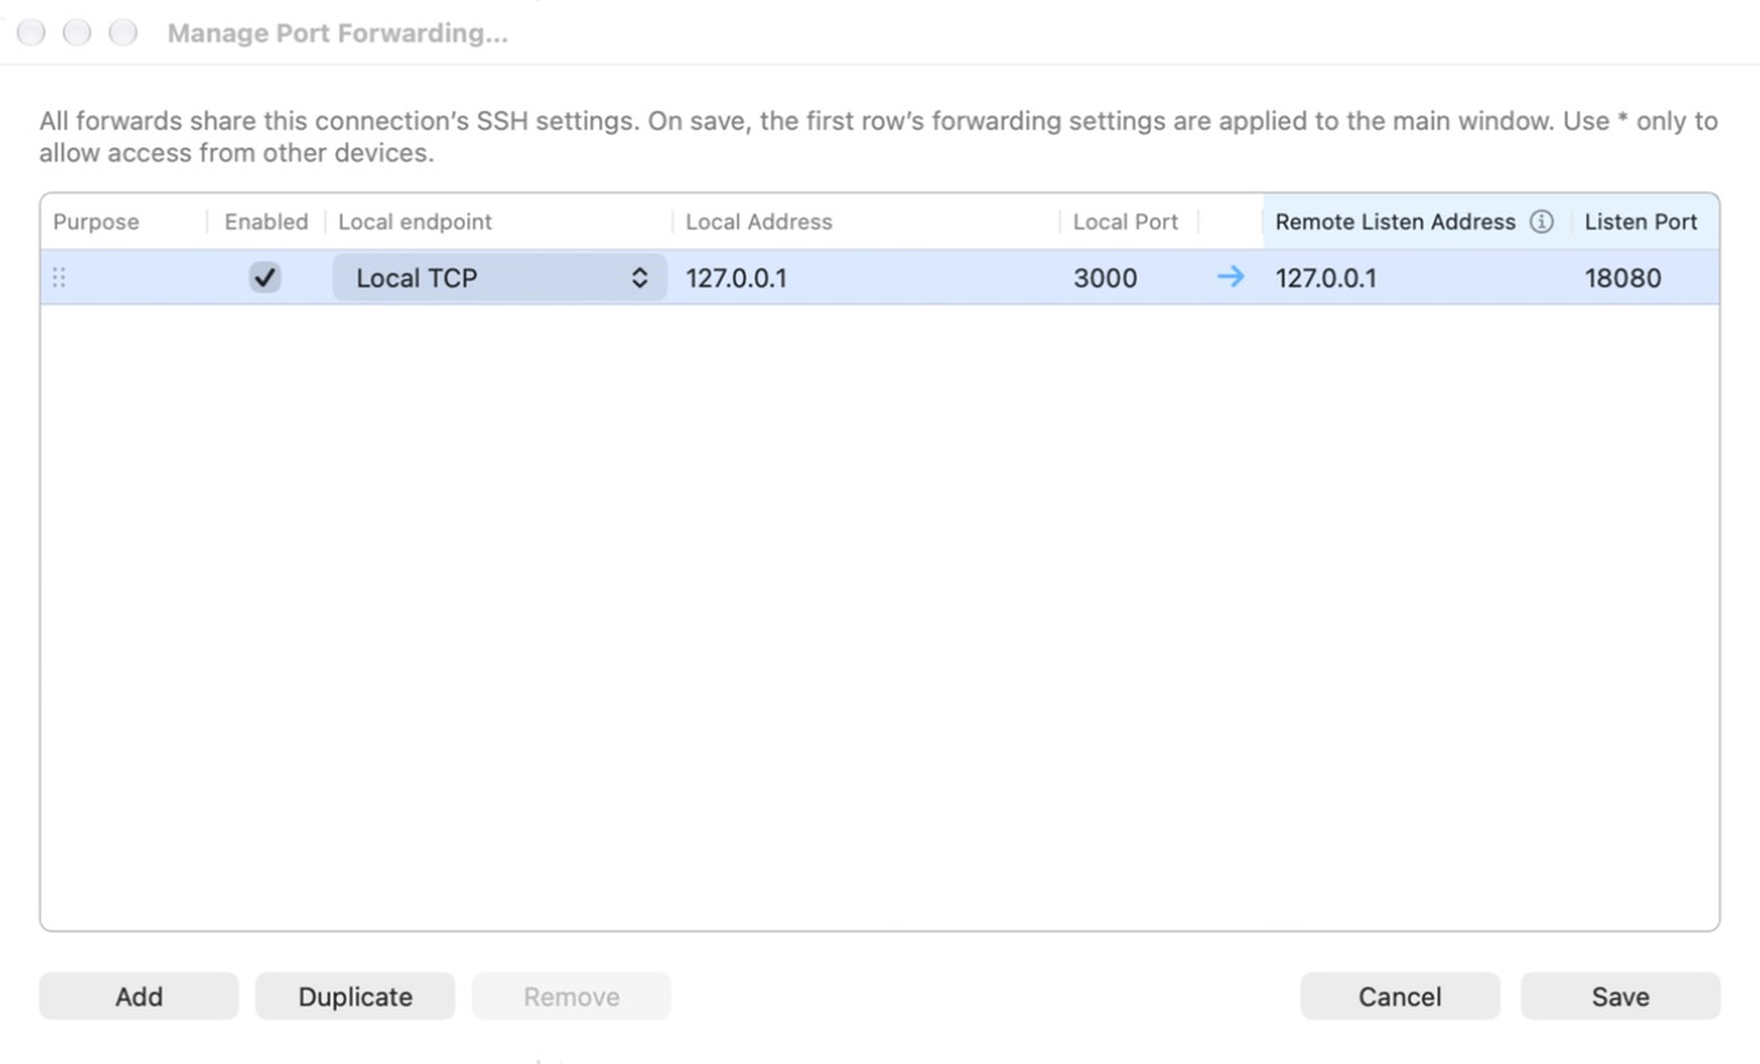
Choisissez Gérer les redirections de ports…. L'ordre des colonnes suit l'éditeur de transfert à distance : objectif, état activé, point de terminaison/adresse/port local, puis adresse/port d'écoute distant.
Le même profil prend en charge jusqu'à 128 mappages. Ajoutez, dupliquez avec ⌘D, désactivez, supprimez ou faites glisser des lignes pour les réorganiser. Enregistrez la table de mappage, puis enregistrez le profil. Toutes les lignes activées utilisent la session SSH de ce profil et s'arrêtent ensemble. Le transfert multiport nécessite Pro après l’essai partagé de sept jours.
Une cible Socket Unix local remplace l'hôte/le port local par un chemin de socket absolu sur votre Mac. Cela ne fait pas de l'écouteur distant un socket Unix.
Autoriser l'accès au-delà du bouclage du serveur
La demande de
0.0.0.0ne remplace pas la stratégie du serveur SSH. Le serveur contrôle les adresses auxquelles un point d’écoute distant peut se lier.
Pour honorer une adresse de liaison distante explicite, un serveur OpenSSH a généralement besoin de GatewayPorts clientspecified, ainsi que d'une autorisation de transfert et des règles de pare-feu appropriées. Demandez à l'administrateur du serveur de vérifier GatewayPorts, AllowTcpForwarding et toutes les restrictions PermitListen.
Utilisez le bouclage du serveur sauf si les clients distants ont explicitement besoin d'un accès. Un point d’écoute public peut exposer le service sur votre Mac à toute personne autorisée par le pare-feu du serveur. Authentifiez le service lui-même et limitez le point d’écoute lorsque cela est possible.
Diagnostiquer les pannes
- Listener refusé : vérifiez les autorisations du compte et la politique de transfert du serveur.
- Port déjà utilisé : choisissez un autre port côté serveur ; inspectez le numéro de ligne dans l’erreur.
- L'écouteur reste localhost : vérifiez le comportement
GatewayPortsdu serveur. - Le tunnel se connecte mais la page échoue : vérifiez que l'application locale écoute à l'adresse/au port sélectionné et vérifiez sa propre authentification ou les restrictions de l'hôte.
- Les modifications semblent ignorées : enregistrez les deux éditeurs et reconnectez le profil.
Cette fonctionnalité transfère les flux TCP. Il ne s'agit pas d'une redirection de port UDP ou d'un VPN général.
Basé sur Secure Pipes 2.0.14 · Mis à jour le 18 octobre 2026