
Les captures et le diagramme montrent l’interface en anglais. Les instructions sont traduites ; les libellés peuvent varier selon la langue choisie dans l’application.
Redirection de port local sur macOS
Accédez à une base de données distante, un service Web ou un socket Unix via un port de votre Mac, sans exposer directement ce service.
Comment fonctionne le tunnel
Un client se connecte à un écouteur local sur votre Mac. Secure Pipes achemine le flux sur SSH. Le serveur SSH se connecte ensuite à la cible distante configurée. La cible ne doit pas nécessairement être le serveur SSH lui-même : elle doit être accessible depuis ce serveur.
Ouvrez le diagramme grandeur nature.
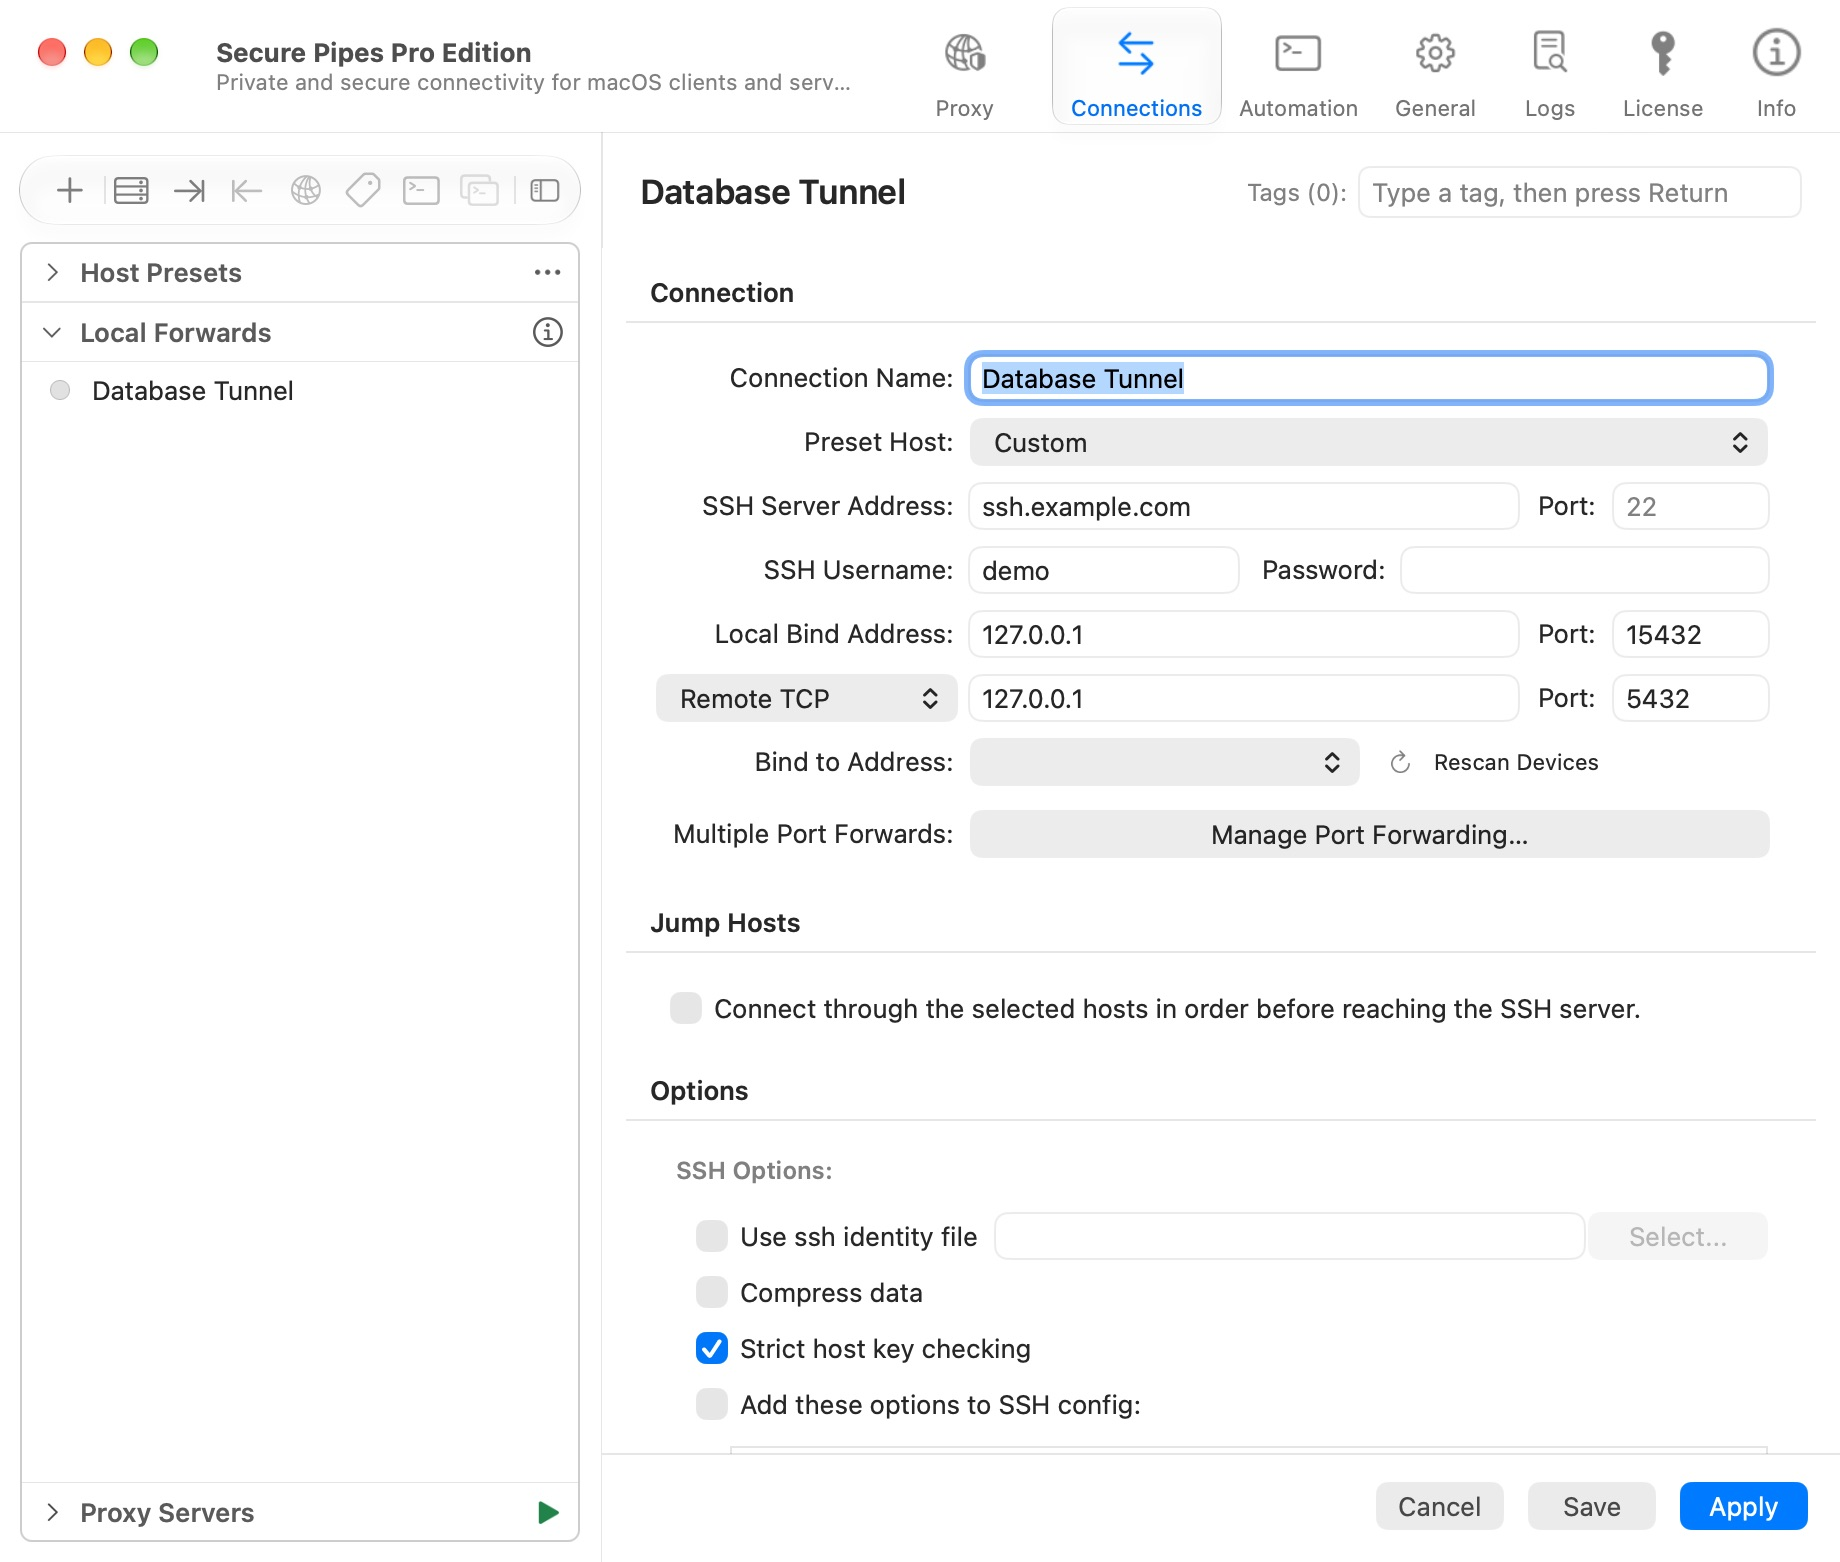
L'exemple ci-dessous mappe 127.0.0.1:15432 sur votre Mac à 127.0.0.1:5432 tel que vu par le serveur SSH. Ces deux adresses de bouclage font référence à des ordinateurs différents.
Configurer un transfert local
- Choisissez Connexions → + → Nouvelle redirection locale….
- Saisissez un nom de connexion descriptif et sélectionnez un Hôte préréglé :, ou saisissez les détails SSH personnalisés.
- Définissez Adresse locale : sur
127.0.0.1et son port sur15432. - Choisissez TCP distant et entrez l'adresse cible
127.0.0.1, le port5432. - Gardez la Vérification stricte de la clé de l'hôte activée. Configurez le mot de passe ou le fichier d'identité.
- Cliquez sur Ajouter, puis sur Connexion à partir du profil enregistré.
- Une fois connecté, configurez votre client de base de données pour l'hôte
127.0.0.1, port15432. La base de données utilise toujours sa propre authentification.
Le serveur SSH doit autoriser le transfert. Le service de destination doit être en cours d'exécution et accessible depuis ce serveur. Un tunnel connecté ne supprime pas l'authentification au niveau de l'application.
Gérer plusieurs mappages
Cliquez sur Gérer les redirections de ports… dans l'éditeur. Un profil peut contenir jusqu'à 128 mappages, y compris la première ligne. Plusieurs mappages locaux/à distance nécessitent Pro après l'essai partagé de sept jours.
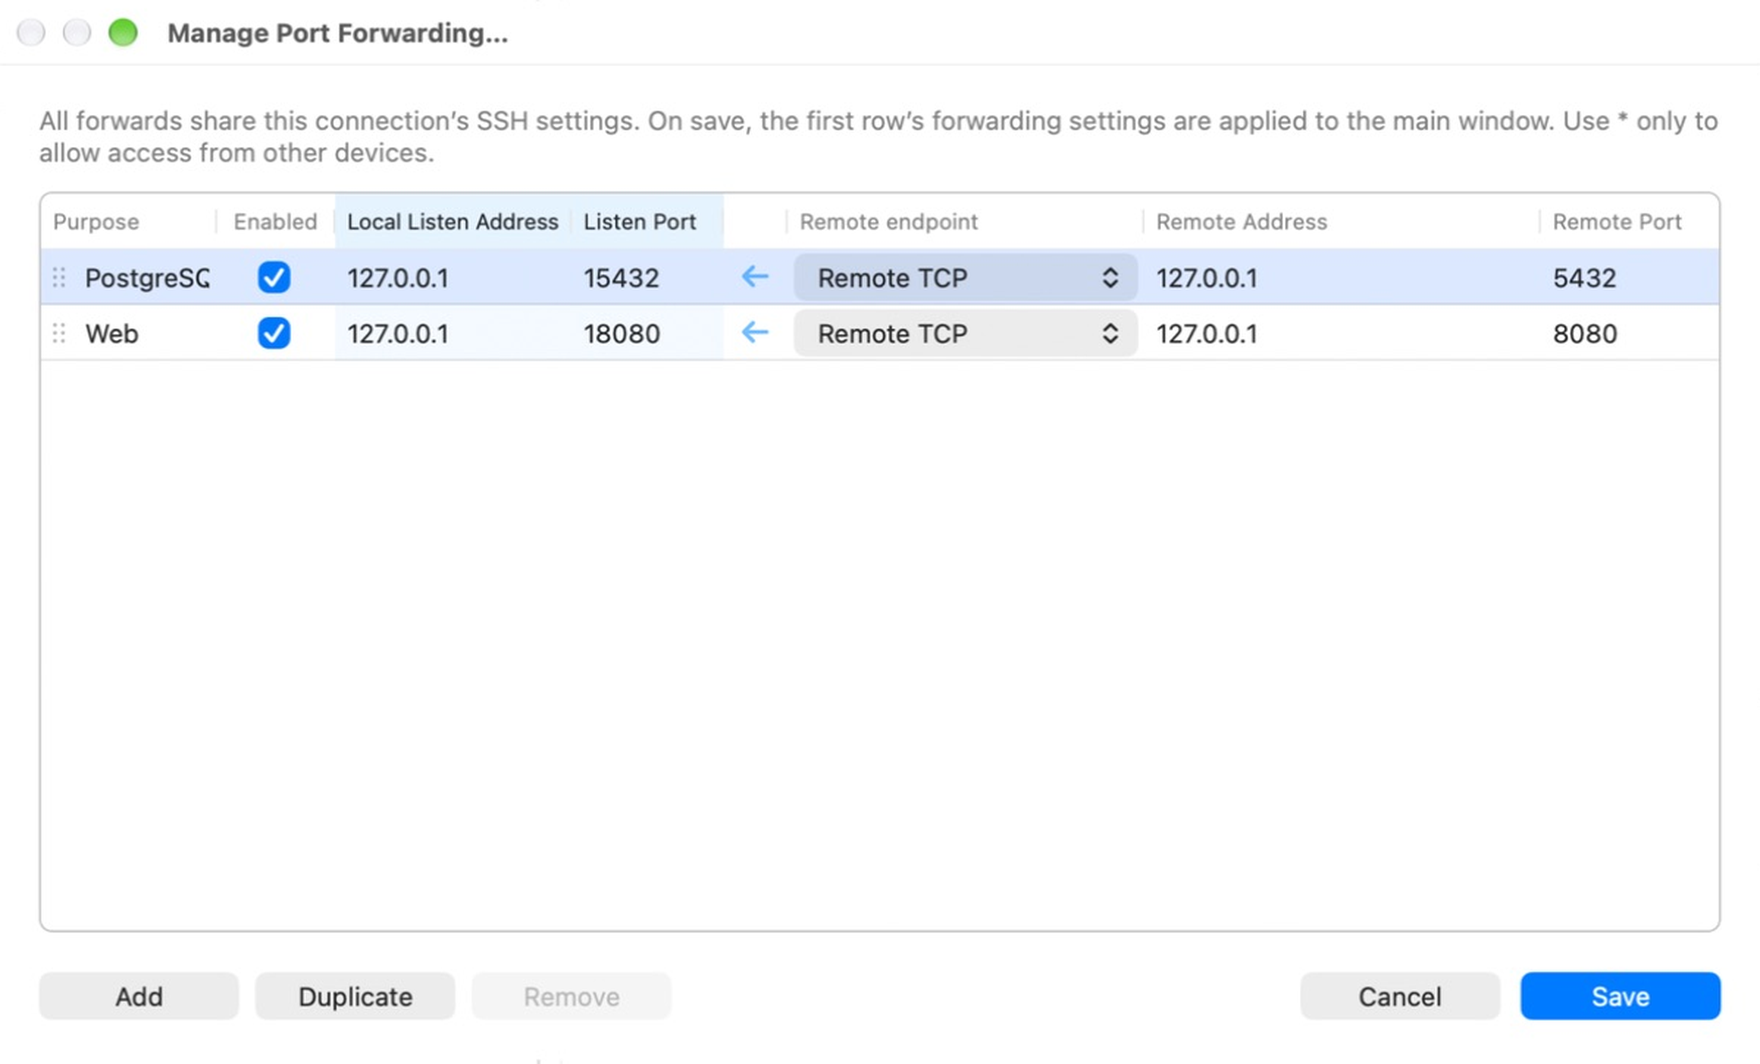
- Usage est une note ; cela ne change pas le routage.
- Activé contrôle si cette ligne crée un écouteur lors de la prochaine connexion.
- Cliquez sur une cellule à modifier. Ajouter hérite des adresses précédentes et laisse les ports vides.
- Dupliquer ou ⌘D copie une ligne ; attribuez un port d’écoute différent avant d’enregistrer.
- Faites glisser la poignée de ligne pour réorganiser. L'enregistrement fait de la première ligne le mappage de l'éditeur principal.
- La première ligne ne peut pas être supprimée directement. Désactivez-le ou réorganisez-le selon le cas.
- Enregistrer applique le brouillon du tableau à l'éditeur ; enregistrez également l'éditeur de connexion. Annuler supprime le brouillon du tableau.
Tous les mappages partagent les paramètres et le cycle de vie SSH du profil. Ils ne créent pas chacun une connexion SSH indépendante. La déconnexion du profil arrête ses mappages. La modification d'un profil enregistré ne reconfigure pas à chaud une session SSH déjà en cours d'exécution ; reconnectez-vous pour appliquer les modifications.
Utiliser une cible de socket Unix
Choisissez Socket Unix distant et entrez un chemin absolu sur le serveur SSH, tel que /var/run/service.sock. Le port cible devient désactivé. Cela utilise toujours un écouteur local TCP ; la destination est un socket Unix. Le compte SSH a besoin d'une autorisation pour accéder à ce socket.
Les chemins de socket doivent respecter les règles de validation de l’application. Utilisez un chemin absolu sans espaces, guillemets, caractères de contrôle ou #, et conservez-le dans la longueur prise en charge. Les menus de socket fournissent des chemins communs et un historique.
Sécurité du point d’écoute et dépannage
Utilisez le bouclage pour les services destinés uniquement à votre Mac. La liaison à 0.0.0.0 ou * peut exposer l'écouteur à d'autres ordinateurs, en fonction du réseau et du pare-feu. Une base de données transférée reste une base de données : limitez qui peut y accéder.
Si le démarrage échoue, vérifiez la ligne et le port défaillants dans le journal des erreurs. Un port local utilisé peut empêcher le démarrage du profil. Préférez les ports hauts inutilisés comme le 15432 plutôt que les ports bas privilégiés.
La redirection de port local porte TCP, et non UDP ordinaire. La prise en charge de UDP sous SOCKS est une fonctionnalité différente ; voir Procureur SOCKS.
Basé sur Secure Pipes 2.0.14 · Mis à jour le 18 octobre 2026