
Les captures et le diagramme montrent l’interface en anglais. Les instructions sont traduites ; les libellés peuvent varier selon la langue choisie dans l’application.
Paramètres et cache DNS
Contrôlez la résolution des noms ainsi que le routage proxy, tout en gardant les noms locaux et les services réseau existants accessibles.
Ouvrir les paramètres globaux DNS
Ouvrez Proxy → DNS. Commencez par Automatique (macOS), sauf si vous avez une raison de choisir un autre chemin de résolution. Sélectionnez la configuration souhaitée et cliquez sur Enregistrer.
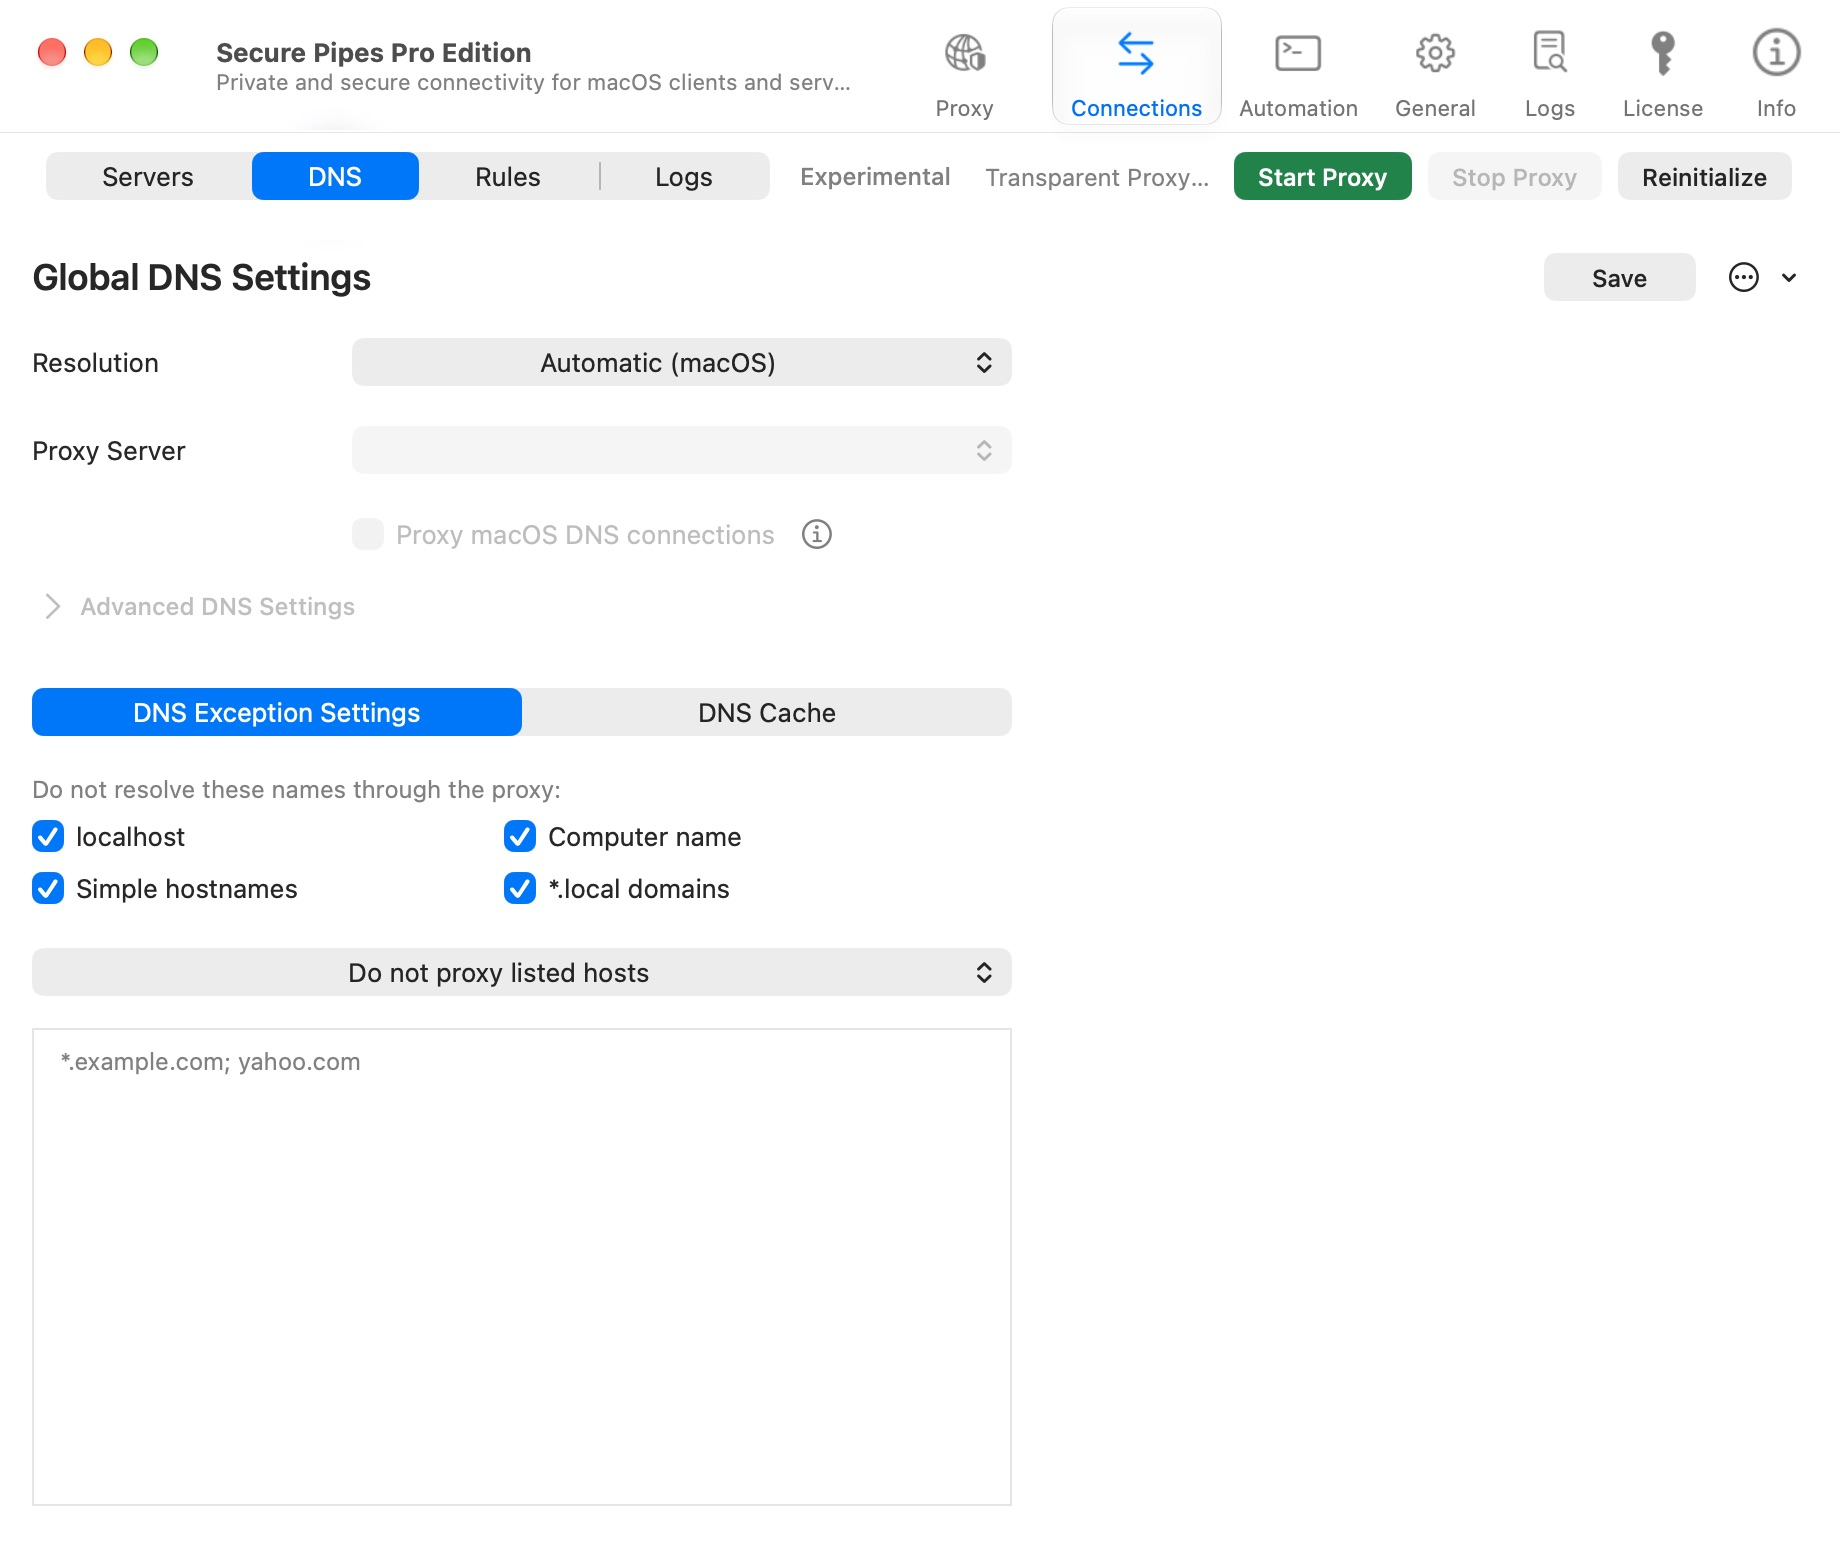
La recherche DNS et le trafic des applications sont liés mais distincts. Une page Web peut échouer avant qu'une connexion TCP ne soit établie car son nom n'a pas pu être résolu. À l’inverse, un DNS réussi ne prouve pas que le port cible est accessible.
Choisir un mode de résolution DNS
| Résolution | Quand le choisir |
|---|---|
| Automatique (macOS) | Utilisez le résolveur système pour le chemin de résolution par défaut. Commencez ici lorsque vous n’avez pas besoin d’un résolveur distinct basé sur un proxy. |
| Via un serveur proxy | Sélectionnez un proxy et configurez les serveurs DNS en amont pour les requêtes utilisant ce chemin. Le proxy doit pouvoir atteindre ces serveurs DNS. |
| Ne résolvez pas | Désactivez ce chemin de résolution. Il ne s'agit pas d'un commutateur de confidentialité général : les connexions dépendantes du nom peuvent échouer lorsqu'elles ne disposent d'aucun autre moyen pris en charge pour résoudre leur destination. |
Avec Via serveur proxy, choisissez Serveur proxy et développez Réglages DNS avancés pour consulter DNS amont. Saisissez les adresses des serveurs séparées par des virgules, par exemple 1.1.1.1, 8.8.8.8. Ces requêtes utilisent le port 53 TCP via le proxy sélectionné et les adresses sont essayées de gauche à droite. Ce champ n'est pas une URL DoH ni un port DNS configurable.
Cliquez sur Enregistrer pour appliquer vos modifications. Actions → Réinitialiser charge les valeurs par défaut dans l'éditeur ; il faut toujours Enregistrer pour les appliquer. Enregistrez vos paramètres de travail avant de les réinitialiser.
Conserver les exceptions de nom local
La zone Paramètres des exceptions DNS fournit des exceptions pour l'hôte local, le nom de l'ordinateur, les noms d'hôte simples et les domaines .local. Ceux-ci contribuent à préserver les services de proximité et la découverte.
Examinez ensemble le mode d’exception et la liste d’hôtes. Une liste utilisée pour les exclusions a l'effet inverse d'une liste destinée à sélectionner des noms pour le proxy. Ne supprimez pas les exceptions locales uniquement pour forcer un site Web public non lié via un proxy.
- Résoudre localement les hôtes listés: exclut les noms correspondants de la résolution basée sur un proxy.
- Résoudre uniquement les hôtes listés via le proxy: sélectionnez les noms correspondants pour une résolution basée sur un proxy.
Séparez les modèles avec des nouvelles lignes, des virgules ou des points-virgules, par exemple *.example.com; example.org. Vérifiez les cases de nom local séparément de cette liste.
Faire passer les connexions DNS de macOS par le proxy
Le paramètre facultatif Connexions DNS macOS via proxy permet aux connexions macOS DNS sur les ports 53, 443 et 853 de suivre des règles de routage transparent. Ils utilisent un proxy uniquement si une règle ou un itinéraire par défaut en sélectionne un. Cela ne signifie pas que chaque connexion HTTPS est DNS, et cela ne garantit pas non plus que toutes les applications utilisent le même résolveur.
Laissez généralement ce paramètre désactivé, sauf si votre configuration en a besoin. Les applications avec leur propre DNS chiffré ou leur propre réutilisation de connexion peuvent se comporter différemment d'une nouvelle recherche de système.
DNS et cache spécifiques aux règles
Une règle de routage peut utiliser son proxy actuel ou ses paramètres globaux DNS. Son option Utiliser le cache DNS peut ignorer les réponses mises en cache et empêcher le stockage de nouvelles réponses pour cette règle.
L'onglet Cache DNS permet d'inspecter les informations mises en cache. Lors du diagnostic d'un échec, notez le nom, la règle, le chemin de résolution sélectionné et si la réponse provient du cache. La modification de la stratégie DNS ne remplace pas nécessairement les connexions d’application déjà établies.
Recherchez un domaine et utilisez Actualiser pour mettre à jour la liste. Les colonnes distinguent TTL DNS de TTL cache et indiquent quand une réponse a été mise en cache et quand elle expire. Vider le cache DNS demande une confirmation ; utilisez-le lorsque vous devez délibérément supprimer les réponses proxy mises en cache. Il ne s'agit pas d'une commande permettant d'effacer le cache DNS de chaque application ou de macOS.
Un tableau vide peut être normal : cette vue contient des réponses DNS valides résolues via Transparent Proxy, plutôt qu'un historique de chaque recherche de nom sur Mac.
Clients du réseau local
Le partage proxy LAN n'est pas un serveur LAN DNS général. Pour les clients SOCKS, DNS côté proxy conserve les noms de destination. Le proxy manuel HTTP d'un téléphone affecte les demandes qui honorent ce paramètre ; il ne force pas tous les paquets DNS à passer par le Mac.
Voir Partage LAN et Dépannage avant de modifier les paramètres réseau à l'échelle de l'appareil.
Basé sur Secure Pipes 2.0.14 · Mis à jour le 18 octobre 2026