
Las capturas y el diagrama muestran la interfaz en inglés. Las instrucciones están traducidas; los nombres de los controles pueden variar según el idioma elegido en la aplicación.
Hosts y autenticación SSH
Guarde un perfil de servidor reutilizable, elija un método de autenticación y verifique el servidor SSH al que se está conectando.
Guardar un ajuste preestablecido de host
Abra Conexiones → + → Nuevo preajuste de host…. Un valor preestablecido de host almacena los detalles de la conexión SSH para su reutilización; no crea un punto de escucha de reenvío por sí solo.
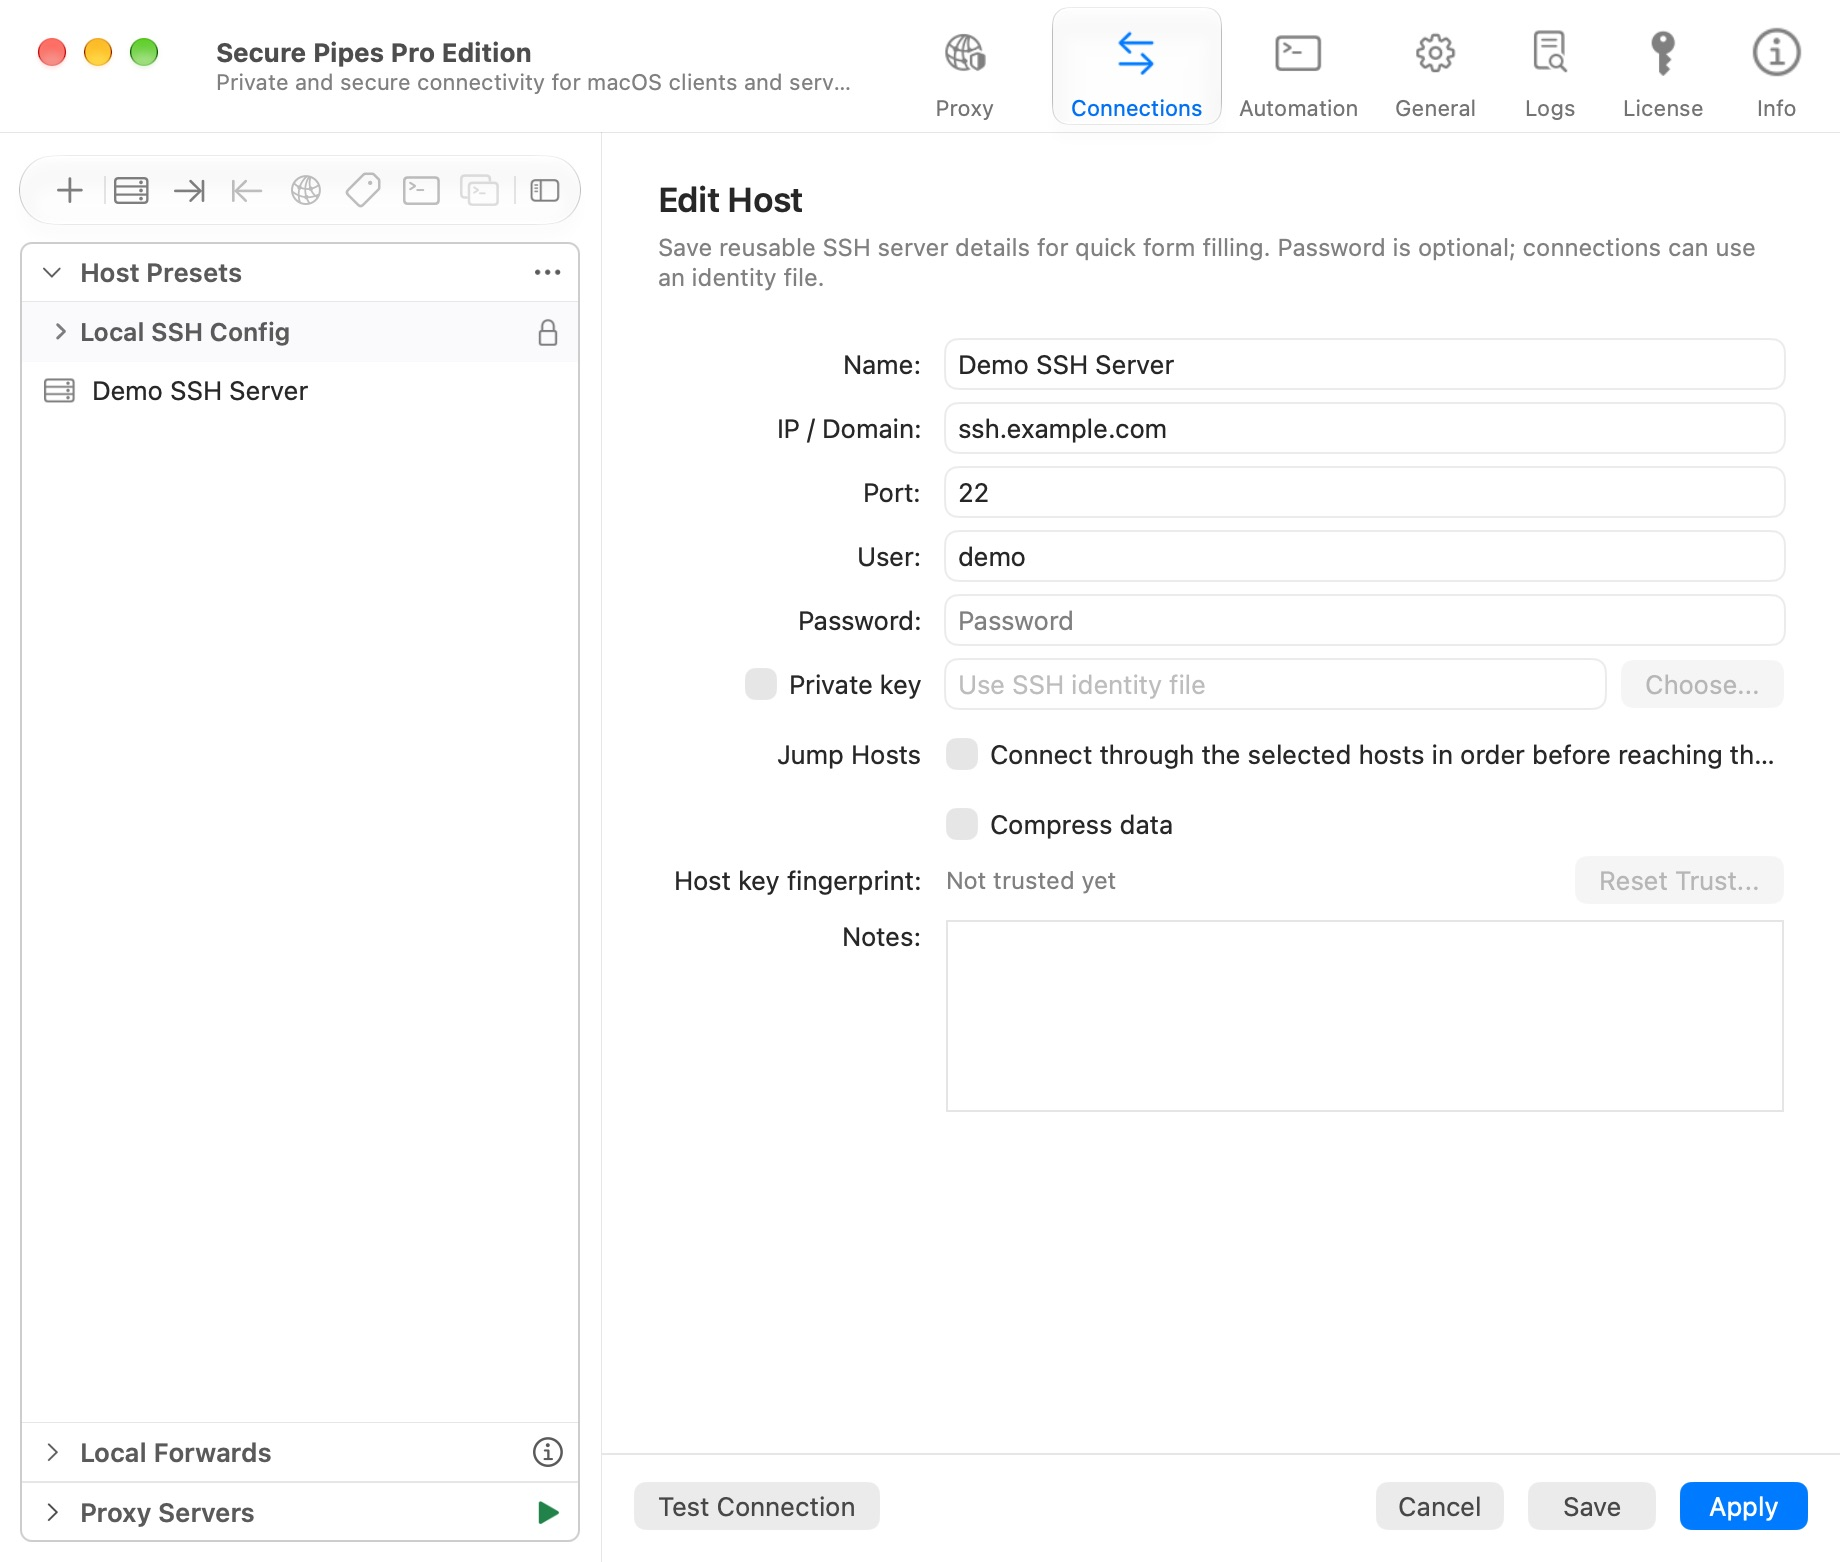
| campo | Significado |
|---|---|
| Nombre | Un nombre para mostrar que reconocerá en los selectores de host |
| IP/Dominio | El nombre de host o la dirección IP del servidor SSH, sin un esquema de URL |
| Puerto | El puerto SSH del servidor; comúnmente 22 |
| Usuario | La cuenta remota SSH |
| Contraseña | Contraseña SSH guardada opcional |
| clave privada | Un archivo de clave SSH seleccionado por el usuario |
| Anfitriones de salto | Hosts intermedios ordenados utilizados para llegar al destino |
| Comprimir datos | Habilite la compresión SSH; La utilidad depende de la carga de trabajo. |
| Huella digital de la clave del host | La identidad guardada del servidor, una vez confiable. |
| Notas | Su descripción de este host |
Haga clic en Guardar para finalizar. En los editores de reenvío, elija el host usando Preajuste de host:. Elija Personalizado para ingresar configuraciones de puntos finales independientes. Al seleccionar un ajuste preestablecido también se cambian las etiquetas que se muestran en la descripción general de la conexión.
Contraseñas, claves y autenticación interactiva
Utilice el método permitido por el administrador de su servidor. Para una clave, elija el archivo de clave privada en lugar de su compañero de clave pública .pub. Mantenga ese archivo protegido y disponible en su ubicación seleccionada. Es posible que aún sea necesaria una frase de contraseña o un desafío interactivo.
Las indicaciones OTP/2FA solicitadas por el servidor pertenecen a la autenticación SSH. Están separados de la OTP opcional utilizada para desbloquear la interfaz Secure Pipes. Secure Pipes responde a los desafíos del servidor; no genera los códigos OTP de su servidor.
La autenticación FIDO2/clave de seguridad depende del hardware compatible, la compatibilidad del servidor y el acceso al dispositivo local. Verifique la comparación de licencias y la configuración actual antes de confiar en ella.
Verificar la confianza del servidor
En la primera conexión, obtenga la huella digital de la clave de host esperada a través de un canal confiable y compárela con la indicación de la aplicación. Una contraseña o clave privada lo autentica en el servidor; La verificación de la clave de host ayuda a autenticar el servidor.
Si una clave previamente confiable cambia, deténgase y confirme la causa con el administrador. Una reconstrucción de servidor legítimo puede cambiar una clave, pero también puede hacerlo un ataque. Utilice Restablecer confianza… solo después de verificar el reemplazo. No desactive la verificación estricta para evitar una discrepancia.
Hosts de salto
Habilite Servidores de salto, elija hosts intermedios en el orden requerido y mantenga el servidor SSH final en los campos del servidor principal. Cada salto debe ser accesible y permitir la siguiente conexión. La autenticación interactiva y los hosts de salto pueden restringir la aceleración de sesiones múltiples.
Los hosts de salto secuencial son una función Pro con la prueba compartida de siete días. Los perfiles ordinarios de un solo servidor permanecen separados de esa característica.
Configuración local SSH
Configuración SSH local enumera los alias descubiertos en la configuración SSH de su Mac. Estas son entradas de solo lectura, no son lo mismo que los ajustes preestablecidos editables de Secure Pipes. Cuando esté disponible, copie un alias como valor preestablecido para crear un registro independiente. No asuma que todas las directivas SSH específicas de la máquina se transfieren con un código QR.
Acciones del host
Haga clic derecho en un host para editarlo o duplicarlo, probar la conexión, abrir una consola o SFTP, crear un perfil de reenvío o generar un código QR compartido. Una prueba de conexión requiere un servidor realmente accesible; guardar un host por sí solo no lo verifica.
Antes de eliminar o cambiar muchos hosts, exportar una copia de seguridad. Para compartir una conexión sin compartir sus credenciales, utilice compartir códigos QR.
Basado en Secure Pipes 2.0.14 · Actualizado el 18 de octubre de 2026