
Las capturas y el diagrama muestran la interfaz en inglés. Las instrucciones están traducidas; los nombres de los controles pueden variar según el idioma elegido en la aplicación.
Reglas de enrutamiento y orígenes del tráfico
Haga coincidir el dispositivo, la aplicación y el destino correctos antes de decidir si una conexión utiliza un proxy, es directa o es denegada.
Crear una regla
Abra Proxy → Reglas → Añadir. Asigne un nombre útil a la regla, deje marcada Activado y elija su fuente de tráfico. Configure las condiciones, el protocolo y la acción de la aplicación y el destino, luego seleccione un servidor proxy cuando la acción sea PROXY.
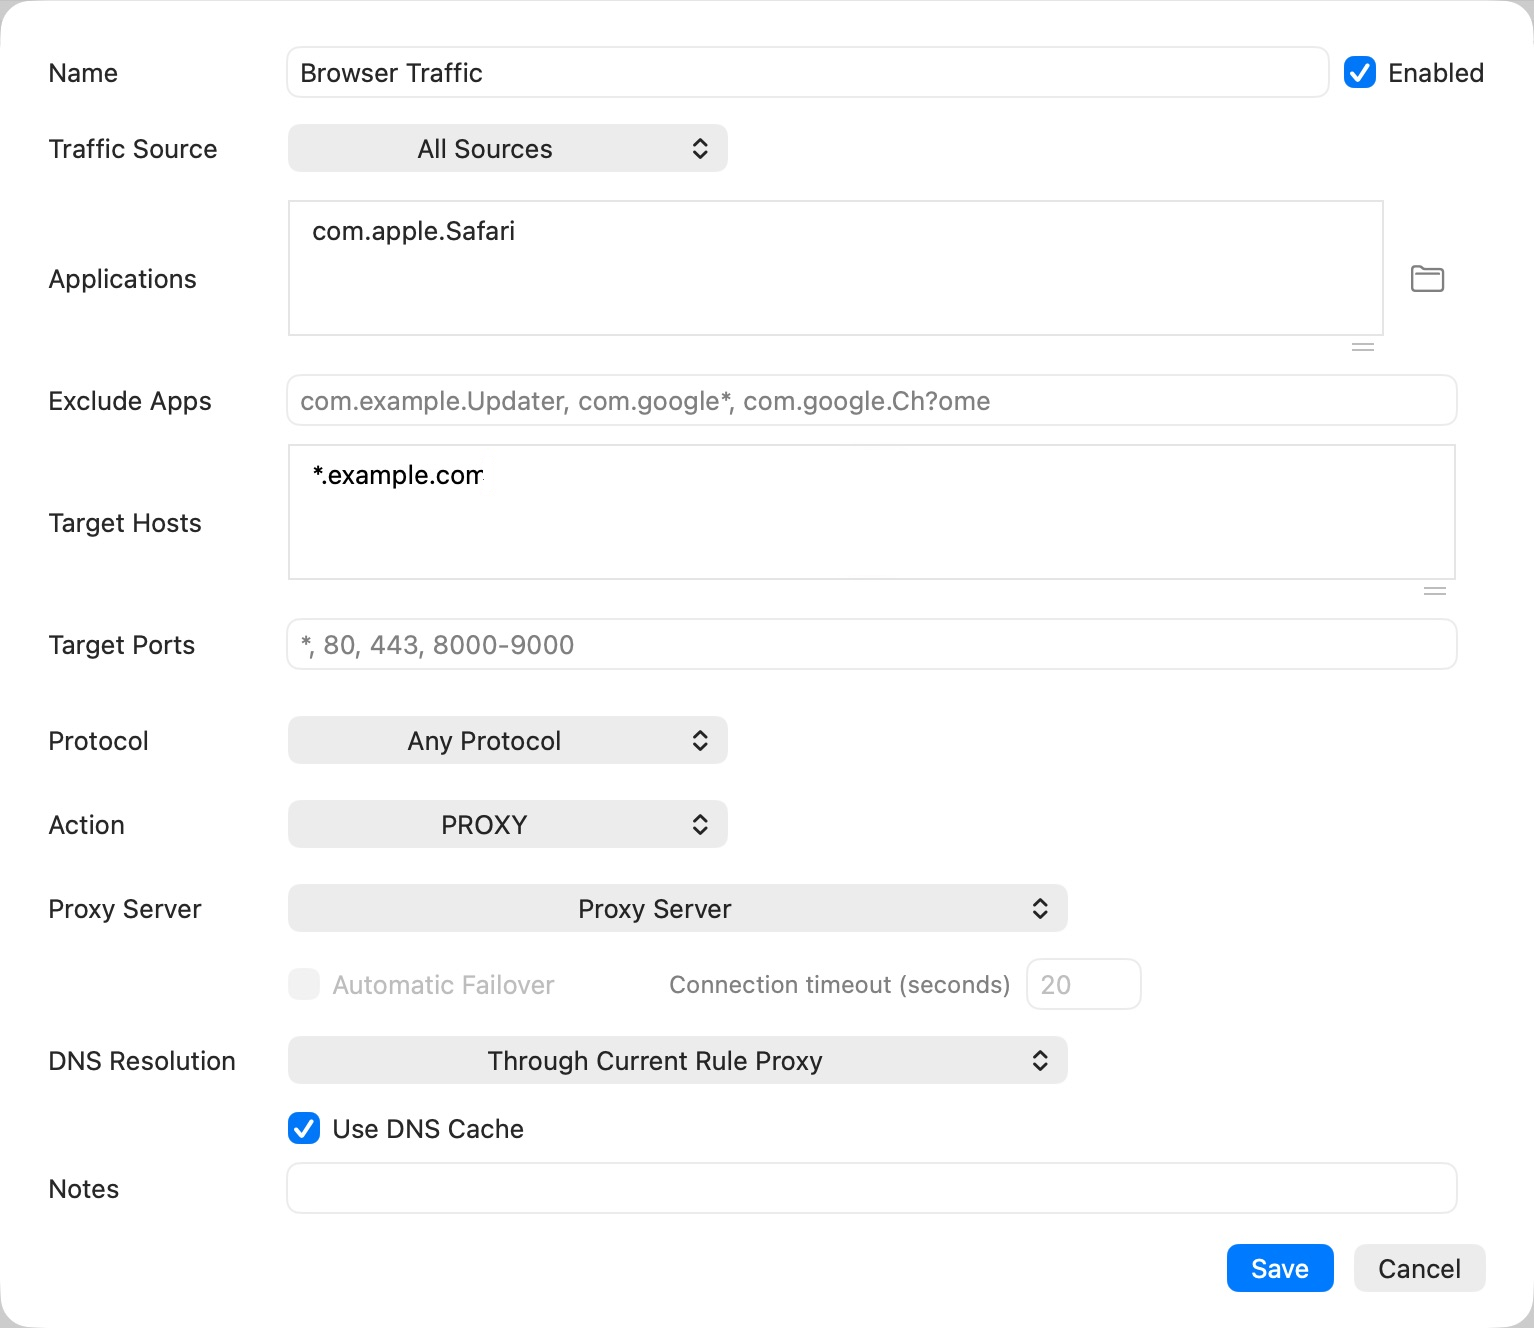
La captura de pantalla muestra un borrador. Elija un servidor proxy que funcione antes de guardar una regla PROXY. Utilice Elegir aplicaciones… en lugar de adivinar el identificador de una aplicación. Las aplicaciones excluidas no cumplen con esa regla.
Elija una fuente de tráfico
| Fuente | Uso previsto |
|---|---|
| Todas las fuentes | Una política de destino que puede aplicarse tanto a este Mac como a los clientes LAN |
| Esta Mac | Tráfico procedente de aplicaciones en este Mac |
| Dispositivos LAN | Conexiones que ingresan a través de la ruta compartida de LAN |
Cuando se selecciona Dispositivos de la red local, IP de origen reemplaza los campos de aplicación/exclusión. La Mac no puede leer la identidad de una aplicación desde la solicitud de proxy de un teléfono. Para crear una ruta específica para un teléfono, utilice Dispositivos LAN más la dirección de ese teléfono, no el identificador de aplicación Mac de su navegador.
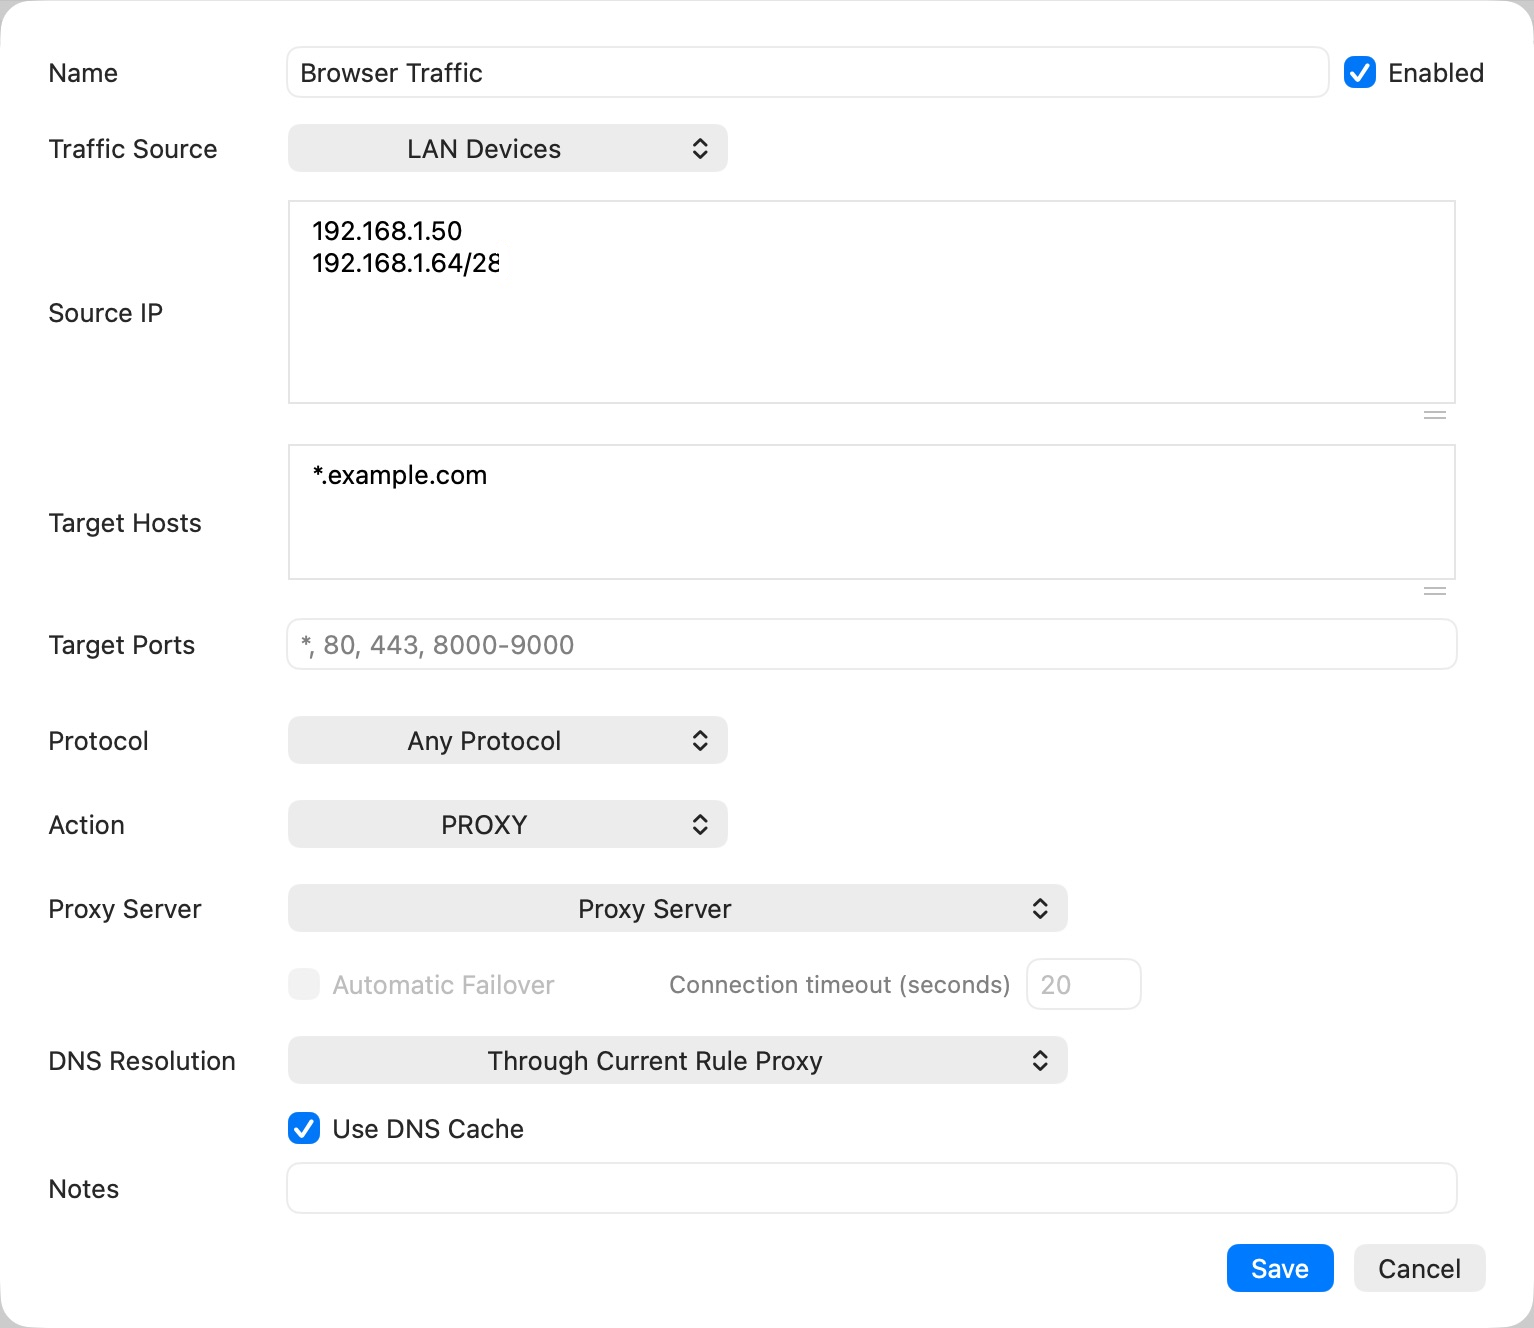
Coincidir con direcciones IP de origen
En blanco o * coincide con todos los dispositivos LAN elegibles. Los formularios admitidos incluyen:
| Ejemplo | Significado |
|---|---|
192.168.1.50 |
Un dispositivo |
192.168.1.50-192.168.1.80 |
Una gama IPv4 inclusiva |
192.168.1.0/24 |
Una subred IPv4 CIDR |
192.168.1.* |
comodín IPv4 |
192.168.1.1? |
Un dígito comodín en el último octeto |
Separe los grupos con nuevas líneas, comas o punto y coma. Estos son ejemplos, direcciones de red no obligatorias. Utilice su subred real. La reserva DHCP de un enrutador ayuda a que una regla siga identificando el mismo teléfono a lo largo del tiempo.
Coincidir con el destino
Utilice Hosts de destino y Puertos de destino para limitar la regla. El campo de puerto acepta puertos y rangos individuales, como 80, 443, 8000-9000. Seleccione Todos los protocolos, TCP o UDP según corresponda.
Una regla de nombre de host necesita el nombre original o una asociación DNS disponible. Una solicitud de solo IP no siempre se puede asignar a su dominio original. Utilice DNS del lado proxy en clientes SOCKS donde sea compatible; No asuma que un dominio siempre se puede reconstruir.
Seleccione una acción y política DNS
- DIRECT: conéctese sin el proxy ascendente seleccionado.
- PROXY: utilice el servidor configurado y cualquier candidato de conmutación por error configurado explícitamente.
- DENEGAR: rechazar el tráfico coincidente.
Las configuraciones automáticas de conmutación por error y tiempo de espera pertenecen a la ruta configurada. Elija servidores alternativos deliberadamente. Una alternativa a DIRECT cambia la privacidad de la ruta.
Para configurar la conmutación por error del proxy, elija PROXY, abra Servidor proxy y seleccione al menos dos servidores proxy. Coloque el servidor preferido primero y reordene las entradas seleccionadas en la secuencia alternativa deseada. Habilite la Conmutación automática por error y luego establezca el Tiempo de espera de conexión (segundos) entre 3 y 60; el valor inicial es 20. La ruta seleccionada se muestra como una secuencia como Primary > Backup.
Con menos de dos servidores seleccionados, la conmutación por error automática no está disponible. Trátelo como una opción de recuperación de la conexión, no como una promesa de que un flujo establecido pueda moverse entre servidores proxy sin interrupción. Un cambio exitoso también depende de que el proxy de reemplazo alcance el objetivo.
Resolución DNS selecciona el proxy activo de la regla o la configuración global de DNS para las consultas DNS coincidentes. Usar la caché DNS controla si la regla lee y almacena respuestas almacenadas en caché. Consulte Configuración DNS.
Ordenar y comprobar las reglas
Las reglas se evalúan en orden. Anteponga excepciones específicas a reglas generales y generales. Utilice el controlador de arrastre para ajustar la prioridad. Mantenga accesibles los servicios locales e inspeccione la acción predeterminada para detectar tráfico inigualable.
Pruebe una aplicación/destino a la vez y verifique la Regla / Proxy de la conexión activa. No se debe utilizar una regla de solo LAN para explicar una conexión cuyo origen es Esta Mac. Los cambios de reglas se aplican a nuevas conexiones; Los arroyos existentes pueden conservar su ruta original.
Basado en Secure Pipes 2.0.14 · Actualizado el 18 de octubre de 2026