
Las capturas y el diagrama muestran la interfaz en inglés. Las instrucciones están traducidas; los nombres de los controles pueden variar según el idioma elegido en la aplicación.
Reenvío de puertos remoto en macOS
Exponga un servicio accesible desde su Mac a través de un punto de escucha controlado en un servidor SSH.
Entender los dos extremos
Un Reenvío remoto escucha en el servidor SSH. Cuando un cliente se conecta a ese puerto del lado del servidor, el tráfico viaja a través de SSH hasta un destino accesible desde su Mac.
Por ejemplo, se puede acceder a una aplicación web en su Mac en 127.0.0.1:3000 desde el servidor SSH en 127.0.0.1:18080. Este ejemplo de bucle invertido únicamente no hace que el servicio sea público.
Configurar un reenvío remoto
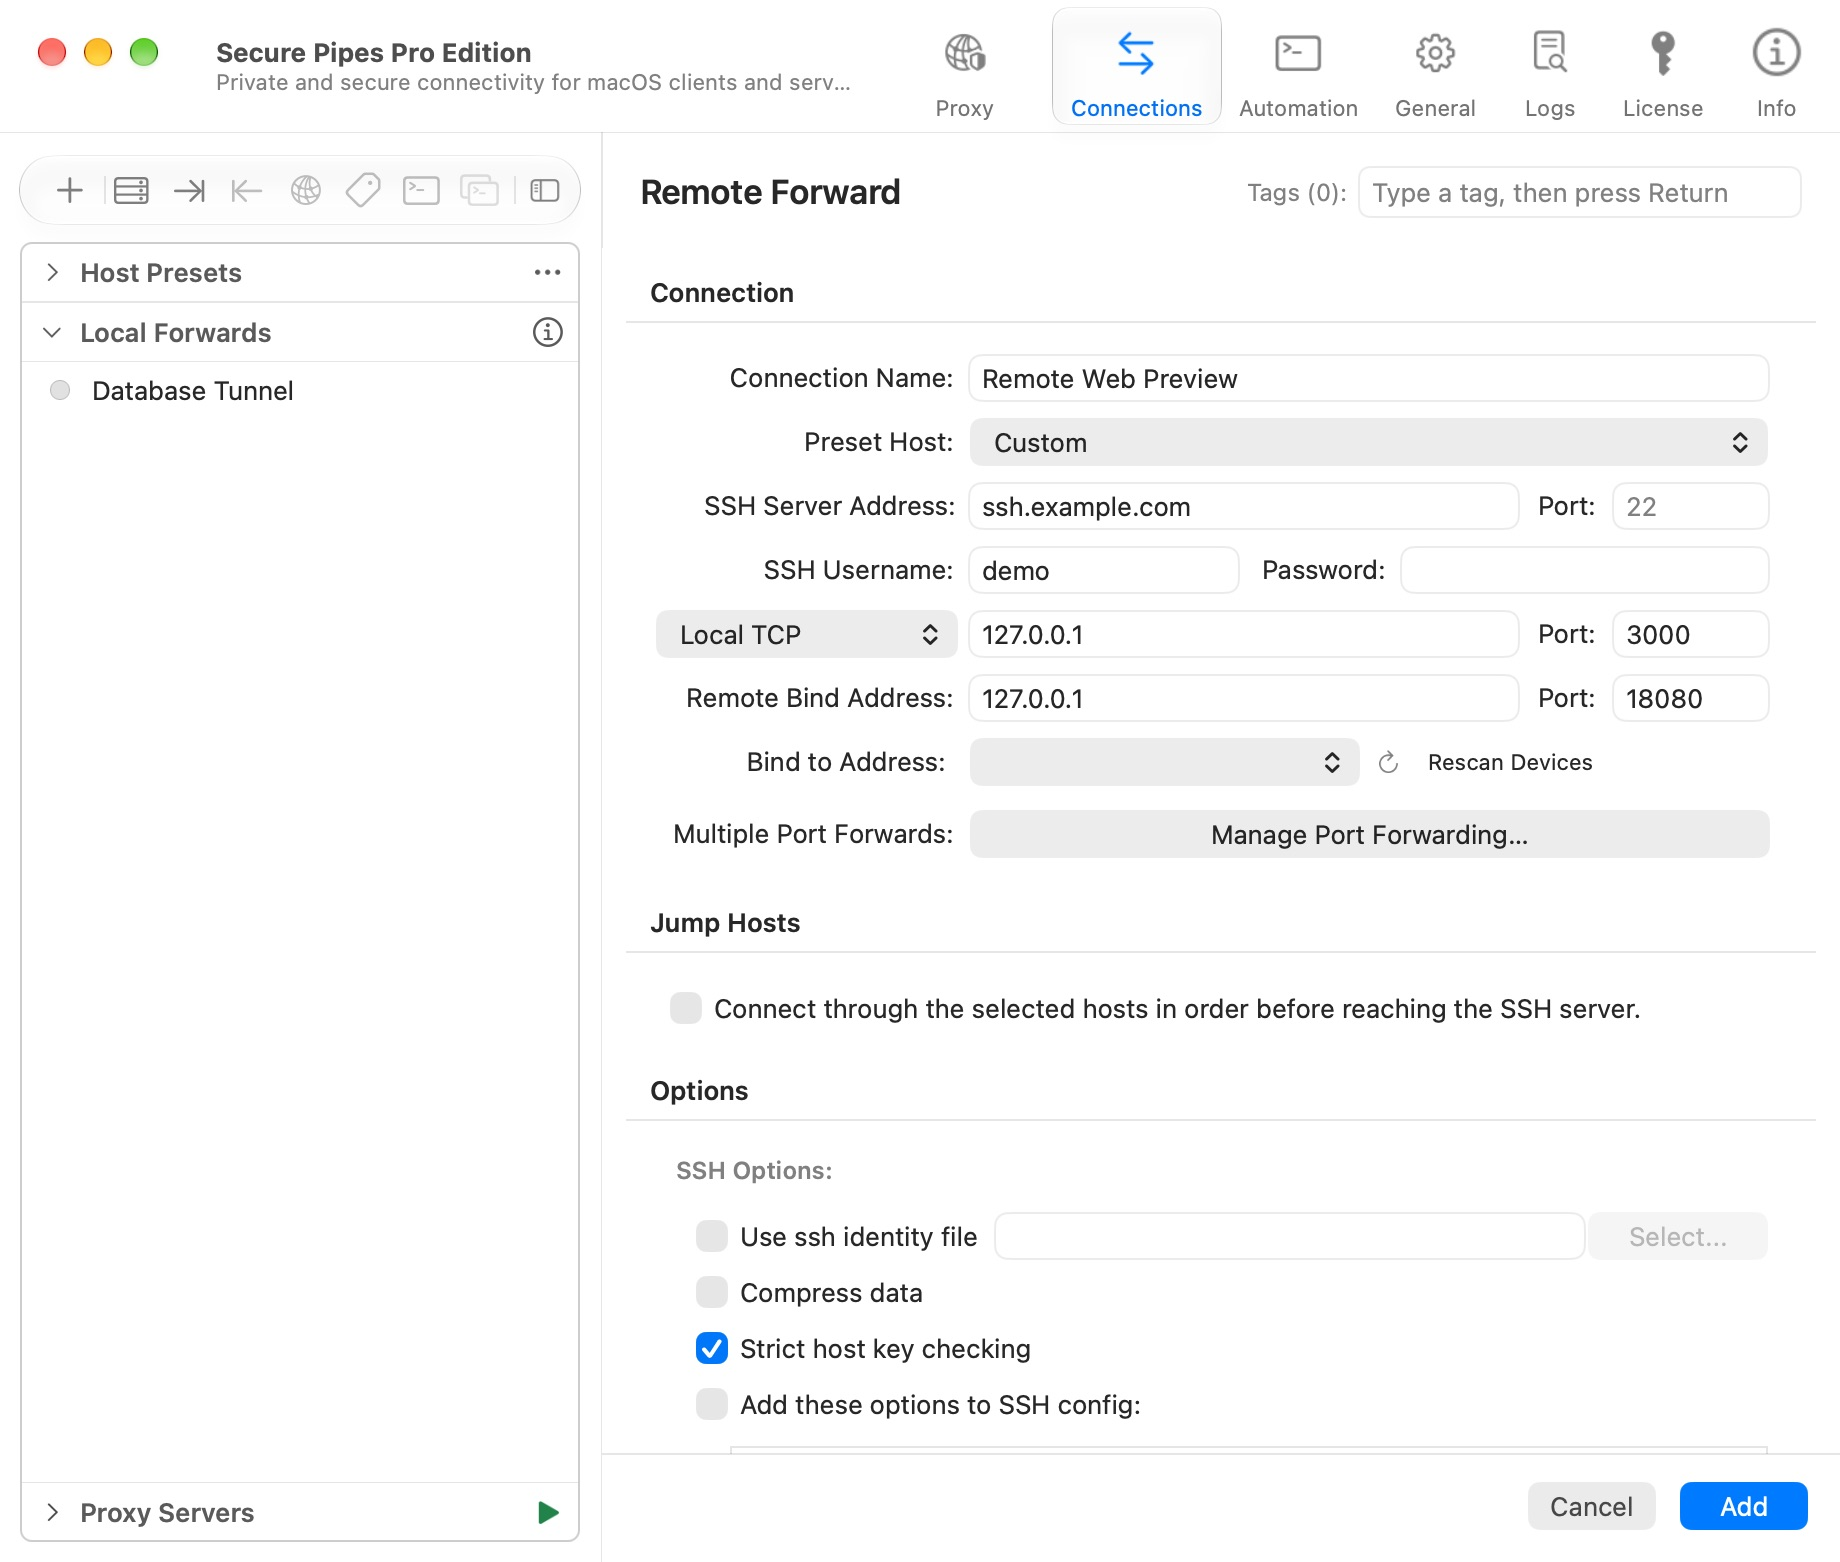
- Elija Conexiones → + → Nuevo reenvío remoto….
- Asigne un nombre al perfil y configure su servidor SSH y su autenticación.
- Establezca el punto final local TCP en
127.0.0.1, puerto3000. - Establezca la dirección de enlace remoto en
127.0.0.1, puerto18080. - Guardar y conectar. En el servidor SSH, pruebe el servicio reenviado a través de
http://127.0.0.1:18080.
El servicio local debe estar realmente ejecutándose. Mantenga habilitadas las comprobaciones de confianza del servidor. Su cuenta SSH debe tener permiso para solicitar escuchas remotas.
Gestionar varios puertos de escucha remotos
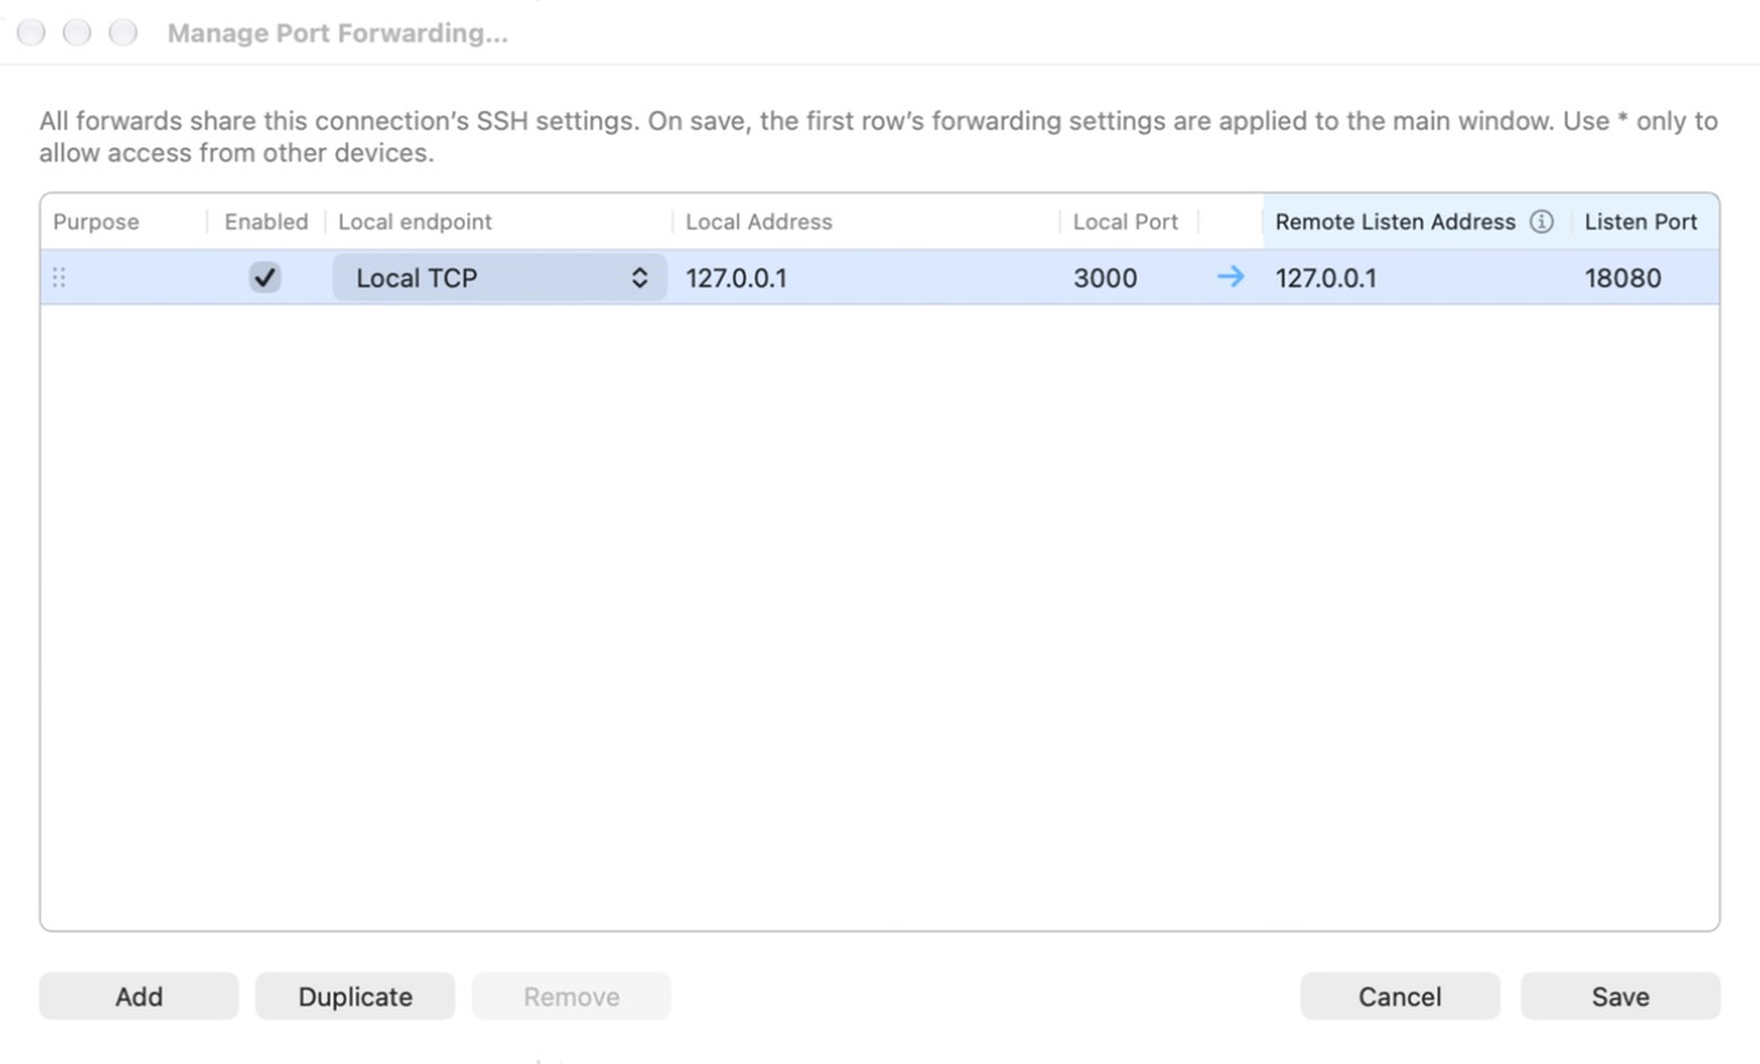
Elija Administrar reenvíos de puertos…. El orden de las columnas sigue el editor de reenvío remoto: propósito, estado habilitado, punto final/dirección/puerto local y luego dirección/puerto de escucha remota.
El mismo perfil admite hasta 128 asignaciones. Agregue, duplique con ⌘D, deshabilite, elimine o arrastre filas para reordenarlas. Guarde la tabla de mapeo y luego guarde el perfil. Todas las filas habilitadas utilizan la sesión SSH de ese perfil y se detienen juntas. El reenvío multipuerto requiere Pro después de la prueba compartida de siete días.
Un destino Socket Unix local reemplaza el host/puerto local con una ruta de socket absoluta en su Mac. No convierte el punto de escucha remoto en un socket Unix.
Permitir el acceso más allá del loopback del servidor
La solicitud de
0.0.0.0no anula la política del servidor SSH. El servidor controla a qué direcciones se puede vincular un punto de escucha remoto.
Para respetar una dirección de enlace remota explícita, un servidor OpenSSH normalmente necesita GatewayPorts clientspecified, además de permiso de reenvío y las reglas de firewall adecuadas. Pídale al administrador del servidor que revise GatewayPorts, AllowTcpForwarding y cualquier restricción de PermitListen.
Utilice el bucle invertido del servidor a menos que los clientes remotos necesiten acceso explícitamente. Un punto de escucha público puede exponer el servicio en su Mac a cualquier persona permitida por el firewall del servidor. Autentique el servicio en sí y restrinja el punto de escucha cuando sea posible.
Diagnosticar fallas
- El punto de escucha se negó: verifique los permisos de la cuenta y la política de reenvío del servidor.
- Puerto ya en uso: elija otro puerto del lado del servidor; Inspeccione el número de fila en el error.
- El punto de escucha permanece localhost: verifique el comportamiento
GatewayPortsdel servidor. - El túnel se conecta pero la página falla: verifique que la aplicación local esté escuchando en la dirección/puerto seleccionado y verifique su propia autenticación o restricciones de host.
- Los cambios parecen ignorarse: guarde ambos editores y vuelva a conectar el perfil.
Esta característica reenvía transmisiones TCP. No es un reenvío de puertos UDP ni una VPN general.
Basado en Secure Pipes 2.0.14 · Actualizado el 18 de octubre de 2026