
Las capturas y el diagrama muestran la interfaz en inglés. Las instrucciones están traducidas; los nombres de los controles pueden variar según el idioma elegido en la aplicación.
Reenvío de puerto local en macOS
Acceda a una base de datos remota, un servicio web o un socket Unix a través de un puerto de su Mac, sin exponer ese servicio directamente.
Cómo funciona el túnel
Un cliente se conecta a un punto de escucha local en su Mac. Secure Pipes transporta la transmisión sobre SSH. Luego, el servidor SSH se conecta al destino remoto configurado. El destino no tiene que ser el propio servidor SSH: debe ser accesible desde ese servidor.
Abra el diagrama de tamaño completo.
El siguiente ejemplo asigna 127.0.0.1:15432 en su Mac a 127.0.0.1:5432 como lo ve el servidor SSH. Estas dos direcciones de loopback se refieren a computadoras diferentes.
Configurar un reenvío local
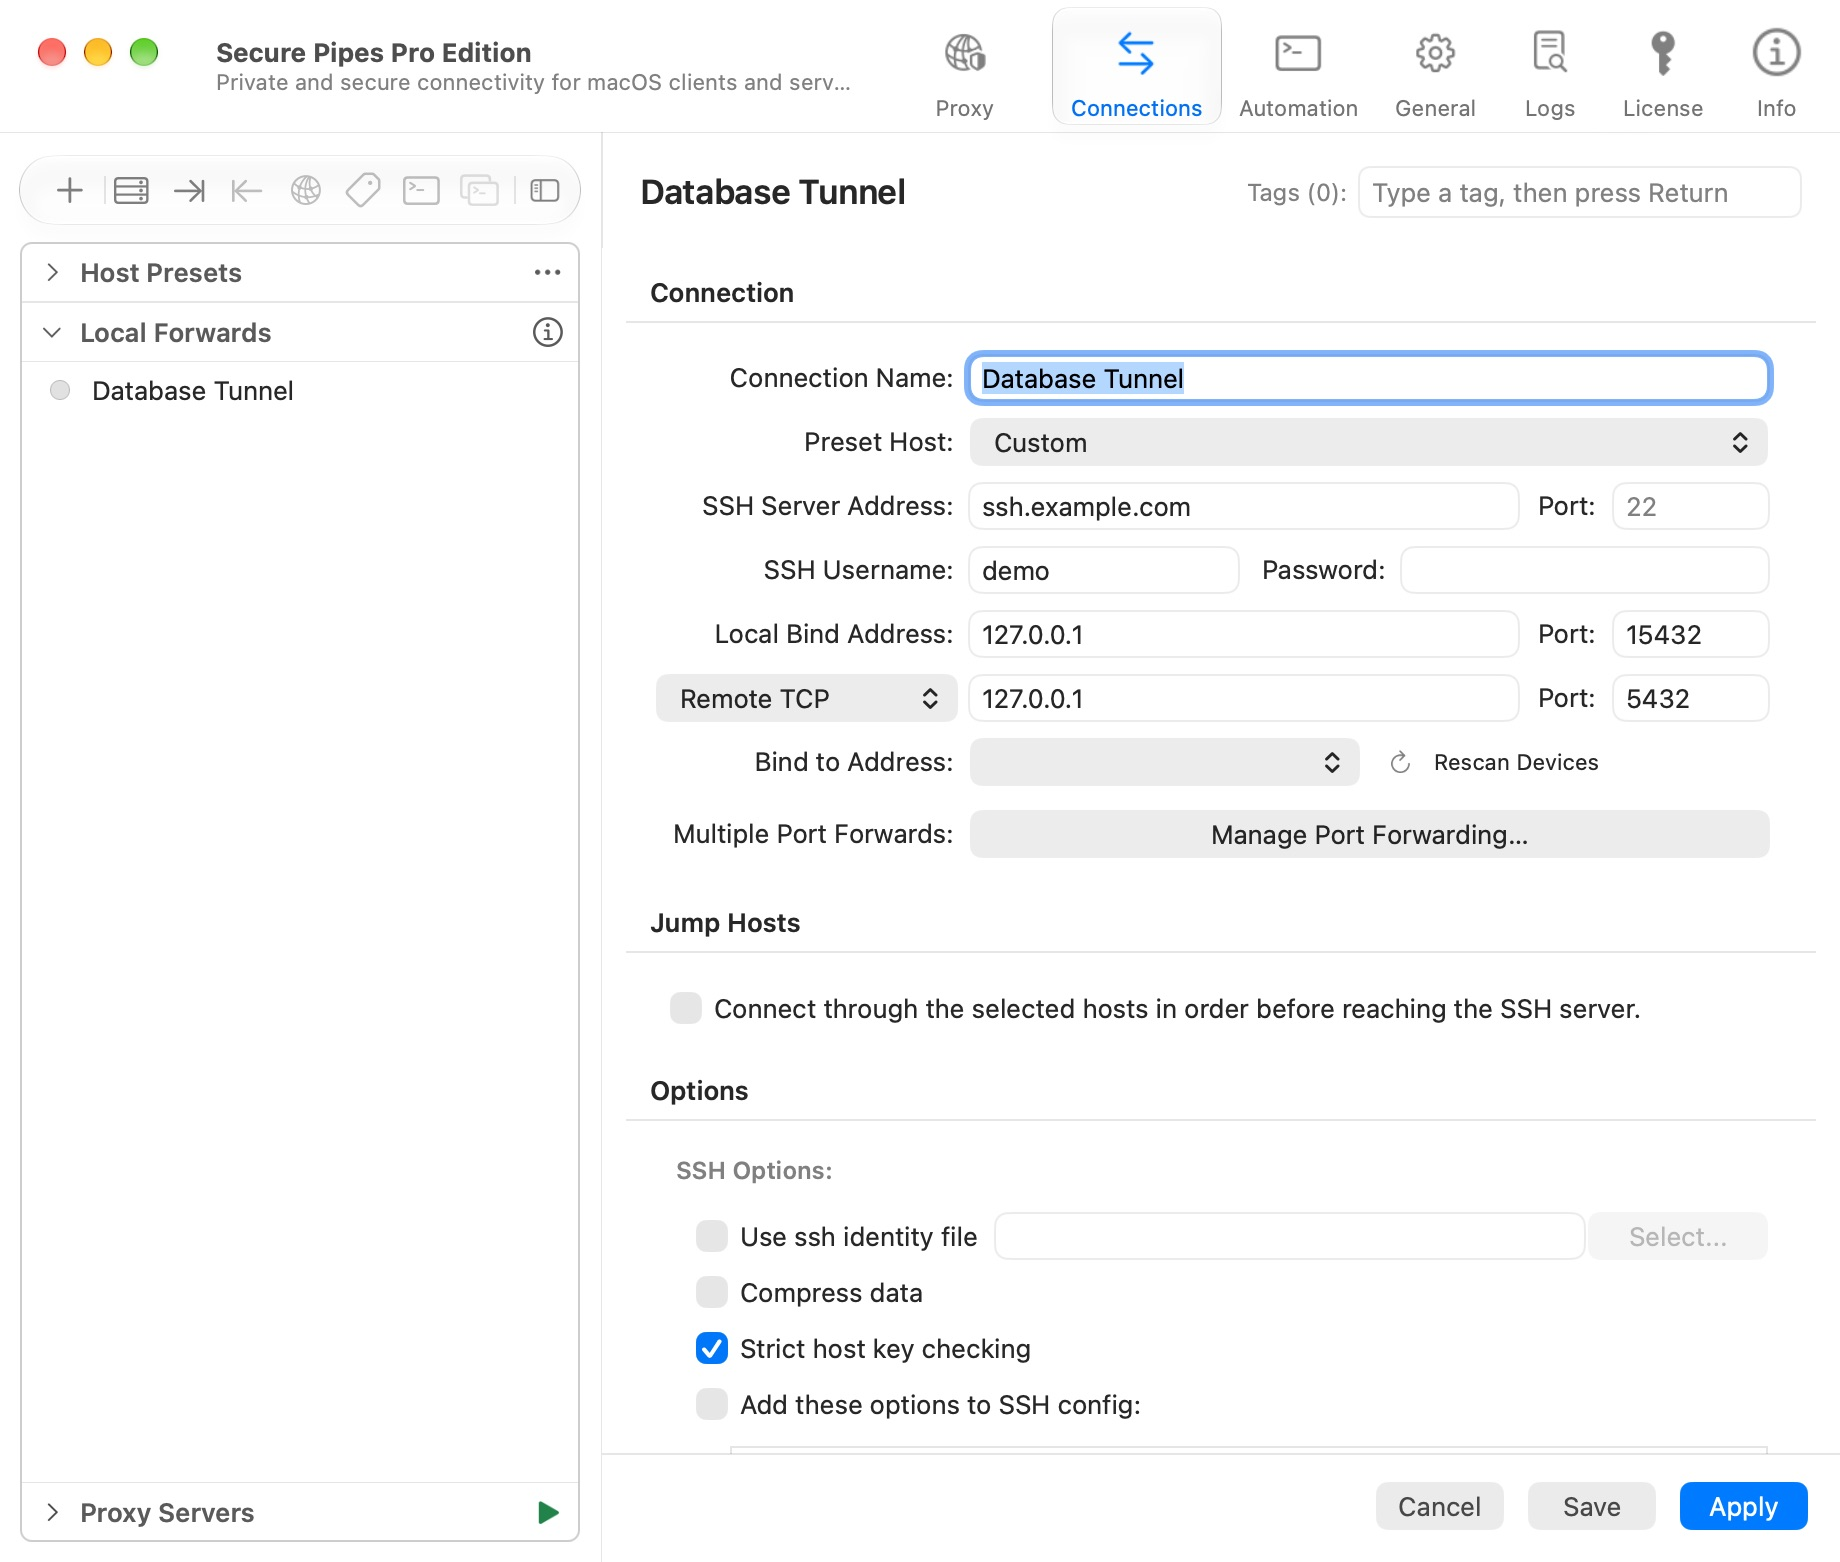
- Elija Conexiones → + → Nuevo reenvío local….
- Ingrese un nombre de conexión descriptivo y seleccione un Preajuste de host:, o ingrese detalles personalizados de SSH.
- Establezca Dirección de enlace local: en
127.0.0.1y su puerto en15432. - Elija TCP remoto e ingrese la dirección de destino
127.0.0.1, puerto5432. - Mantenga habilitada la Comprobación de clave de host. Configure la contraseña o el archivo de clave.
- Haga clic en Añadir y luego en Conectar desde el perfil guardado.
- Una vez conectado, configure su cliente de base de datos para el host
127.0.0.1, puerto15432. La base de datos todavía utiliza su propia autenticación.
El servidor SSH debe permitir el reenvío. El servicio de destino debe estar ejecutándose y ser accesible desde ese servidor. Un túnel conectado no elimina la autenticación a nivel de aplicación.
Administrar múltiples asignaciones
Haga clic en Administrar reenvíos de puertos… en el editor. Un perfil puede contener hasta 128 asignaciones, incluida la primera fila. Múltiples asignaciones locales/remotas requieren Pro después de la prueba compartida de siete días.
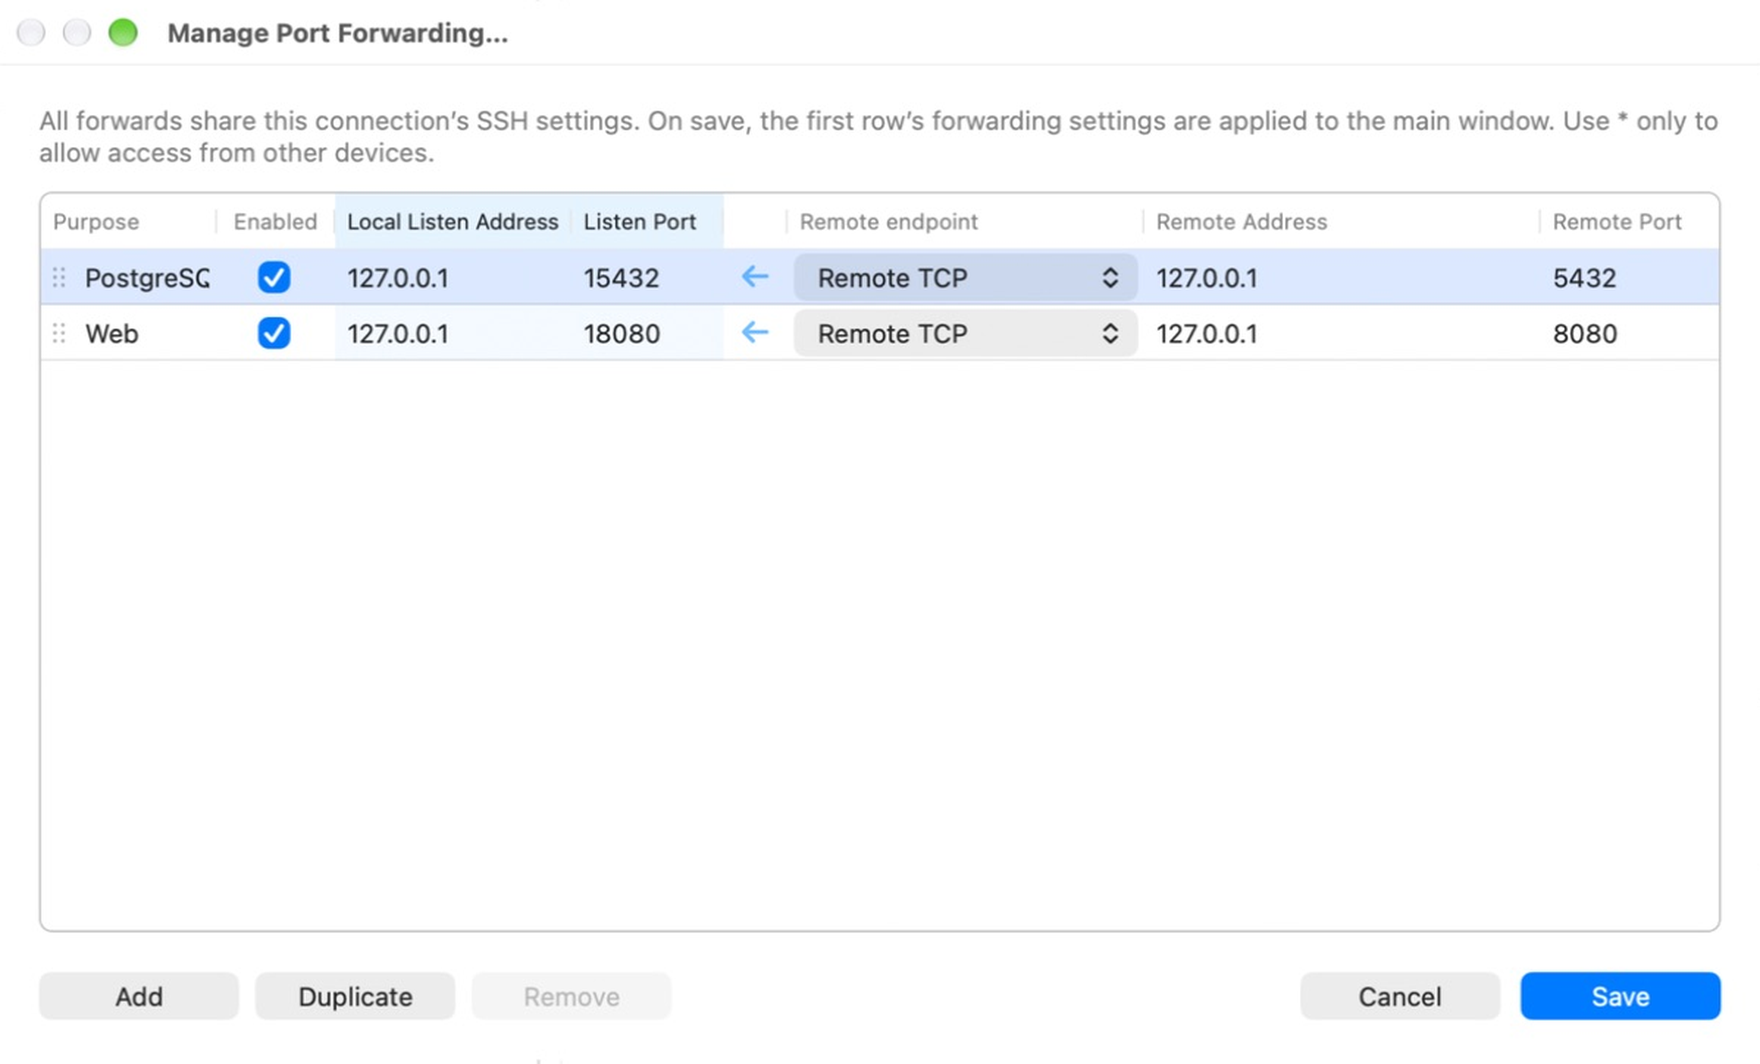
- Uso es una nota; no cambia la ruta.
- Activado controla si esa fila crea un punto de escucha en la siguiente conexión.
- Haga clic en una celda para editar. Añadir hereda las direcciones anteriores y deja los puertos en blanco.
- Duplicar o ⌘D copia una fila; asigne un puerto de escucha diferente antes de guardar.
- Arrastre el controlador de fila para reordenar. Al guardar, la primera fila se convierte en el mapeo del editor principal.
- La primera fila no se puede eliminar directamente. Deshabilítelo o reordene según corresponda.
- Guardar aplica el borrador de la tabla al editor; guarde también el editor de conexiones. Cancelar descarta el borrador de la tabla.
Todas las asignaciones comparten la configuración y el ciclo de vida SSH del perfil. Cada uno de ellos no crea una conexión SSH independiente. Al desconectar el perfil se detiene su asignación. La edición de un perfil guardado no reconfigura en caliente una sesión SSH que ya se está ejecutando; Vuelva a conectarse para aplicar los cambios.
Utilice un destino de socket Unix
Elija Socket Unix remoto e ingrese una ruta absoluta en el servidor SSH, como /var/run/service.sock. El puerto de destino queda deshabilitado. Esto todavía utiliza un punto de escucha local TCP; el destino es un socket Unix. La cuenta SSH necesita permiso para acceder a ese socket.
Las rutas de socket deben cumplir las reglas de validación de la aplicación. Utilice una ruta absoluta sin espacios, comillas, caracteres de control o # y manténgala dentro de la longitud admitida. Los menús de socket proporcionan rutas e historial comunes.
Seguridad del puerto de escucha y resolución de problemas
Utilice loopback para servicios destinados únicamente a su Mac. La vinculación a 0.0.0.0 o * puede exponer el punto de escucha a otras computadoras, sujetas a la red y al firewall. Una base de datos reenviada sigue siendo una base de datos: restrinja quién puede acceder a ella.
Si el inicio falla, verifique la fila y el puerto que fallan en el registro/error. Un puerto local usado puede impedir que se inicie el perfil. Prefiera puertos altos no utilizados, como 15432, en lugar de puertos bajos privilegiados.
El reenvío de puerto local transporta TCP, no el UDP ordinario. La compatibilidad con UDP en SOCKS es una característica diferente; consulte Proxy SOCKS.
Basado en Secure Pipes 2.0.14 · Actualizado el 18 de octubre de 2026