
Screenshots und Diagramm zeigen die englische Oberfläche. Die Anleitungen sind übersetzt; die Bezeichnungen können je nach gewählter App-Sprache abweichen.
Remote-Port-Weiterleitung auf macOS
Stellen Sie einen Dienst bereit, der von Ihrem Mac aus über einen kontrollierten Listener auf einem SSH-Server erreichbar ist.
Die beiden Endpunkte verstehen
Ein Entfernte Weiterleitung lauscht auf dem SSH-Server. Wenn ein Client eine Verbindung zu diesem serverseitigen Port herstellt, wird der Datenverkehr über SSH an ein Ziel weitergeleitet, das von Ihrem Mac aus erreichbar ist.
Beispielsweise kann eine Webanwendung auf Ihrem Mac unter 127.0.0.1:3000 vom SSH-Server unter 127.0.0.1:18080 erreicht werden. Dieses reine Loopback-Beispiel macht den Dienst nicht öffentlich.
Konfigurieren Sie eine Remote-Weiterleitung
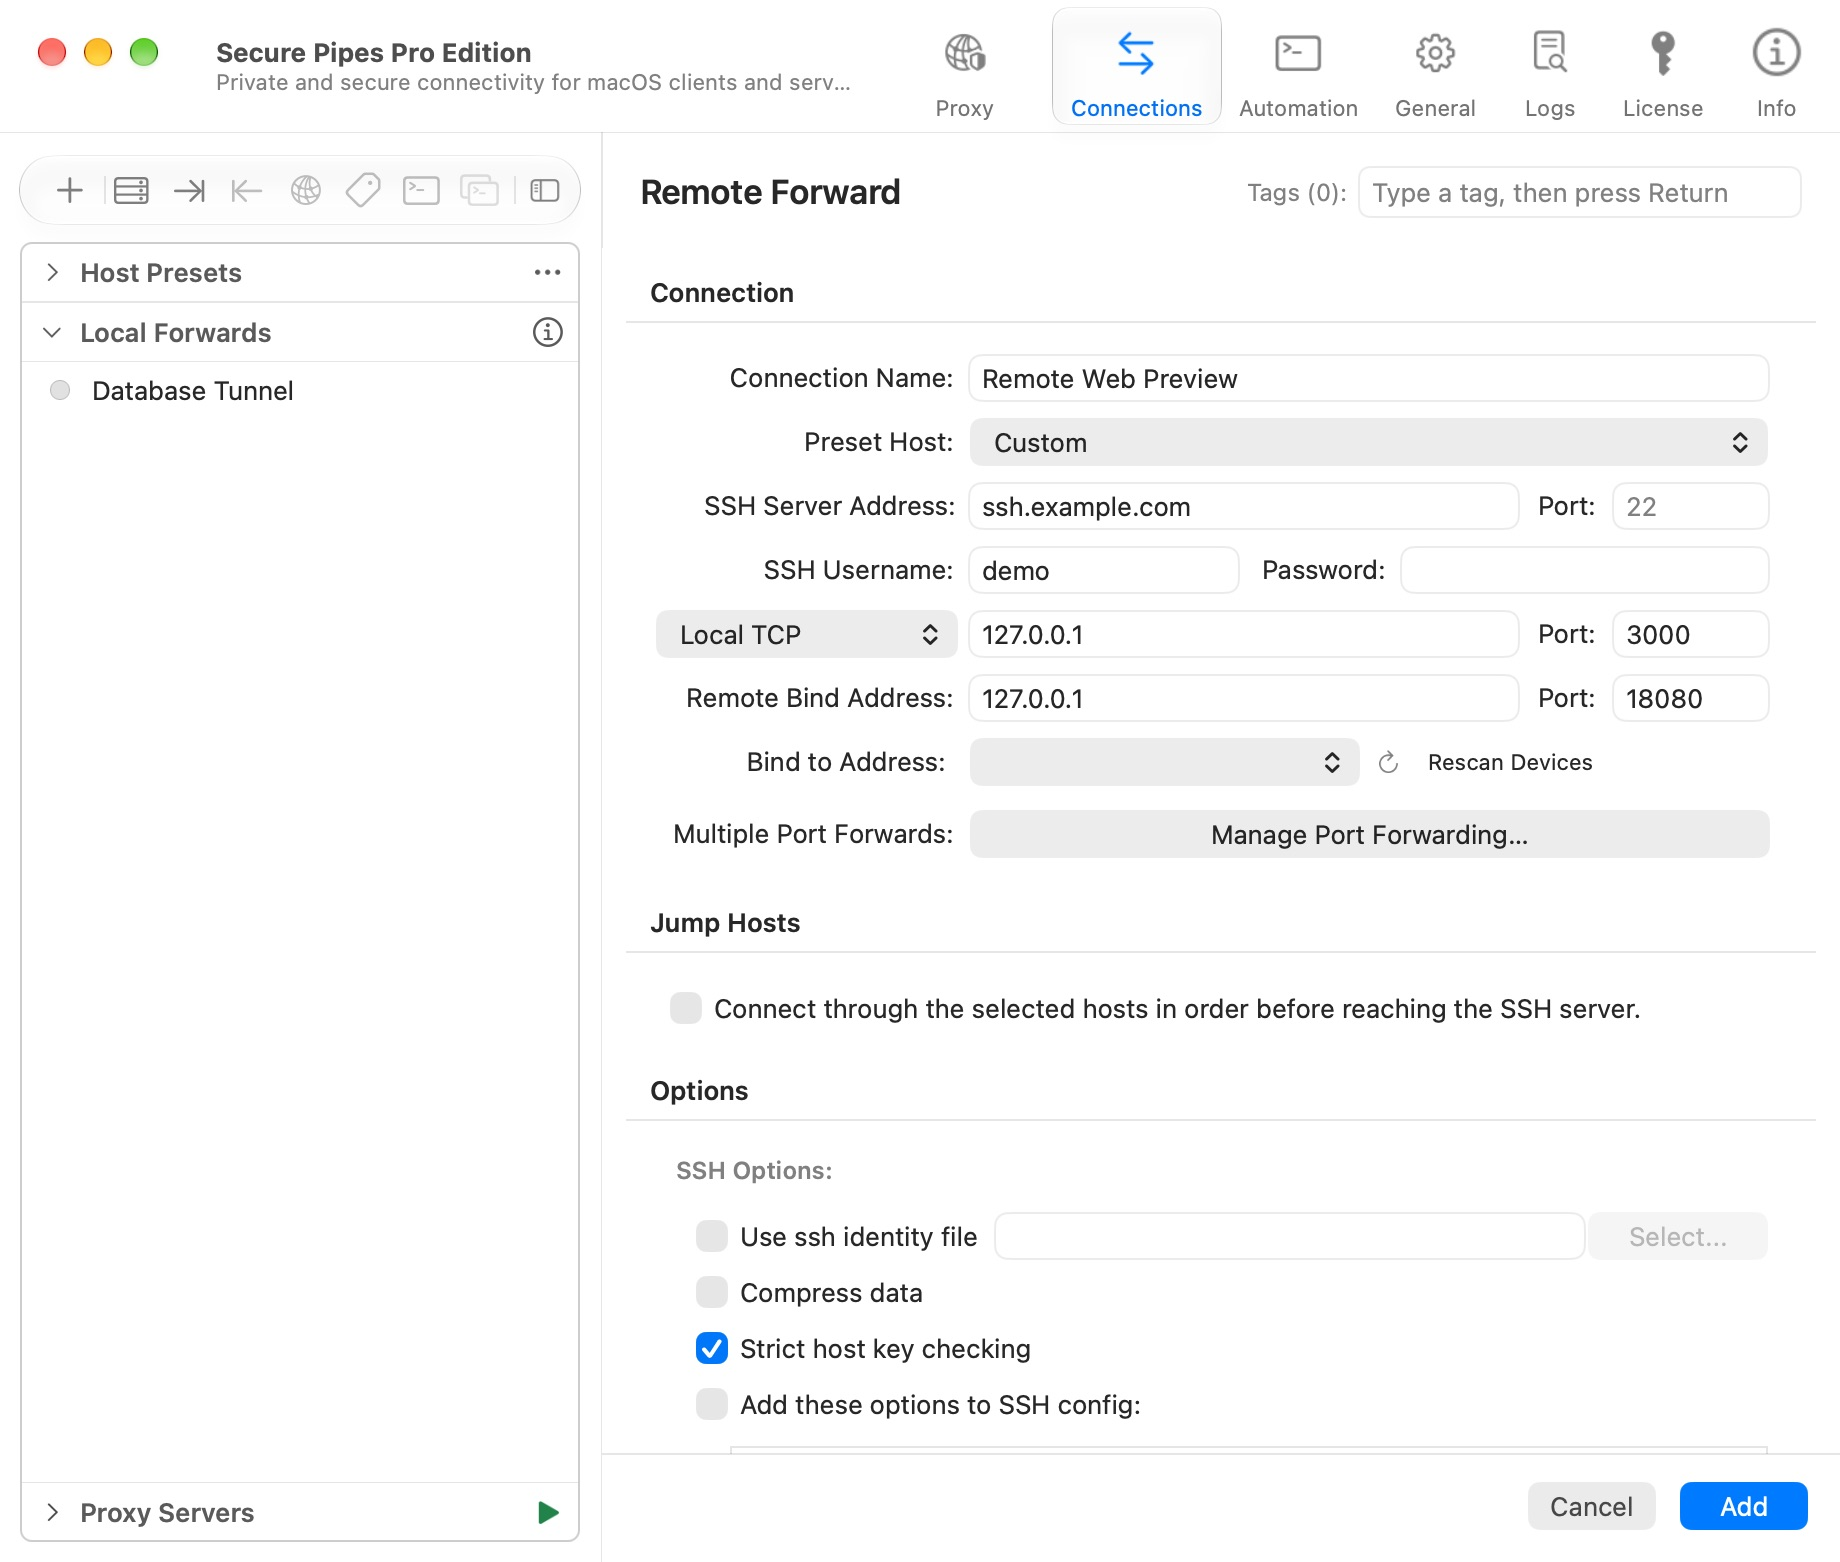
- Wählen Sie Verbindungen → + → Neue entfernte Weiterleitung….
- Benennen Sie das Profil und konfigurieren Sie seinen SSH-Server und die Authentifizierung.
- Legen Sie den lokalen TCP-Endpunkt auf
127.0.0.1, Port3000fest. - Legen Sie die Remote-Bind-Adresse auf
127.0.0.1, Port18080fest. - Speichern und verbinden. Testen Sie auf dem SSH-Server den weitergeleiteten Dienst über
http://127.0.0.1:18080.
Der lokale Dienst muss tatsächlich ausgeführt werden. Lassen Sie die Server-Vertrauensprüfungen aktiviert. Ihr SSH-Konto muss berechtigt sein, Remote-Listener anzufordern.
Mehrere Remote-Listener verwalten
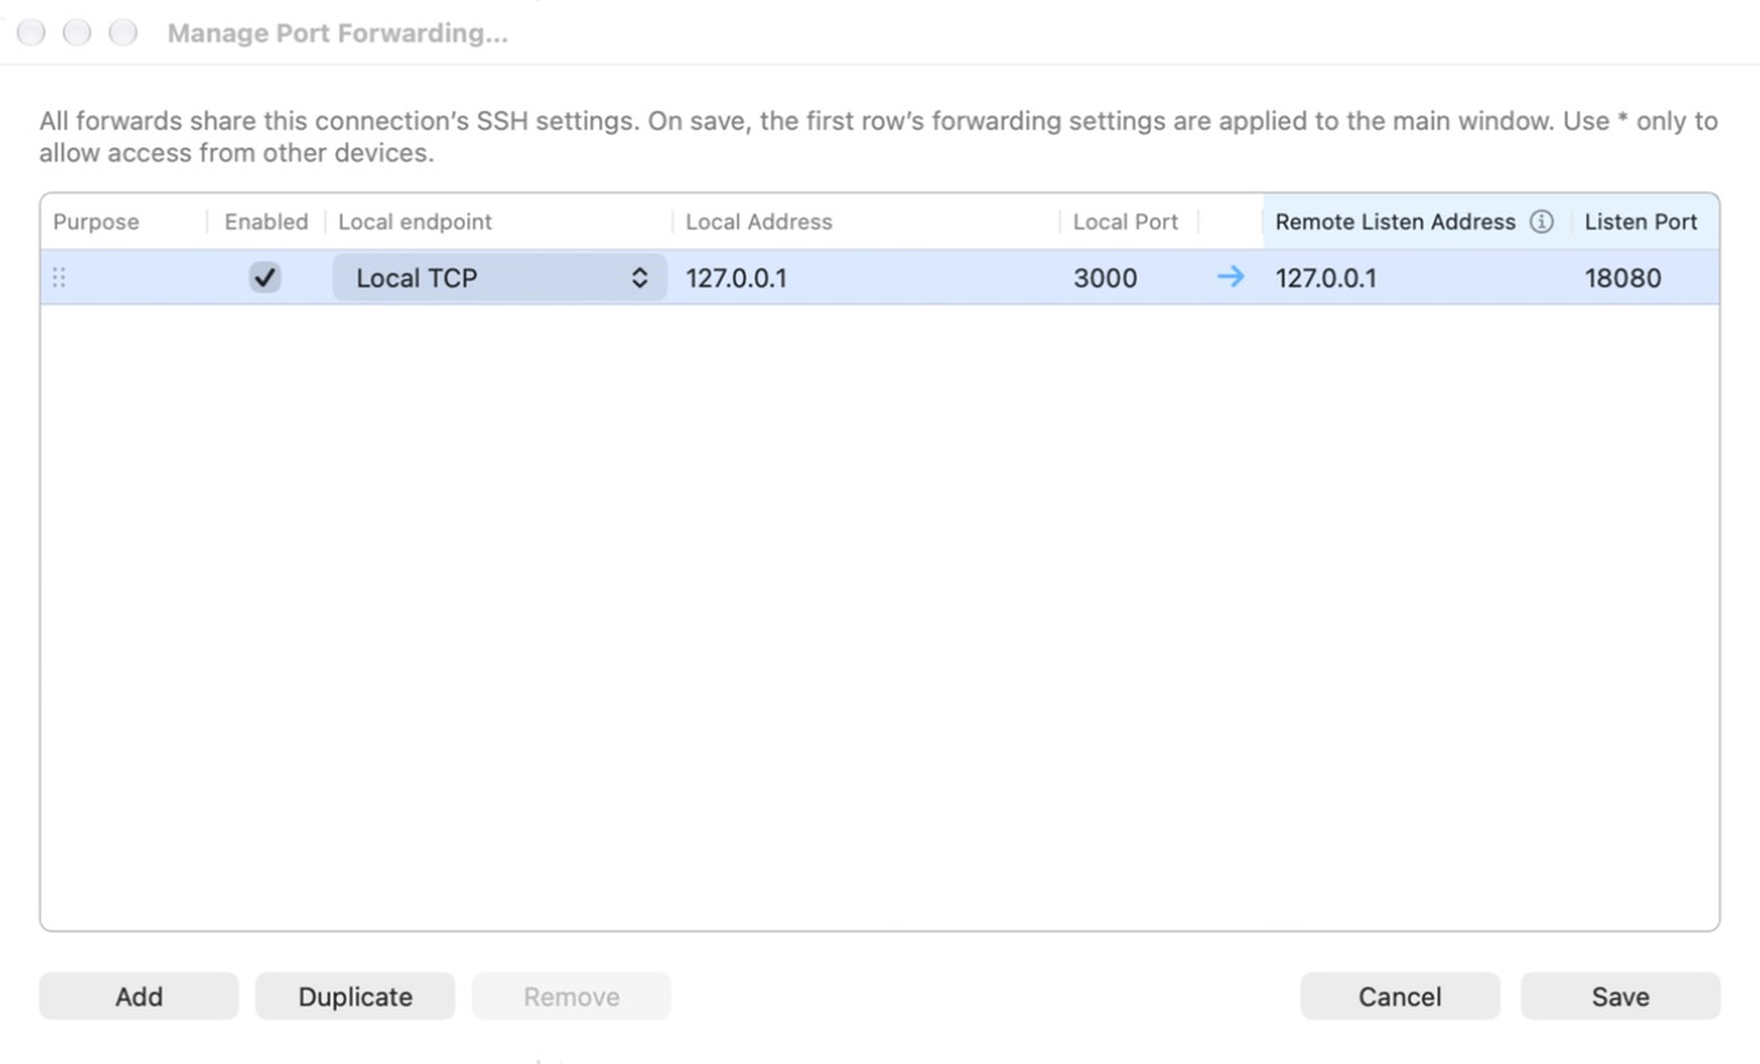
Wählen Sie Portweiterleitungen verwalten…. Die Spaltenreihenfolge folgt dem Remote-Forward-Editor: Zweck, aktivierter Status, lokaler Endpunkt/Adresse/Port, dann Remote-Listen-Adresse/Port.
Das gleiche Profil unterstützt bis zu 128 Zuordnungen. Fügen Sie Zeilen hinzu, duplizieren Sie sie mit ⌘D, deaktivieren Sie sie, entfernen Sie sie oder ziehen Sie sie, um sie neu anzuordnen. Speichern Sie die Zuordnungstabelle und anschließend das Profil. Alle aktivierten Zeilen verwenden die SSH-Sitzung dieses Profils und werden gemeinsam angehalten. Für die Multi-Port-Weiterleitung ist nach der gemeinsamen siebentägigen Testversion Pro erforderlich.
Ein Lokaler Unix-Socket-Ziel ersetzt den lokalen Host/Port durch einen absoluten Socket-Pfad auf Ihrem Mac. Dadurch wird der Remote-Listener nicht zu einem Unix-Socket.
Erlauben Sie den Zugriff über den Server-Loopback hinaus
Durch das Anfordern von
0.0.0.0wird die Serverrichtlinie SSH nicht außer Kraft gesetzt. Der Server steuert, an welche Adressen sich ein Remote-Listener binden darf.
Um eine explizite Remote-Bind-Adresse zu berücksichtigen, benötigt ein OpenSSH-Server normalerweise GatewayPorts clientspecified sowie Weiterleitungsberechtigung und die entsprechenden Firewall-Regeln. Bitten Sie den Serveradministrator, GatewayPorts, AllowTcpForwarding und alle PermitListen-Einschränkungen zu überprüfen.
Verwenden Sie Server-Loopback, es sei denn, Remote-Clients benötigen ausdrücklich Zugriff. Ein öffentlicher Listener kann den Dienst auf Ihrem Mac jedem zugänglich machen, der von der Firewall des Servers zugelassen wird. Authentifizieren Sie den Dienst selbst und schränken Sie den Listener nach Möglichkeit ein.
Fehler diagnostizieren
- Listener abgelehnt: Kontoberechtigungen und Serverweiterleitungsrichtlinie überprüfen.
- Port bereits verwendet: Wählen Sie einen anderen serverseitigen Port; Überprüfen Sie die Zeilennummer im Fehler.
- Listener bleibt localhost: Überprüfen Sie das
GatewayPorts-Verhalten des Servers. - Tunnel stellt eine Verbindung her, aber die Seite schlägt fehl: Stellen Sie sicher, dass die lokale Anwendung an der ausgewählten Adresse/dem ausgewählten Port lauscht, und überprüfen Sie ihre eigene Authentifizierung oder Hosteinschränkungen.
- Änderungen scheinen ignoriert zu werden: Speichern Sie beide Editoren und verbinden Sie das Profil erneut.
Diese Funktion leitet TCP-Streams weiter. Es handelt sich nicht um eine UDP-Portweiterleitung oder ein allgemeines VPN.
Basierend auf Secure Pipes 2.0.14 · Aktualisiert am 18. Oktober 2026